



Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Android-вредонос отключает Wi-Fi и подписывает жертву на платные сервисы

Microsoft предупреждает пользователей Android о вредоносных приложениях, подписывающих на платные сервисы. Описанный вредонос интересен тем, что он отключает Wi-Fi, заставляя жертву использовать мобильный интернет.

Задача попавшего на смартфон нежелательного софта — заставить владельца позвонить по определённому номеру или отправить СМС-сообщение. Проблема в том, что такие приложения не работают по Wi-Fi.

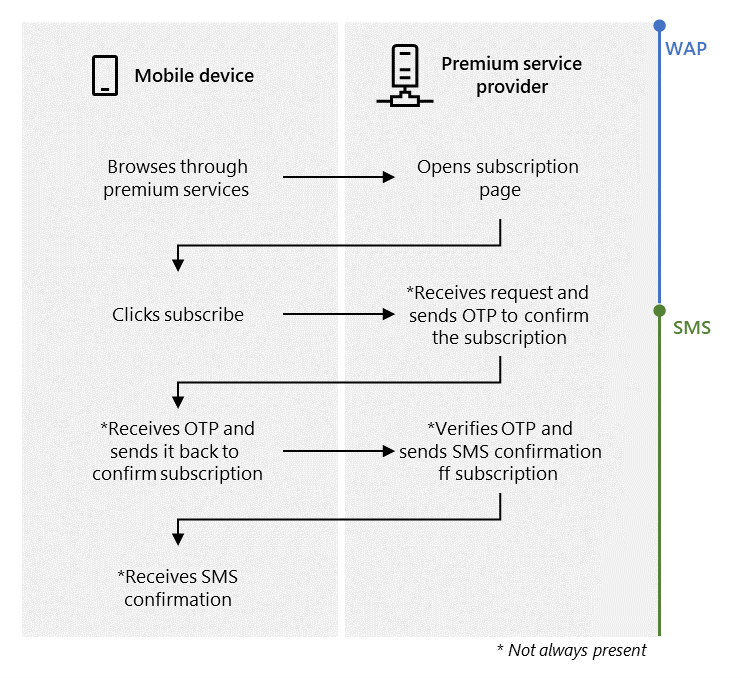
Для взаимодействия с платными подписками вредоносу нужен протокол Wireless Application Protocol (WAP), позволяющий добавлять в счета пользователей сумму за платные подписки. Для успешной атаки требуется, чтобы владелец смартфона вышел в Сеть через мобильный интернет и нажал на кнопку подписки.


Поскольку некоторые сервисы отправляют одноразовые коды (OTP), чтобы подтвердить желание пользователя подписаться, авторы Android-зловреда добавили возможность перехватывать OTP. Более того, вредоносное приложение будет всячески скрывать уведомления, чтобы жертва не узнала о подписке.

Microsoft описала этапы атаки:

  • Вредонос отключает Wi-Fi или ждёт, пока пользователь переключится на мобильный интернет;
  • Незаметно переходит на страницу подписки;
  • Нажимает на кнопку подписки;
  • Перехватывает одноразовый код подтверждения;
  • Отправляет код подтверждения провайдеру;
  • Отключает СМС-уведомления.

Для отслеживания статуса подключения к Сети такие приложения используют функцию “NetworkCallbak“. Защититься от действий вредоносной программы достаточно просто: нужно отключить мобильный интернет, после чего попытаться удалить софт с устройства.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru