



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

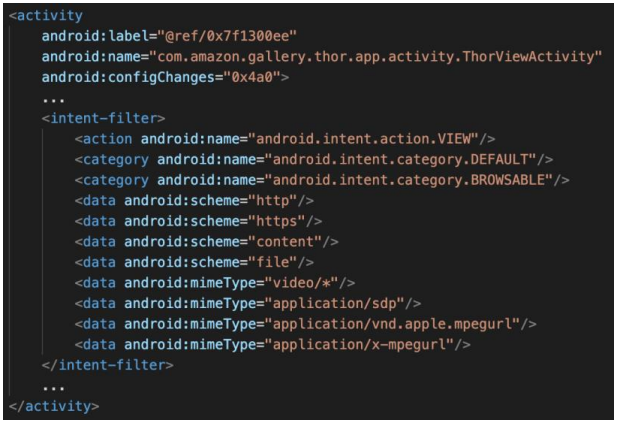
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


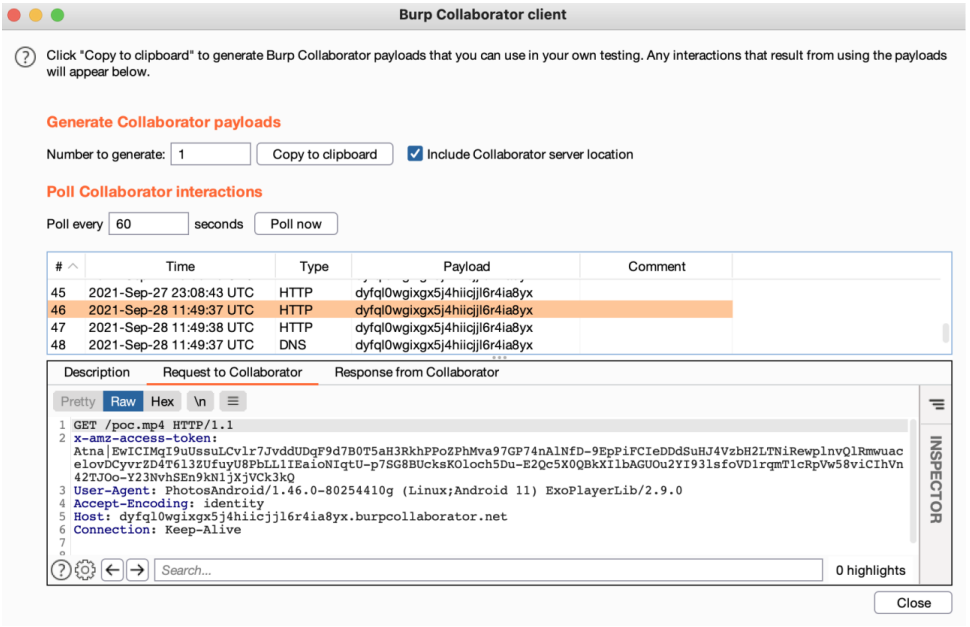
Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru