



ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

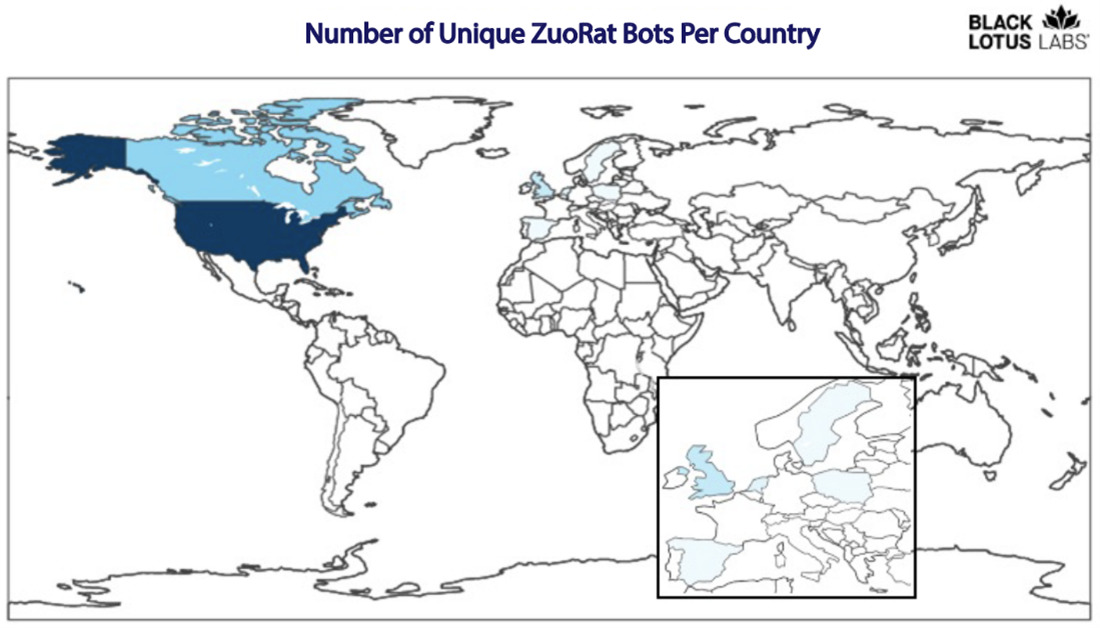
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

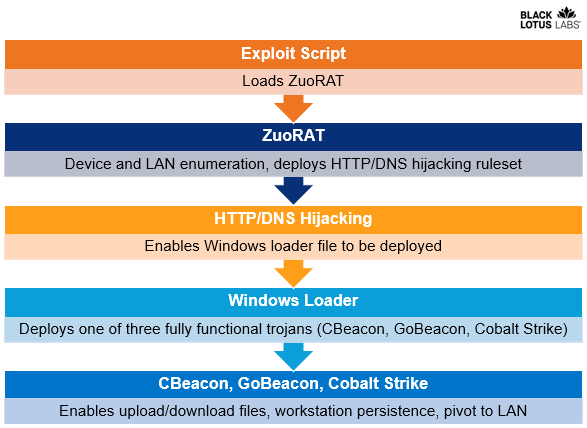
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru