



ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

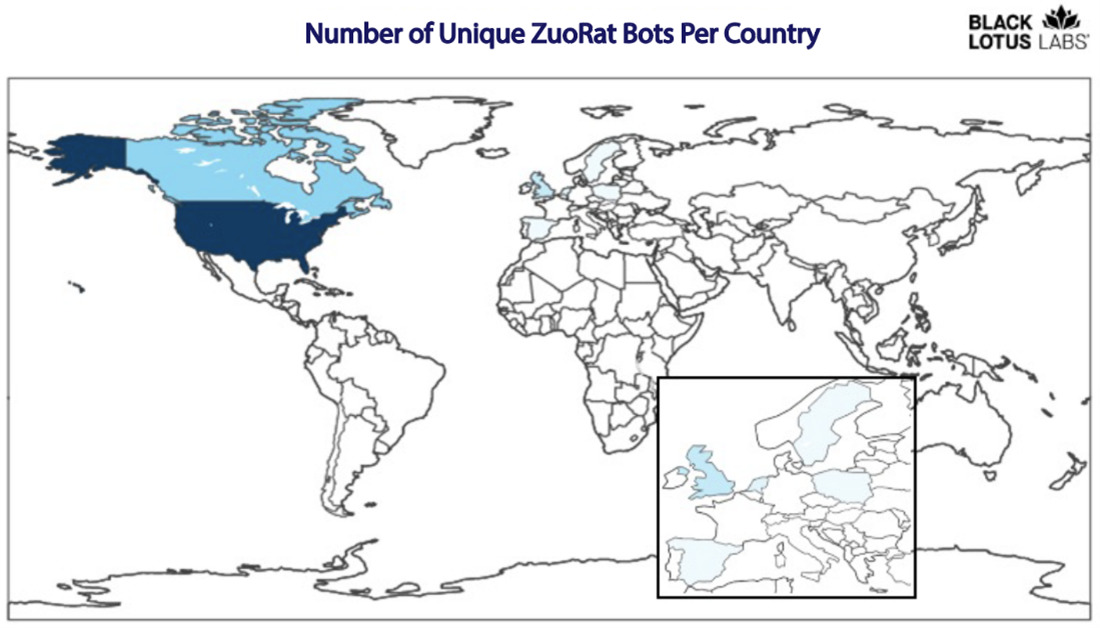
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

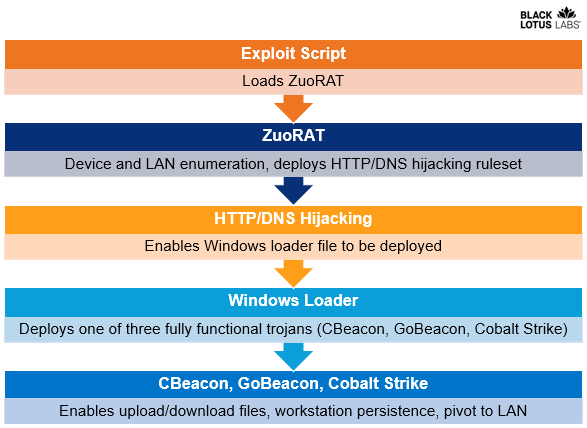
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru