



Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Mozilla Firefox 102 теперь очищает URL от параметров-трекеров

Вышла новая версия браузера Mozilla Firefox 102 с интересным нововведением, повышающим конфиденциальность пользователей. Теперь интернет-обозреватель очищает URL от параметров, которые используются для отслеживания веб-сёрферов.

Куча компаний, среди которых наиболее заметные — Facebook, Marketo, Olytics и HubSpot, используют параметры в URL для отслеживания переходов и кликов. Тот же Facebook для исходящих ссылок задействует параметр “fbclid“:

https://www.example.com/?fbclid=IwAR4HesRZLT-fxhhh3nZ7WKsOpaiFzsg4nH0K4WLRHw1h467GdRjaLilWbLs

Новая функция Firefox 102 получила имя “Query Parameter Stripping“, её задача — автоматически очищать ссылки от упомянутых трекеров. Неважно, нажмёт ли пользователь на ссылку или сам скопирует её в адресную строку, «лиса» приведёт URL в нормальный вид.

Разработчики перечисляют параметры, с которыми умеет работать нововведение:

  • Olytics: oly_enc_id=, oly_anon_id=
  • Drip: __s=
  • Vero: vero_id=
  • HubSpot: _hsenc=
  • Marketo: mkt_tok=
  • Facebook: fbclid=, mc_eid=

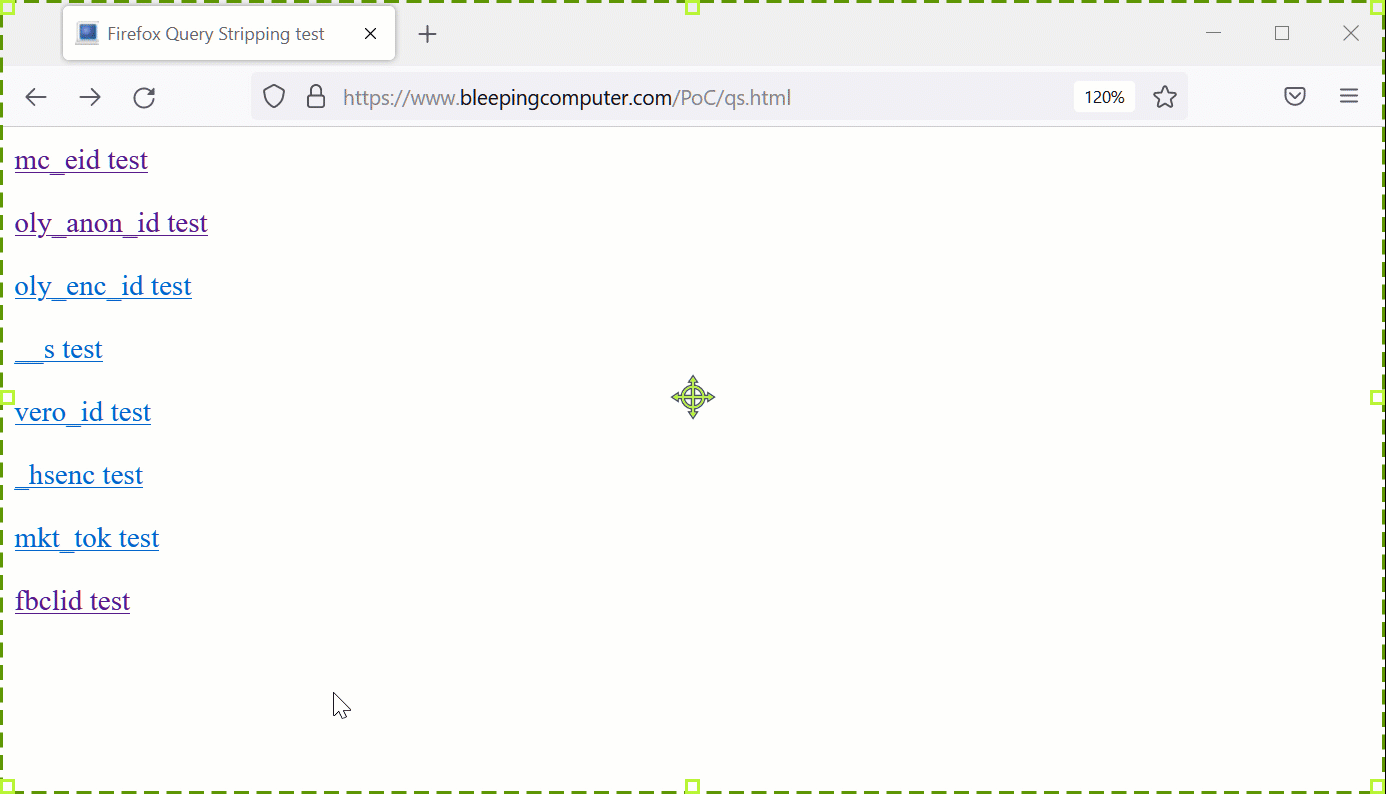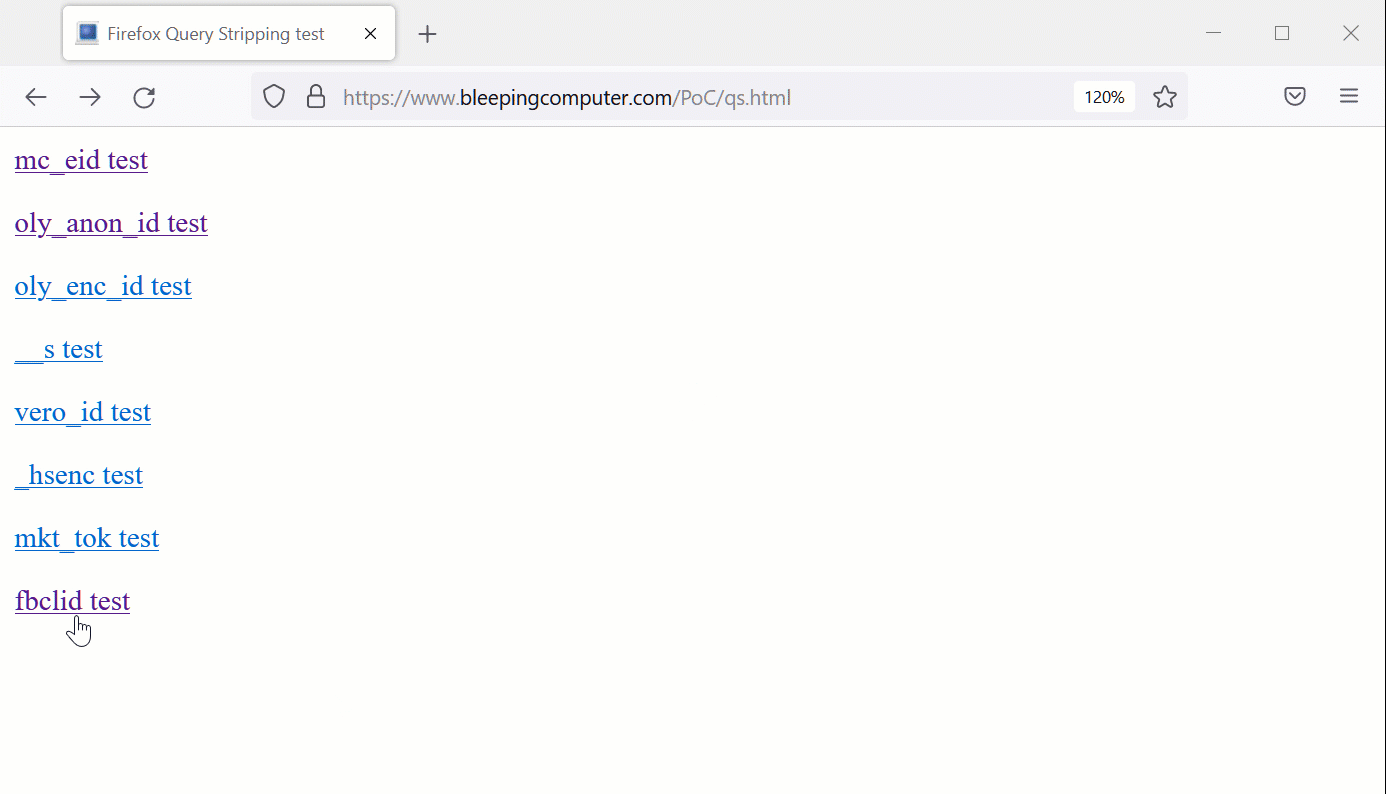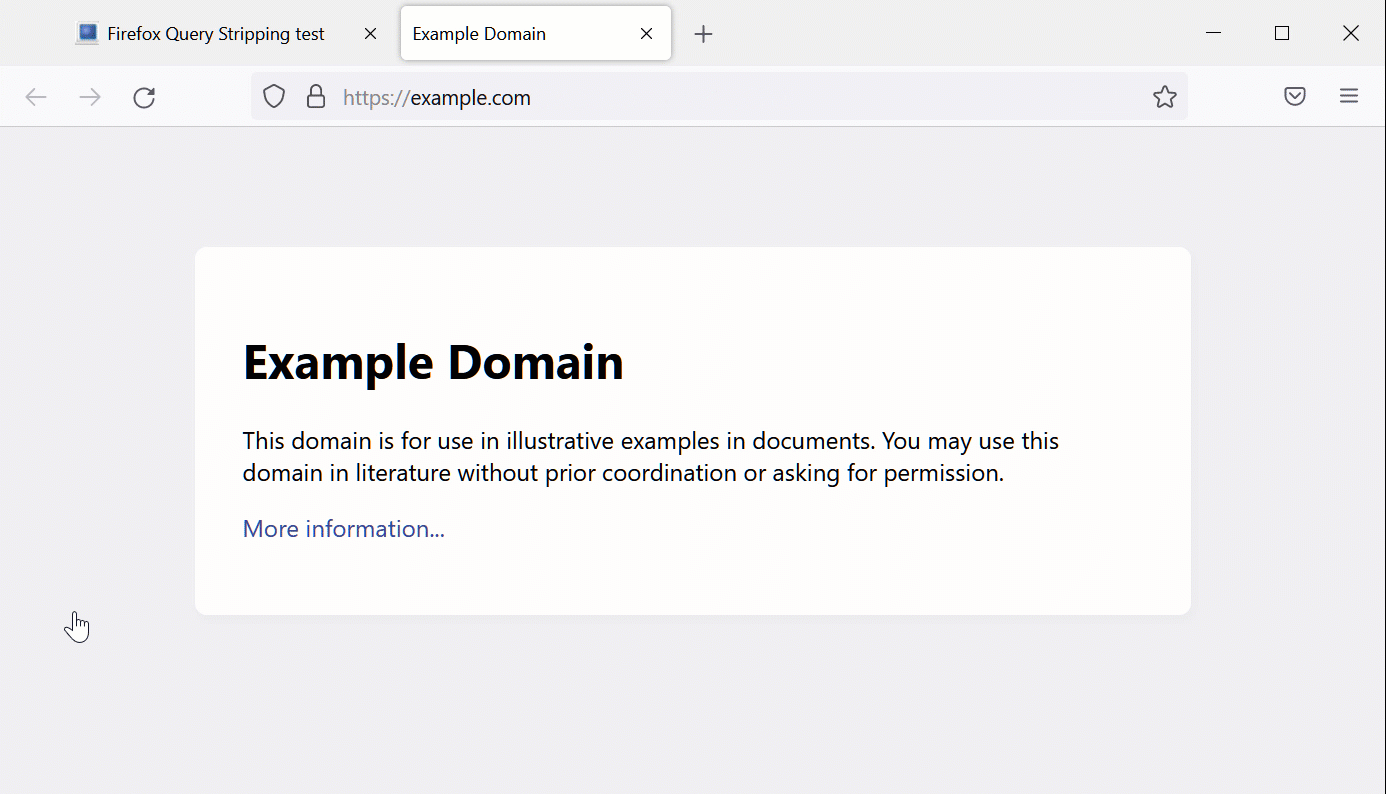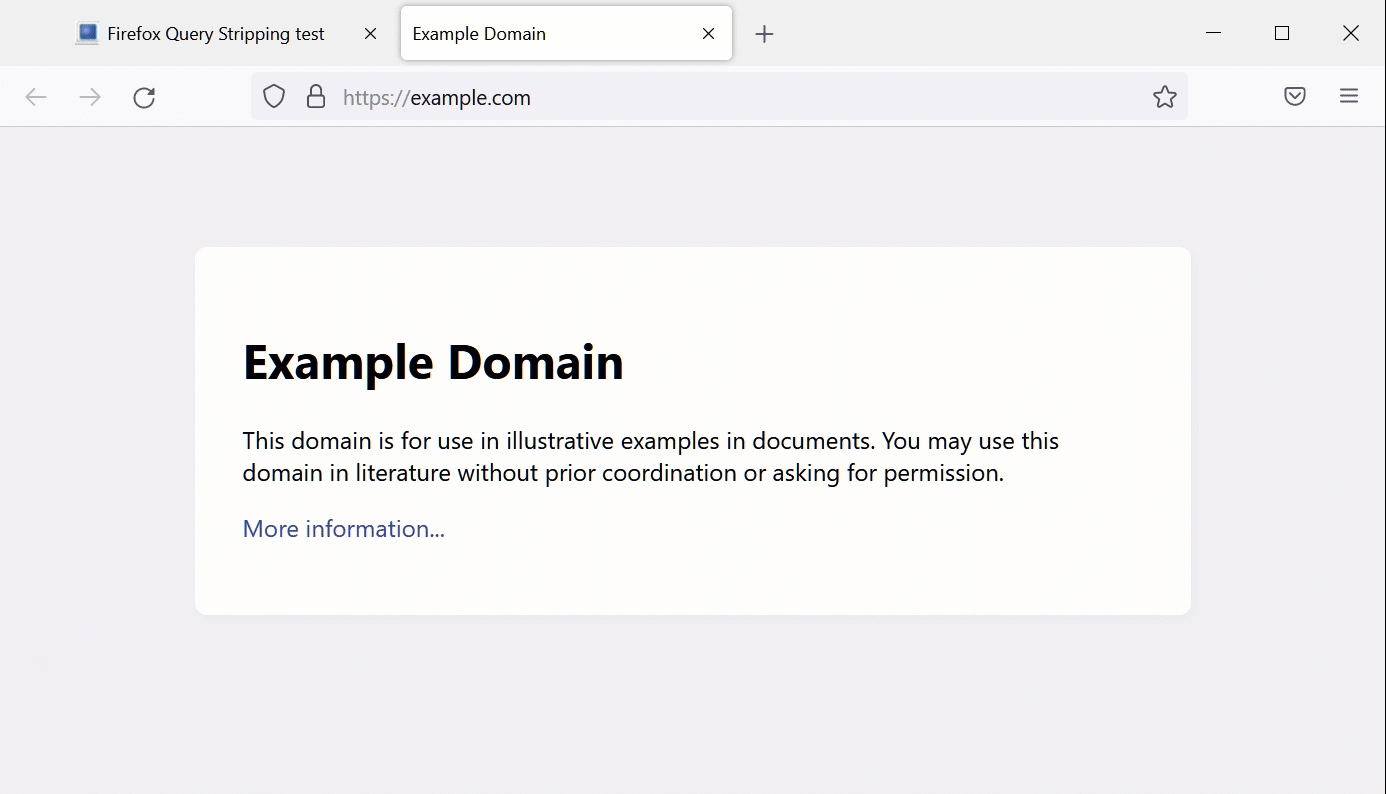
Команда BleepingComputer даже подготовила специальную тестовую веб-страницу, на которой содержатся ссылки на example.com с перечисленными выше параметрами. На результат работы новой функции браузера можно посмотреть ниже:


Включить “Query Parameter Stripping“ можно в настройках конфиденциальности и безопасности Firefox.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru