



Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Уязвимости в охранных системах ZoneMinder создают условия для слежки

Эксперт Positive Technologies обнаружил две уязвимости в системе видеонаблюдения ZoneMinder. Одна из них позволяет получить доступ к внутренней сети и видеопотоку и признана критической.

Продукт ZoneMinder с открытым исходным кодом предназначен для построения корпоративных охранных систем и установки домашнего видеонаблюдения. Проблемы выявлены в выпуске 1.36.14; патчи включены в состав сборки 1.36.16 (коммит на GitHub от 27 мая).

Наиболее опасна уязвимость, получившая 9,1 балла по шкале CVSS. Эксплойт возможен при наличии прав администратора и после аутентификации позволяет выполнить сторонний код на хосте с набором приложений ZoneMinder.

В результате автор атаки сможет проникнуть во внутреннюю сеть жертвы, а также вести перехват видеотрафика. Подобная возможность позволяет, например, получить данные о внутреннем устройстве здания и режиме работы сотрудников компании, в частности, ее службы охраны. В тех случаях, когда ZoneMinder защищает частную собственность, существует риск слива доступа на рынки даркнета.

Менее опасная уязвимость (4,8 балла) классифицируется как хранимая XSS; по свидетельству PT, она связана с отсутствием предварительной обработки пользовательского ввода. Эксплойт позволяет получить доступ к конфиденциальным данным — например, о сессиях пользователей на узле с запущенным веб-приложением ZoneMinder.

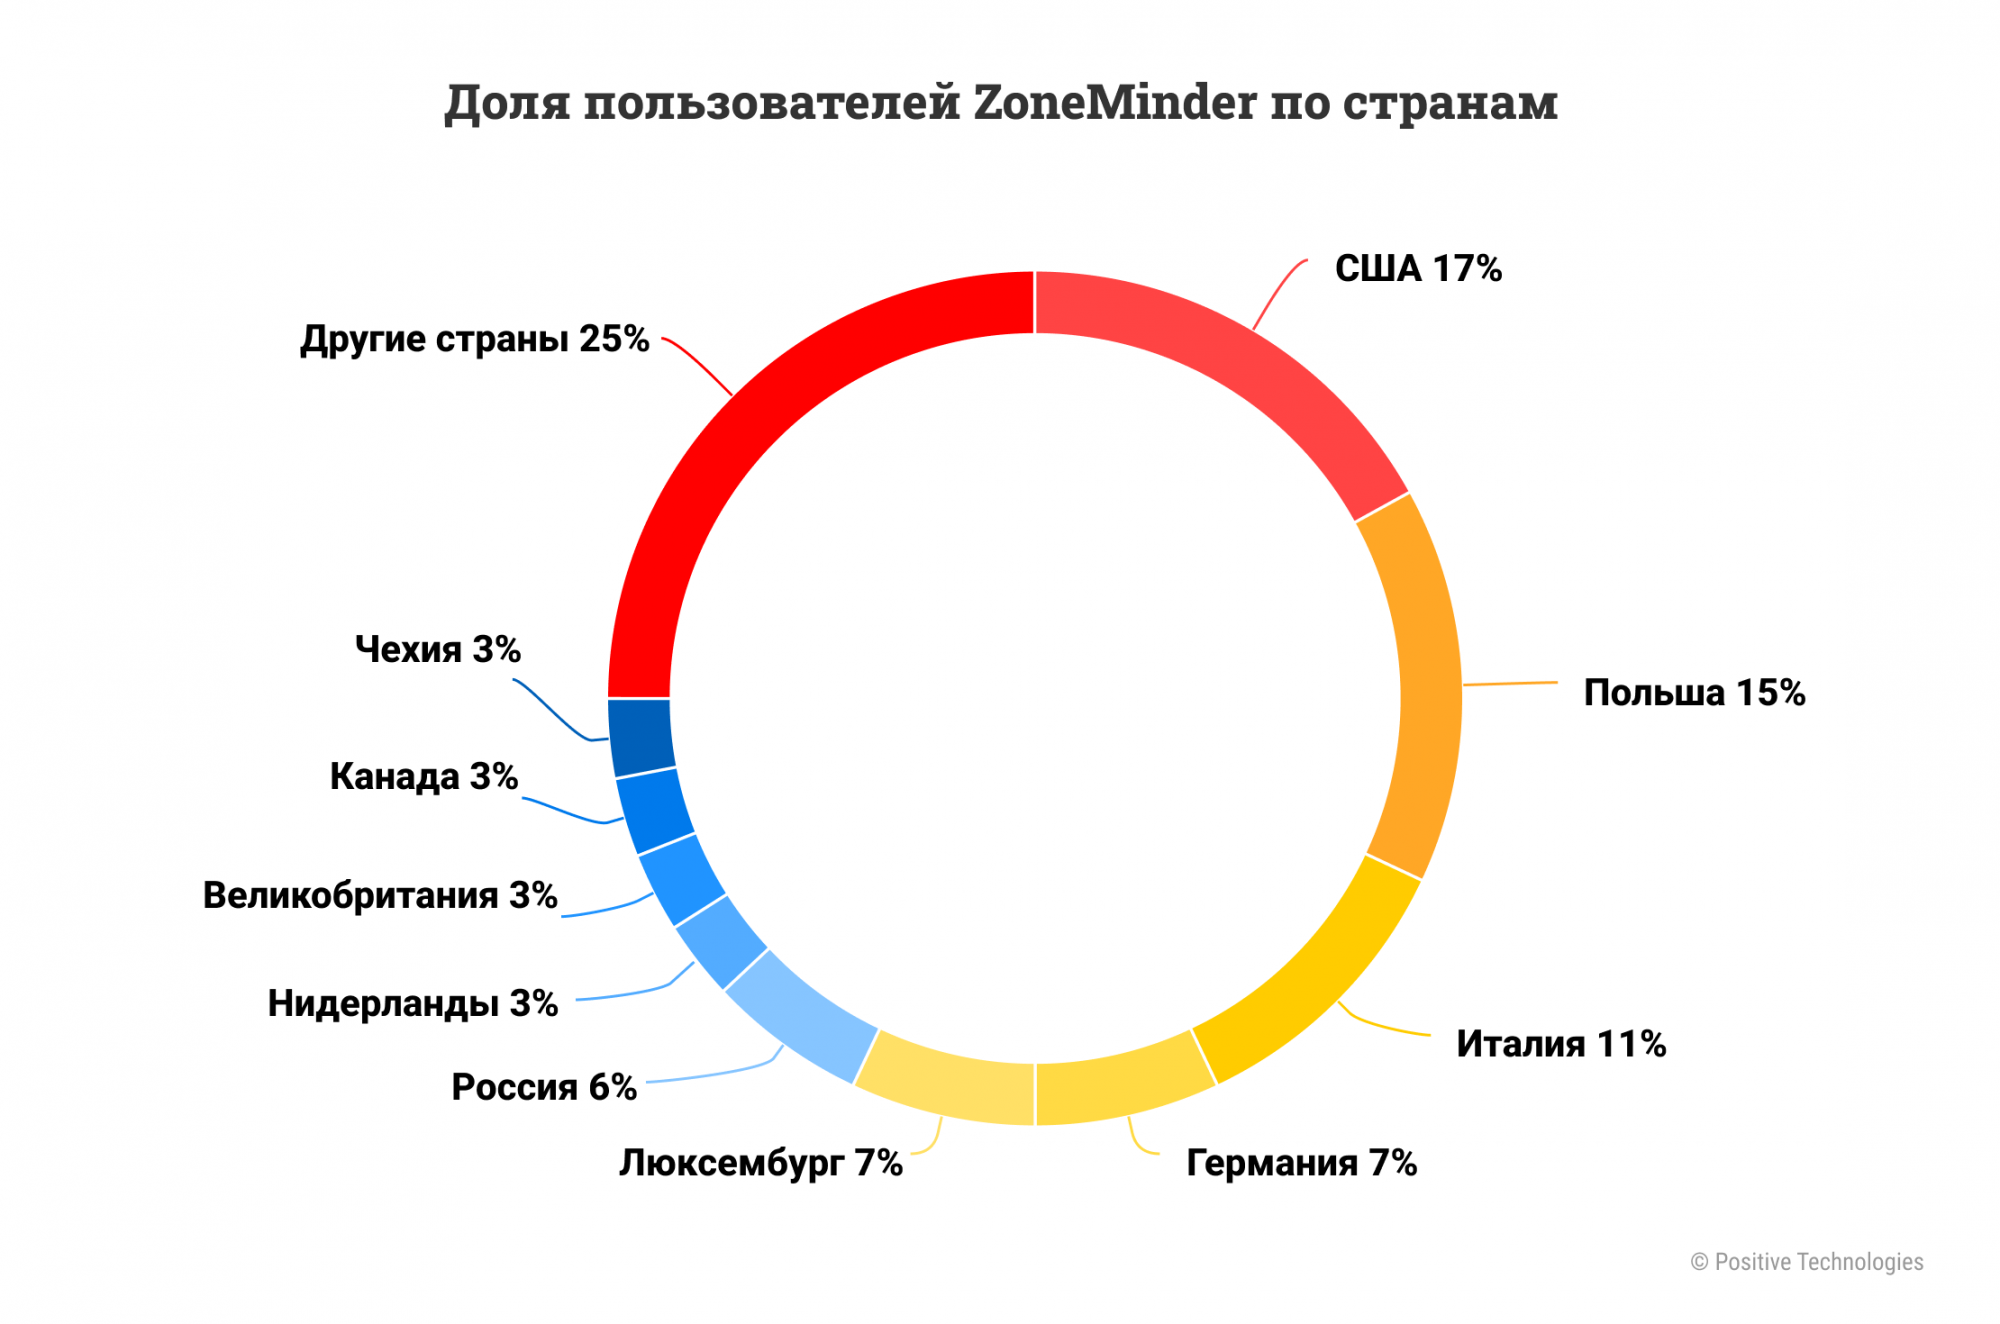
«Это весьма распространенное бесплатное решение для установки системы видеонаблюдения, — рассказывает автор находок Илья Яценко. — Оно используется и дома, и в компаниях, в том числе на промышленных предприятиях. Согласно нашим оценкам, наибольшее число пользователей ПО — в США, Польше, Италии, Германии, Люксембурге и России. В некоторых случаях администраторы позволяют подключиться к ZoneMinder без аутентификации, что весьма опасно: злоумышленник может воспользоваться такими системами, как Shodan, для поиска доступных в интернете узлов с установленным ZoneMinder».


Причины появления подобных уязвимостей, по словам исследователя, могут быть различными — ошибки в коде, использование устаревших технологий, недостаточно тщательное проведение аудита. Эффективно пресечь попытки эксплойта помогают продукты класса NTA — анализаторы сетевого трафика.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru