



Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Новая интересная киберкампания, за которой стоит, предположительно, китайская правительственная группа “Tropic Trooper“, выбрала себе целью скрипт-киддис — неопытных и начинающих киберпреступников. Злоумышленники используют загрузчик Nimbda и свежий вариант трояна Yahoyah.

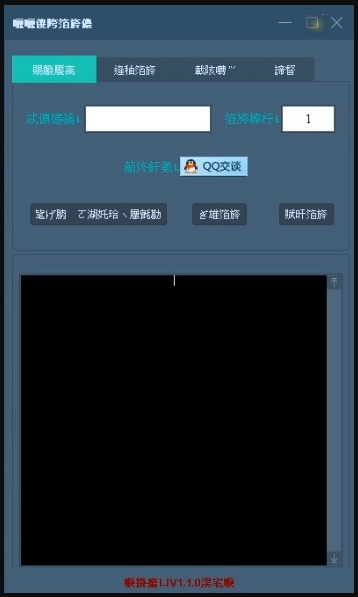
Интересно, что упомянутый троян входит в состав потенциально опасного инструмента, известного под именем “SMS Bomber“. Такие тулзы, как правило, используются начинающими хакерами для DoS-атак на различные веб-сайты.

Согласно отчёту специалистов Check Point, обративших внимание на атаки китайской кибергруппы, злоумышленники имеют достаточно хорошее представление о криптографии и умело обращаются с AES.

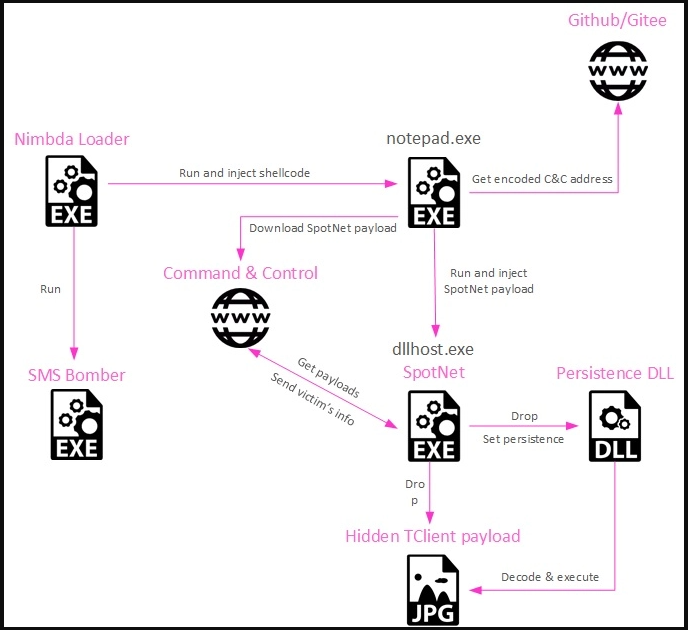
Атаки начинаются с загрузки вредоносной версии SMS Bomber, в которой содержится стандартный бинарник, а также дополнительный злонамеренный код, который внедряется в процесс notepad.exe.

В сущности, это лоадер Nimbda, использующий иконку SMS Bomber и содержащий исполняемый файл инструмента для DoS-атак.


Вредонос в фоновом режиме внедряет шелл-код в процесс “notepad“ и пытается соединиться с репозиторием на GitHub. Далее софт фетчит обфусцированный исполняемый файл, расшифровывает его и запускает с помощью техники «выдалбливания процесса» (Process Hollowing).

В итоге жертва получает пейлоад Yahoyah, собирающий данные об инфицированном устройстве. В частности, вредоносную программу интересует следующая информация:

  • Идентификаторы точек Wi-Fi.
  • Имя компьютера.
  • MAC-адрес.
  • Версию операционной системы.
  • Установленные антивирусные программы.
  • Наличие в системе файлов WeChat и Tencent.

На заключительном этапе пейлоад кодируется в JPG-изображение с помощью стеганографии.


Стоит также отметить кастомную имплементацию AES: обратная последовательность циклических операций выполняется дважды. Поэтому в отчёте Check Point специалисты называют это “AEES“.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru