



На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

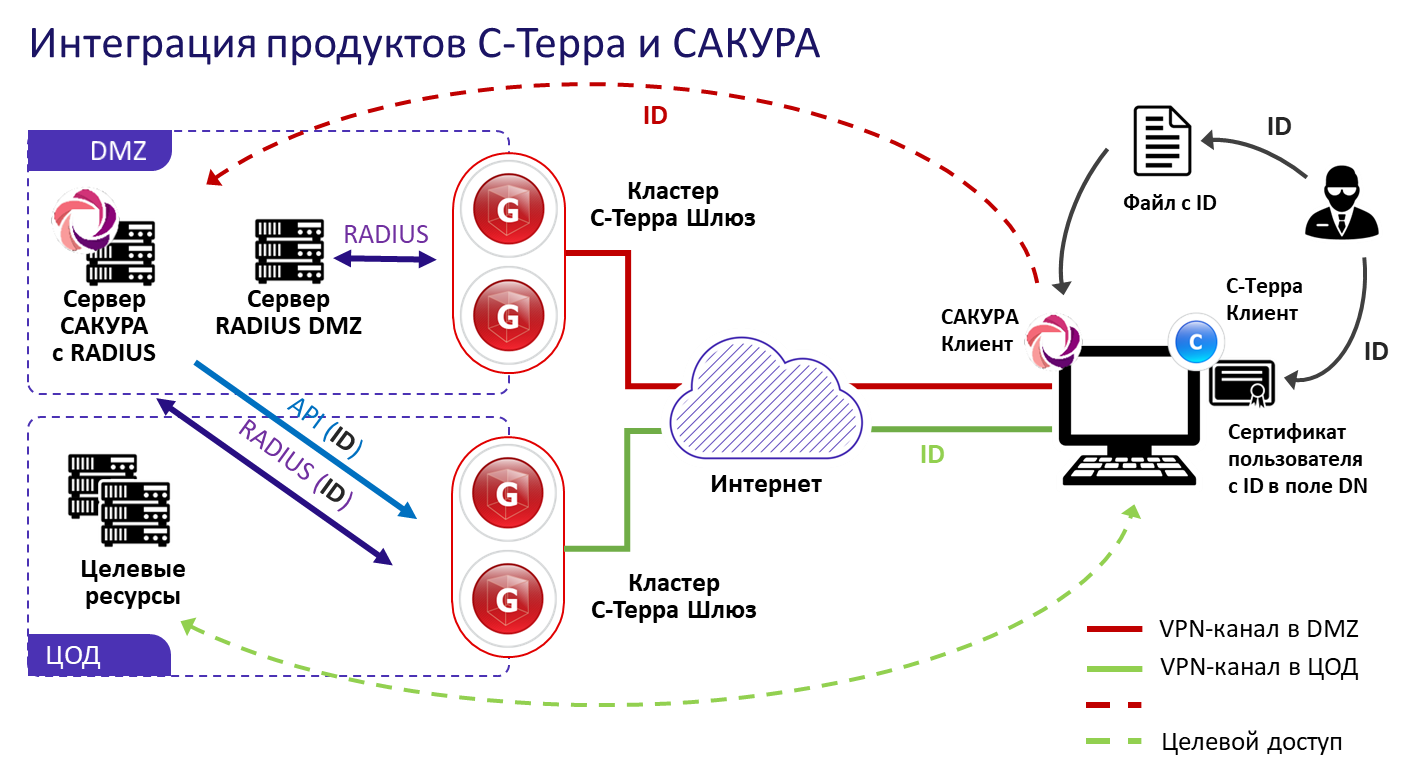
На рынке появилось новое решение, которое поможет компаниям организовывать контролируемое защищённое подключение удалённых пользователей к корпоративной сети. Разработчики — «С-Терра СиЭсПи» и «ИТ-Экспертиза».

Решение, в основу которого легко сочетание VPN-продуктов «С-Терра СиЭсПи» и ИБ-комплекса САКУРА, способно организовать защищённый удалённый доступ с проверкой политики безопасности рабочих станций пользователей. Новая разработка реализует концепцию контроля сетевого доступа (NAC).

Как отмечают разработчики, интеграция продуктов С-Терра VPN и комплекса САКУРА позволит разрешать доступ к важной внутренней информации только с проверенных устройств. Также с помощью нового решения организации смогут оперативно реагировать на киберинциденты и проблемы в безопасности.

При этом рабочее место пользователя будет проходить проверку, по результатам которой доступ к ресурсам может быть заблокирован или возобновлён. Каждому рабочему месту присваивается уровень доверия, он может быть полным, ограниченным или категорически не соответствовать политикам.

Подчёркивается, что в новом решении сохранены все преимущества VPN-клиентов — С-Терра Клиент / С-Терра Клиент А, например интеграция с Active Directory через механизм xAuth и 2FA.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru