



На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

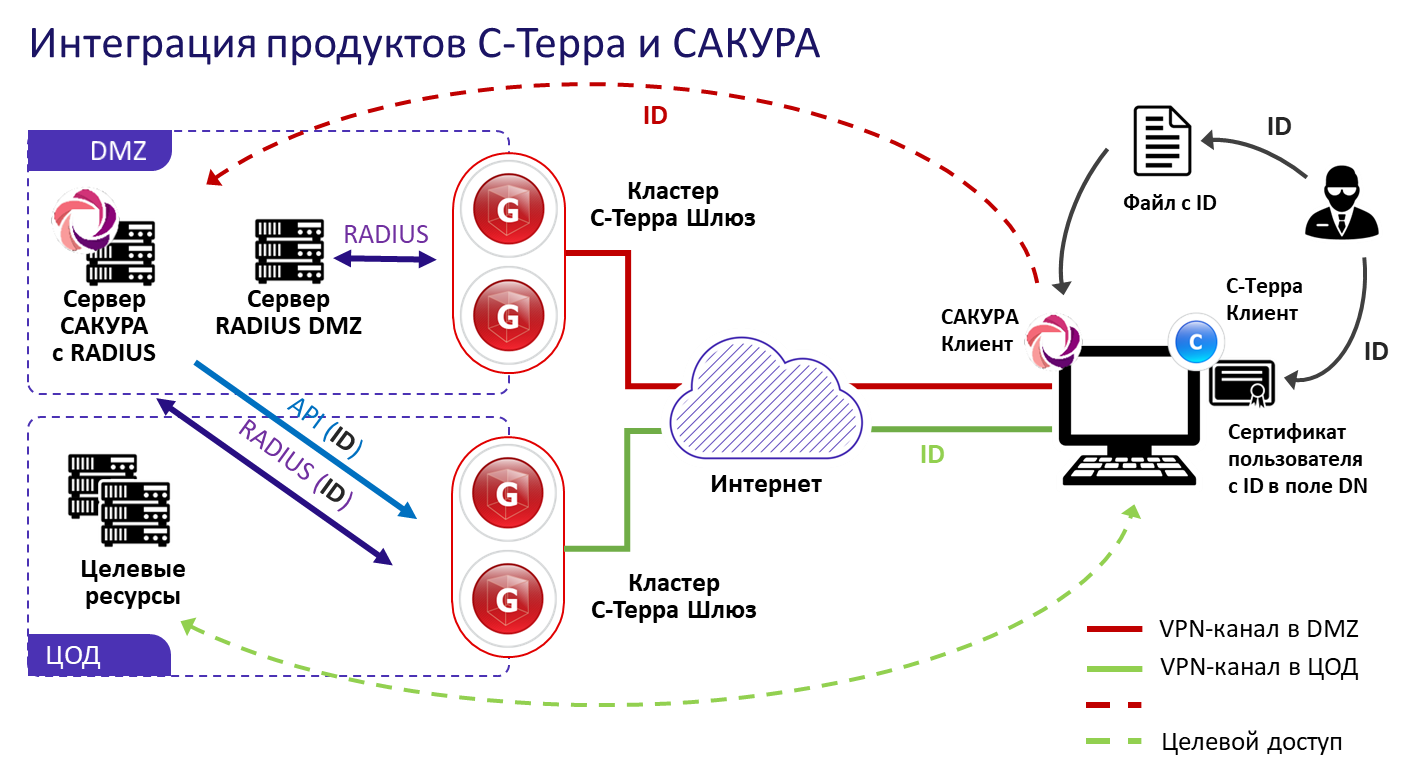
На рынке появилось новое решение, которое поможет компаниям организовывать контролируемое защищённое подключение удалённых пользователей к корпоративной сети. Разработчики — «С-Терра СиЭсПи» и «ИТ-Экспертиза».

Решение, в основу которого легко сочетание VPN-продуктов «С-Терра СиЭсПи» и ИБ-комплекса САКУРА, способно организовать защищённый удалённый доступ с проверкой политики безопасности рабочих станций пользователей. Новая разработка реализует концепцию контроля сетевого доступа (NAC).

Как отмечают разработчики, интеграция продуктов С-Терра VPN и комплекса САКУРА позволит разрешать доступ к важной внутренней информации только с проверенных устройств. Также с помощью нового решения организации смогут оперативно реагировать на киберинциденты и проблемы в безопасности.

При этом рабочее место пользователя будет проходить проверку, по результатам которой доступ к ресурсам может быть заблокирован или возобновлён. Каждому рабочему месту присваивается уровень доверия, он может быть полным, ограниченным или категорически не соответствовать политикам.

Подчёркивается, что в новом решении сохранены все преимущества VPN-клиентов — С-Терра Клиент / С-Терра Клиент А, например интеграция с Active Directory через механизм xAuth и 2FA.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru