



Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat может мешать работе антивирусных программ, в частности — блокировать сканирование открываемых PDF-файлов. Такое поведение создаёт риски для безопасности пользователя, поскольку киберпреступники часто используют документы именно этого формата.

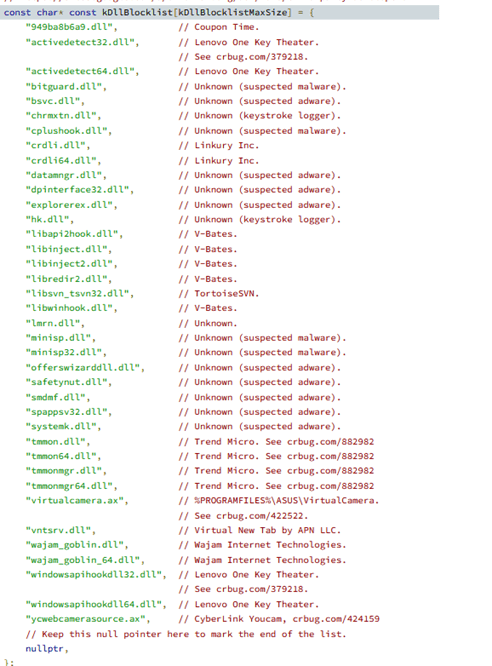
При открытии файла PDF Adobe Acrobat проверяет наличие компонентов 30 различных антивирусов, загруженных в его процесс. При обнаружении такого компонента софт пытается запретить ему сканирование.

Само собой, для корректной работы любого антивируса ему в первую очередь необходим доступ ко всем процессам в системе. Как правило, разработчики добиваются этого с помощью внедрения DLL в запущенный на компьютере софт.

Ранее PDF-файлы не раз фигурировали в кибератаках, когда злоумышленники задействовали их для запуска вредоносной программы. Можно вспомнить хотя бы кейлогер Snake, который использовал документы в формате PDF, в которые был вшит DOCX.

Исследователи из Minerva Labs также привели пример подобного вектора: в секцию “OpenAction“ документа добавляется команда, запускающая PowerShell.

«С марта 2022 года мы наблюдали странное поведение софта Adobe Acrobat Reader, который пытался проверить, компоненты каких антивирусных программ загружены в его процесс», — пишут специалисты.

Приложение интересовалось продуктами от Bitdefender, Avast, Trend Micro, Symantec, Malwarebytes, ESET, «Лаборатории Касперского», F-Secure, Sophos и Emsisoft. Проверка компонентов происходит при помощи библиотеки libcef.dll, относящейся к Chromium Embedded Framework (CEF).


Как отметили исследователи, libcef.dll загружается двумя процессами: AcroCEF.exe и RdrCEF.exe. Дальше идёт проверка значения bBlockDllInjection в ключе реестра SOFTWARE\Adobe\Adobe Acrobat\DC\DLLInjection\ — софт убеждается, что оно установлено на «1».

Если значение совпадает, Adobe Reader будет блокировать инъекцию DLL антивирусов в свой процесс.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru