



Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat может мешать работе антивирусных программ, в частности — блокировать сканирование открываемых PDF-файлов. Такое поведение создаёт риски для безопасности пользователя, поскольку киберпреступники часто используют документы именно этого формата.

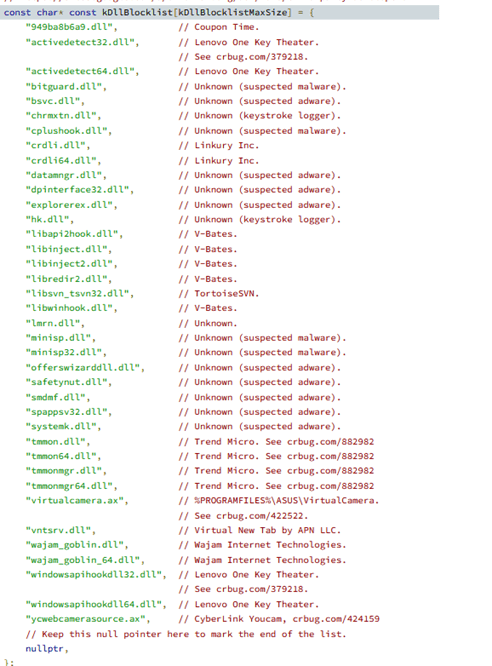
При открытии файла PDF Adobe Acrobat проверяет наличие компонентов 30 различных антивирусов, загруженных в его процесс. При обнаружении такого компонента софт пытается запретить ему сканирование.

Само собой, для корректной работы любого антивируса ему в первую очередь необходим доступ ко всем процессам в системе. Как правило, разработчики добиваются этого с помощью внедрения DLL в запущенный на компьютере софт.

Ранее PDF-файлы не раз фигурировали в кибератаках, когда злоумышленники задействовали их для запуска вредоносной программы. Можно вспомнить хотя бы кейлогер Snake, который использовал документы в формате PDF, в которые был вшит DOCX.

Исследователи из Minerva Labs также привели пример подобного вектора: в секцию “OpenAction“ документа добавляется команда, запускающая PowerShell.

«С марта 2022 года мы наблюдали странное поведение софта Adobe Acrobat Reader, который пытался проверить, компоненты каких антивирусных программ загружены в его процесс», — пишут специалисты.

Приложение интересовалось продуктами от Bitdefender, Avast, Trend Micro, Symantec, Malwarebytes, ESET, «Лаборатории Касперского», F-Secure, Sophos и Emsisoft. Проверка компонентов происходит при помощи библиотеки libcef.dll, относящейся к Chromium Embedded Framework (CEF).


Как отметили исследователи, libcef.dll загружается двумя процессами: AcroCEF.exe и RdrCEF.exe. Дальше идёт проверка значения bBlockDllInjection в ключе реестра SOFTWARE\Adobe\Adobe Acrobat\DC\DLLInjection\ — софт убеждается, что оно установлено на «1».

Если значение совпадает, Adobe Reader будет блокировать инъекцию DLL антивирусов в свой процесс.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru