



Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

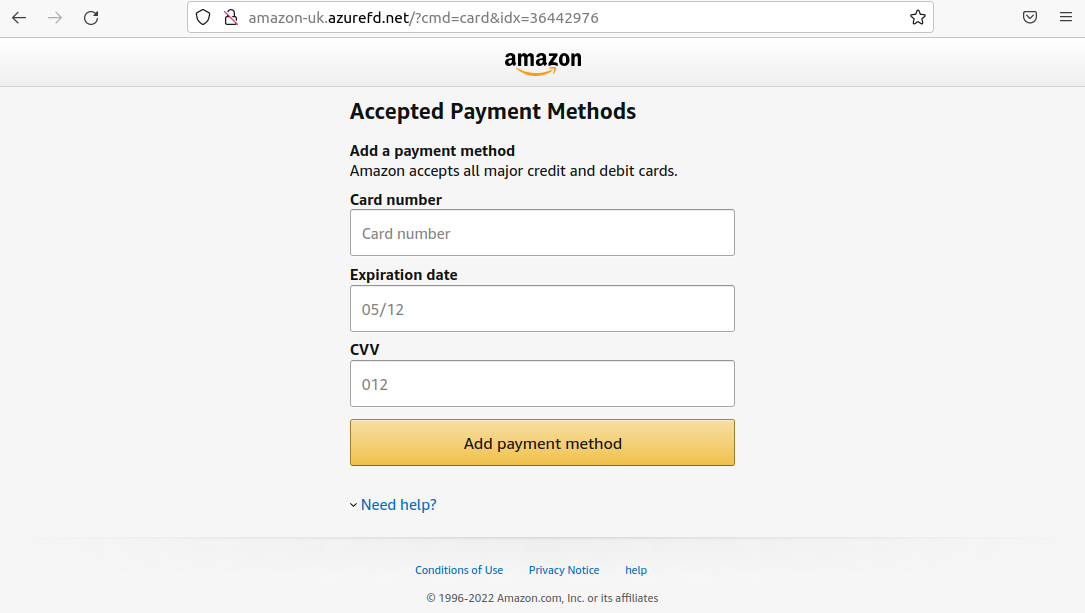
Наблюдатели из Resecurity зафиксировали резкий рост объемов фишингового контента, доставляемого с помощью облачной CDN-службы Microsoft — Azure Front Door (AFD). Ресурсы, предназначенные для перехвата учетных данных из email-клиентов и бизнес-приложений, имитируют различные сервисы, якобы легитимно созданные в домене azurefd.net.

По данным Resecurity, текущая киберкампания стартовала еще в марте. На тот момент фишеров в основном интересовала клиентура японских сервис-провайдеров, и они использовали VPS-хостинг Kagoya. В июне атаки возобновились, на сей раз на базе AFD и с большим размахом.

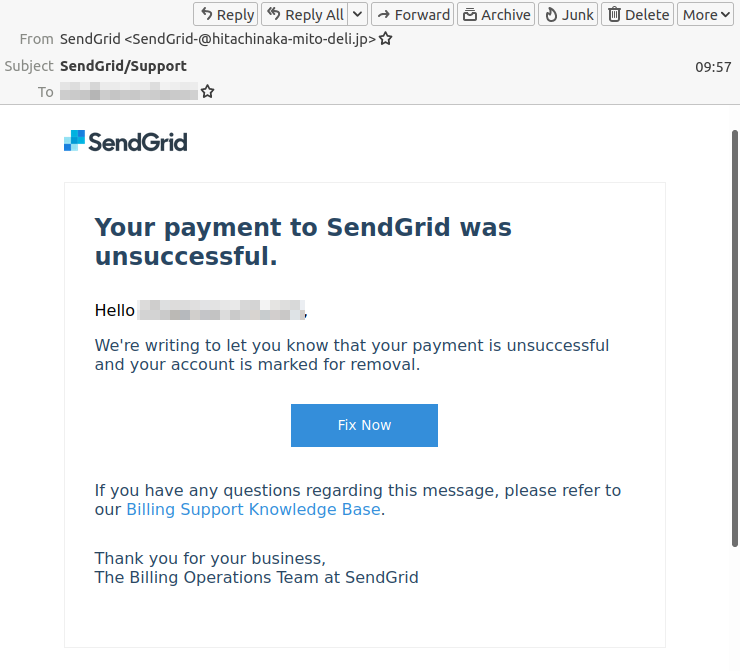
Ссылки на поддельные веб-ресурсы распространяются традиционным способом — через спам, отправляемый с взломанных персональных и бизнес-аккаунтов. Чаще всего при этом используется форма уведомления о задолженности.


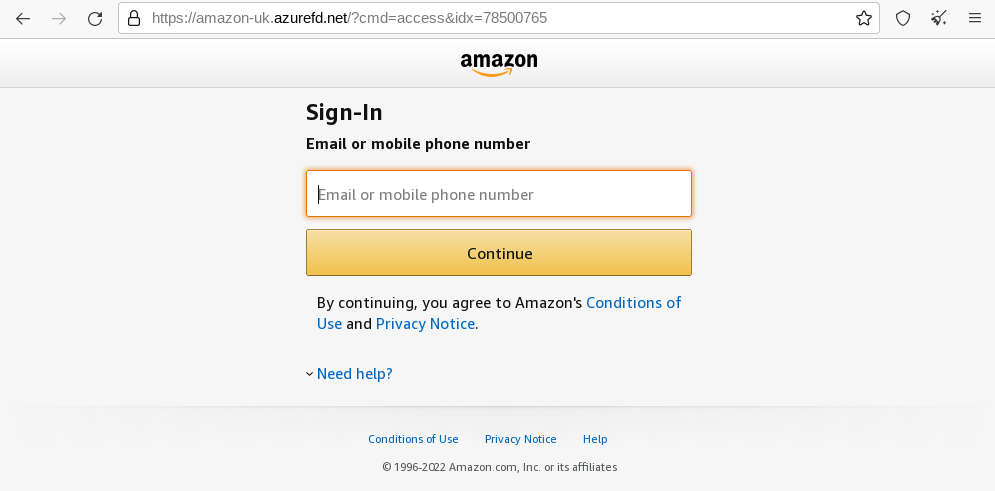
В ходе текущих атак эксперты выявили множество специально созданных доменов. Судя по именам, ловушки ориентированы в основном на пользователей SendGrid, Docusign и Amazon, а также клиентов нескольких крупных компаний Японии и Ближнего Востока. Из-за использования известного бренда и привязки к CDN-сети некоторые фейки очень трудно распознать:

  • gridapisignout[.]azurefd[.]net
  • amazon-uk[.]azurefd[.]net
  • webmailsign[.]azurefd[.]net
  • onlinesigninlogin[.]azurefd[.]net
  • owasapisloh[.]azurefd[.]net
  • docuslgn-micros0ft983-0873878383[.]azurefd.net


Вредоносные сценарии, предназначенные для сбора учетных данных из веб-форм, хостятся на различных взломанных веб-ресурсах. Имена доменов при этом тоже поддерживают иллюзию легитимности: они содержат имя известной компании, которое слегка искажено по методу тайпсквоттинга. Примечательно, что в исходниках всех скриптов присутствует ссылка на сервер-агрегатор, поднятый в TLD-зоне .click или .xyz; данные о регистрации доменов получить не удалось: в WHOIS они скрыты.

Список доменов, используемых для фишинга, и дополнительную информацию исследователи передали Microsoft. Все выявленные поддельные ресурсы уже недоступны.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru