



Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

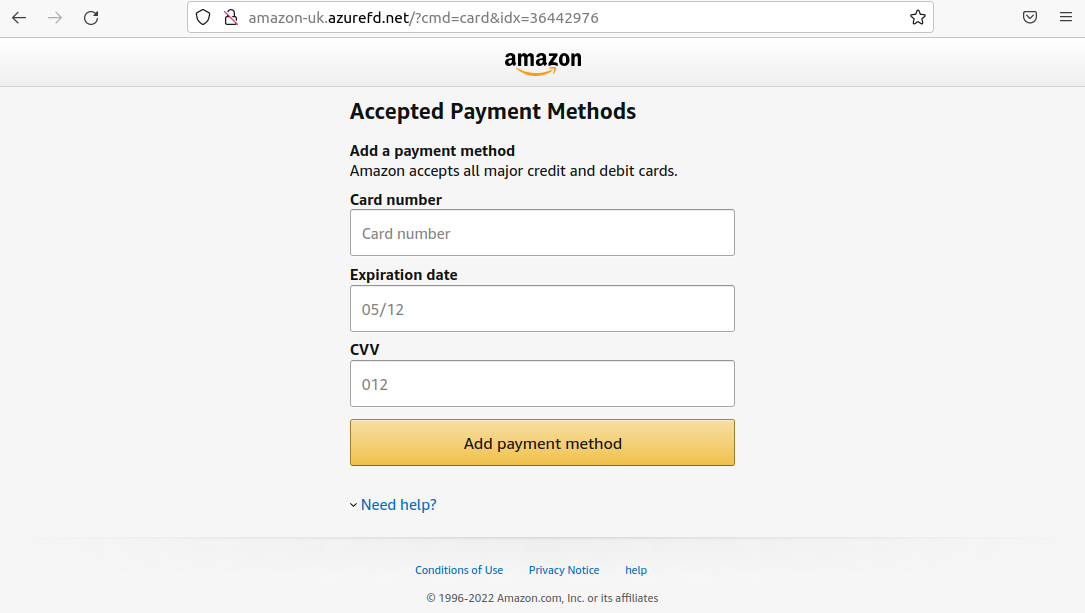
Наблюдатели из Resecurity зафиксировали резкий рост объемов фишингового контента, доставляемого с помощью облачной CDN-службы Microsoft — Azure Front Door (AFD). Ресурсы, предназначенные для перехвата учетных данных из email-клиентов и бизнес-приложений, имитируют различные сервисы, якобы легитимно созданные в домене azurefd.net.

По данным Resecurity, текущая киберкампания стартовала еще в марте. На тот момент фишеров в основном интересовала клиентура японских сервис-провайдеров, и они использовали VPS-хостинг Kagoya. В июне атаки возобновились, на сей раз на базе AFD и с большим размахом.

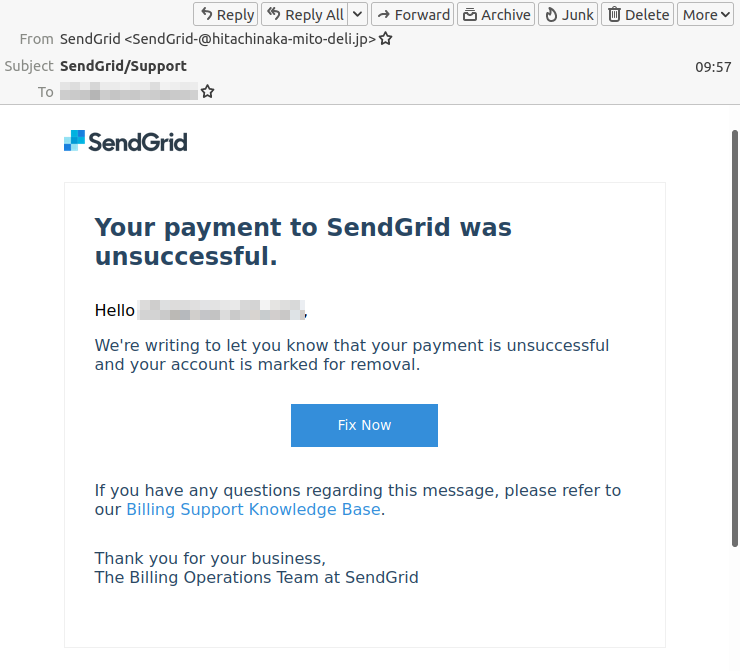
Ссылки на поддельные веб-ресурсы распространяются традиционным способом — через спам, отправляемый с взломанных персональных и бизнес-аккаунтов. Чаще всего при этом используется форма уведомления о задолженности.


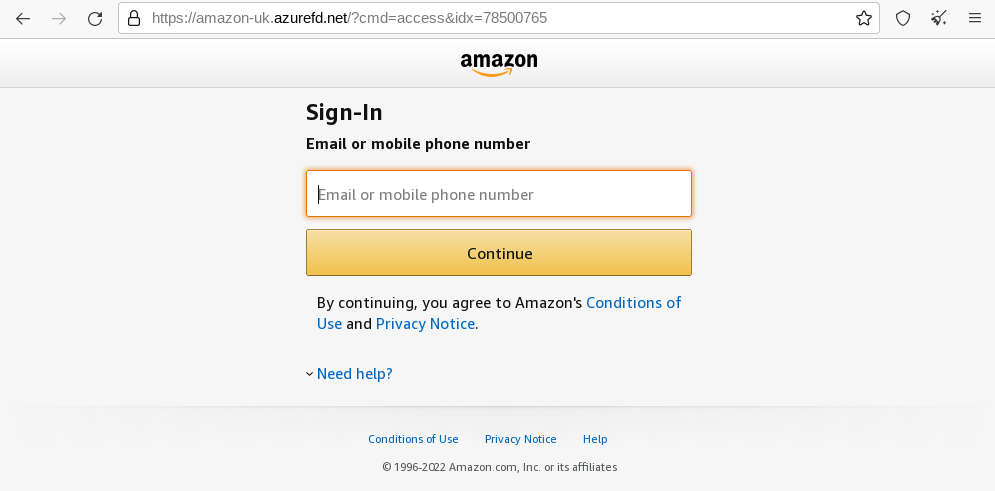
В ходе текущих атак эксперты выявили множество специально созданных доменов. Судя по именам, ловушки ориентированы в основном на пользователей SendGrid, Docusign и Amazon, а также клиентов нескольких крупных компаний Японии и Ближнего Востока. Из-за использования известного бренда и привязки к CDN-сети некоторые фейки очень трудно распознать:

  • gridapisignout[.]azurefd[.]net
  • amazon-uk[.]azurefd[.]net
  • webmailsign[.]azurefd[.]net
  • onlinesigninlogin[.]azurefd[.]net
  • owasapisloh[.]azurefd[.]net
  • docuslgn-micros0ft983-0873878383[.]azurefd.net


Вредоносные сценарии, предназначенные для сбора учетных данных из веб-форм, хостятся на различных взломанных веб-ресурсах. Имена доменов при этом тоже поддерживают иллюзию легитимности: они содержат имя известной компании, которое слегка искажено по методу тайпсквоттинга. Примечательно, что в исходниках всех скриптов присутствует ссылка на сервер-агрегатор, поднятый в TLD-зоне .click или .xyz; данные о регистрации доменов получить не удалось: в WHOIS они скрыты.

Список доменов, используемых для фишинга, и дополнительную информацию исследователи передали Microsoft. Все выявленные поддельные ресурсы уже недоступны.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru