



Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Наблюдатели из Resecurity зафиксировали резкий рост объемов фишингового контента, доставляемого с помощью облачной CDN-службы Microsoft — Azure Front Door (AFD). Ресурсы, предназначенные для перехвата учетных данных из email-клиентов и бизнес-приложений, имитируют различные сервисы, якобы легитимно созданные в домене azurefd.net.

По данным Resecurity, текущая киберкампания стартовала еще в марте. На тот момент фишеров в основном интересовала клиентура японских сервис-провайдеров, и они использовали VPS-хостинг Kagoya. В июне атаки возобновились, на сей раз на базе AFD и с большим размахом.

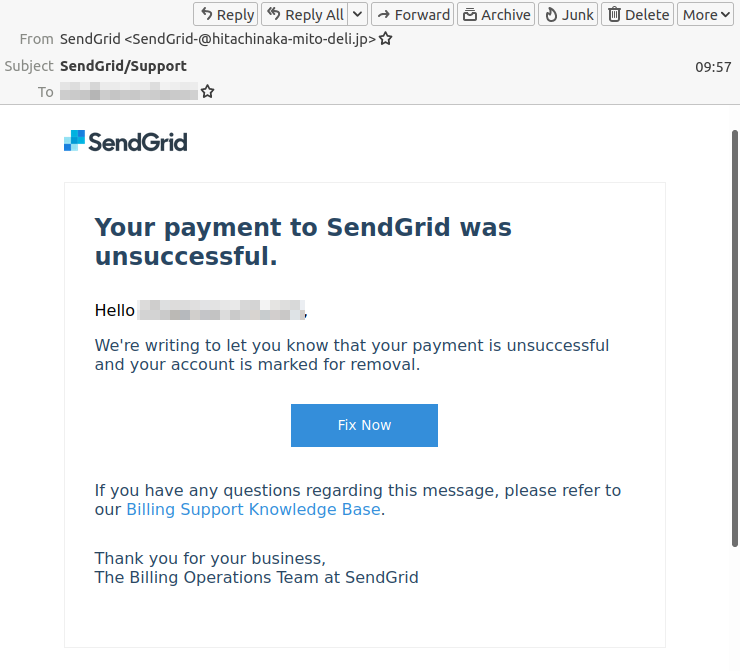
Ссылки на поддельные веб-ресурсы распространяются традиционным способом — через спам, отправляемый с взломанных персональных и бизнес-аккаунтов. Чаще всего при этом используется форма уведомления о задолженности.


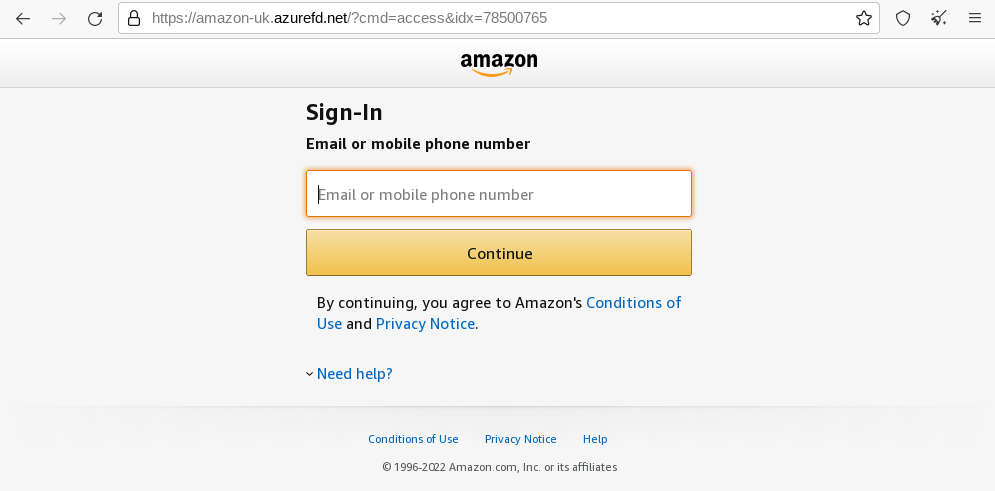
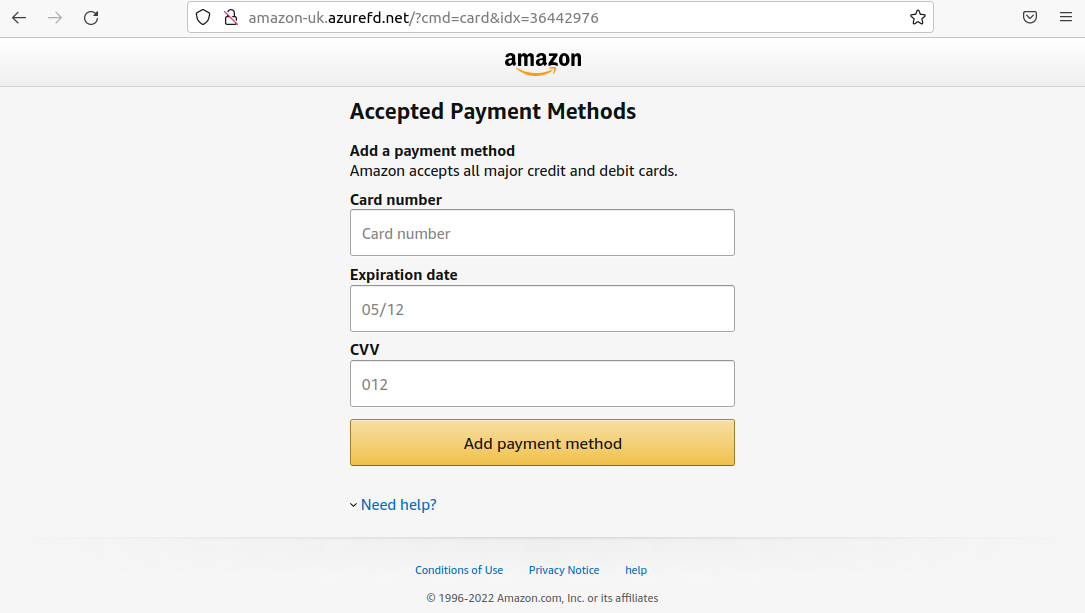
В ходе текущих атак эксперты выявили множество специально созданных доменов. Судя по именам, ловушки ориентированы в основном на пользователей SendGrid, Docusign и Amazon, а также клиентов нескольких крупных компаний Японии и Ближнего Востока. Из-за использования известного бренда и привязки к CDN-сети некоторые фейки очень трудно распознать:

  • gridapisignout[.]azurefd[.]net
  • amazon-uk[.]azurefd[.]net
  • webmailsign[.]azurefd[.]net
  • onlinesigninlogin[.]azurefd[.]net
  • owasapisloh[.]azurefd[.]net
  • docuslgn-micros0ft983-0873878383[.]azurefd.net


Вредоносные сценарии, предназначенные для сбора учетных данных из веб-форм, хостятся на различных взломанных веб-ресурсах. Имена доменов при этом тоже поддерживают иллюзию легитимности: они содержат имя известной компании, которое слегка искажено по методу тайпсквоттинга. Примечательно, что в исходниках всех скриптов присутствует ссылка на сервер-агрегатор, поднятый в TLD-зоне .click или .xyz; данные о регистрации доменов получить не удалось: в WHOIS они скрыты.

Список доменов, используемых для фишинга, и дополнительную информацию исследователи передали Microsoft. Все выявленные поддельные ресурсы уже недоступны.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru