



Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Авторы банковского Android-трояна BRATA, который также обладает функциональностью вайпера, добавили своему детищу новые возможности по части закрепления на устройстве и кражи важной информации.

Итальянская компания Cleafy, занимающаяся изучением угроз для мобильных устройств, пристально наблюдала за активностью BRATA. Исследователи отметили, что в последних кампаниях троян несколько изменил свой подход, чтобы дольше оставаться в системе жертвы.

«Теперь действия BRATA уже напоминают целевые кибератаки APT-группировок (Advanced Persistent Threat). Отличительной особенностью такого подхода является упор на длительное присутствие в системе пользователя и кража конфиденциальных данных», — пишут специалисты в отчёте.

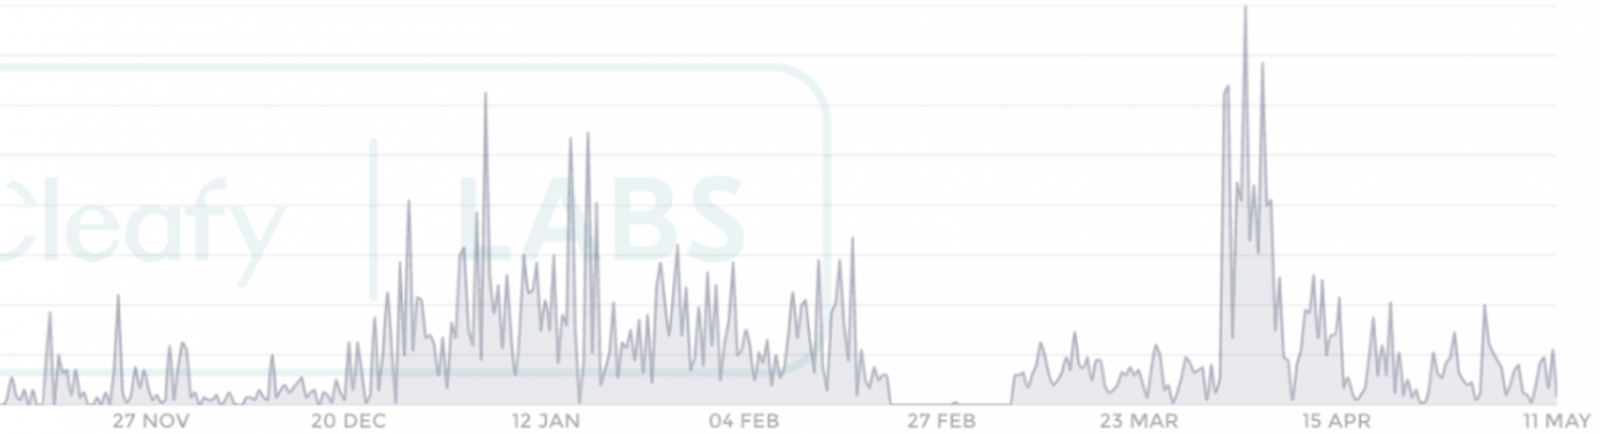
Всплески атак Android-вредоноса BRATA можно наблюдать на инфографике от экспертов Cleafy:


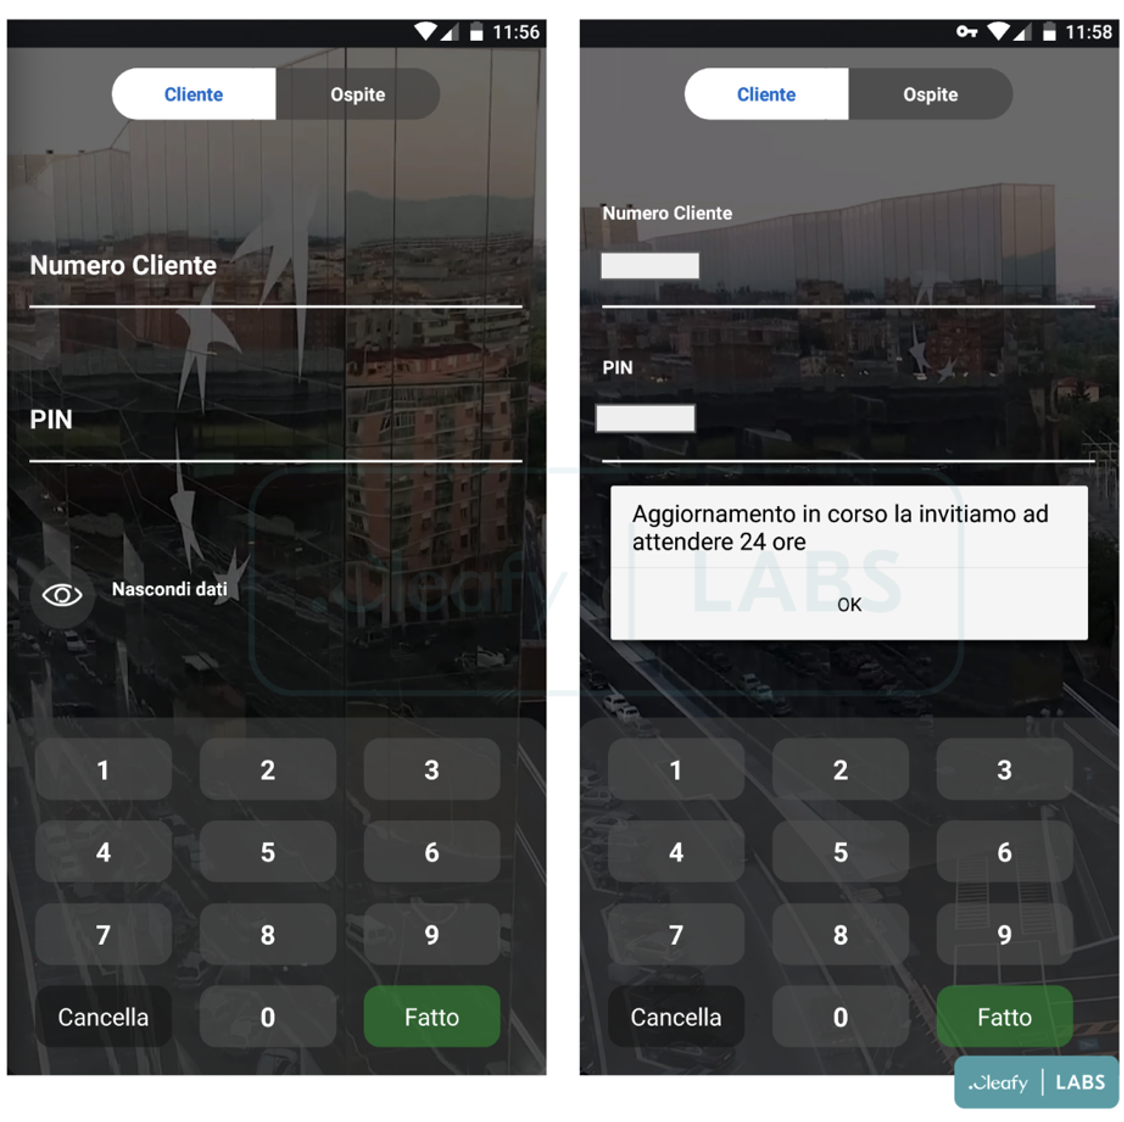
На целевой подход к атакам также указывает фокусировка BRATA на конкретной финансовой организации. Зловред переходит к следующей только в том случае, если упирается в контрмеры. Кроме того, BRATA теперь идёт в комплекте с фишинговым окном для наложения.


Попав в систему, Android-вредонос запрашивает разрешение на отправку и получение СМС-сообщений, что позволяет перехватывать одноразовые коды для аутентификации. BRATA также обращается к командному серверу, чтобы извлечь из ZIP-архива файл unrar.jar. Помимо прочего, троян обладает возможностями кейлогера.

Напомним, что в январе вредонос BRATA обзавёлся функциями отслеживания GPS и сброса устройства до заводских настроек. Последняя функциональностью используется для сокрытия следов присутствия в системе.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru