



Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Авторы банковского Android-трояна BRATA, который также обладает функциональностью вайпера, добавили своему детищу новые возможности по части закрепления на устройстве и кражи важной информации.

Итальянская компания Cleafy, занимающаяся изучением угроз для мобильных устройств, пристально наблюдала за активностью BRATA. Исследователи отметили, что в последних кампаниях троян несколько изменил свой подход, чтобы дольше оставаться в системе жертвы.

«Теперь действия BRATA уже напоминают целевые кибератаки APT-группировок (Advanced Persistent Threat). Отличительной особенностью такого подхода является упор на длительное присутствие в системе пользователя и кража конфиденциальных данных», — пишут специалисты в отчёте.

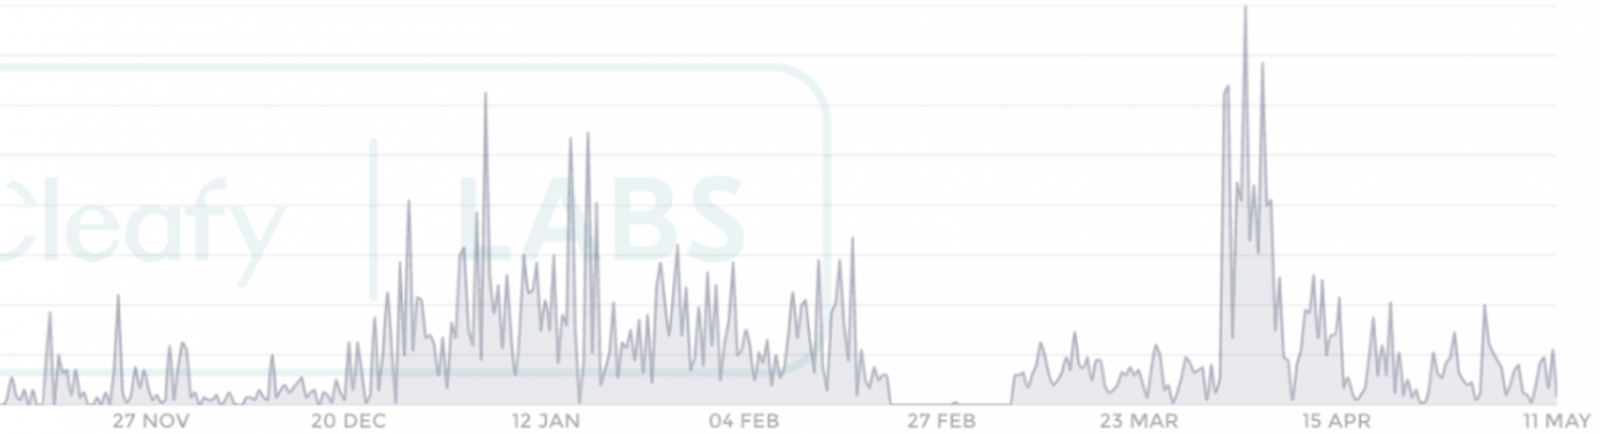
Всплески атак Android-вредоноса BRATA можно наблюдать на инфографике от экспертов Cleafy:


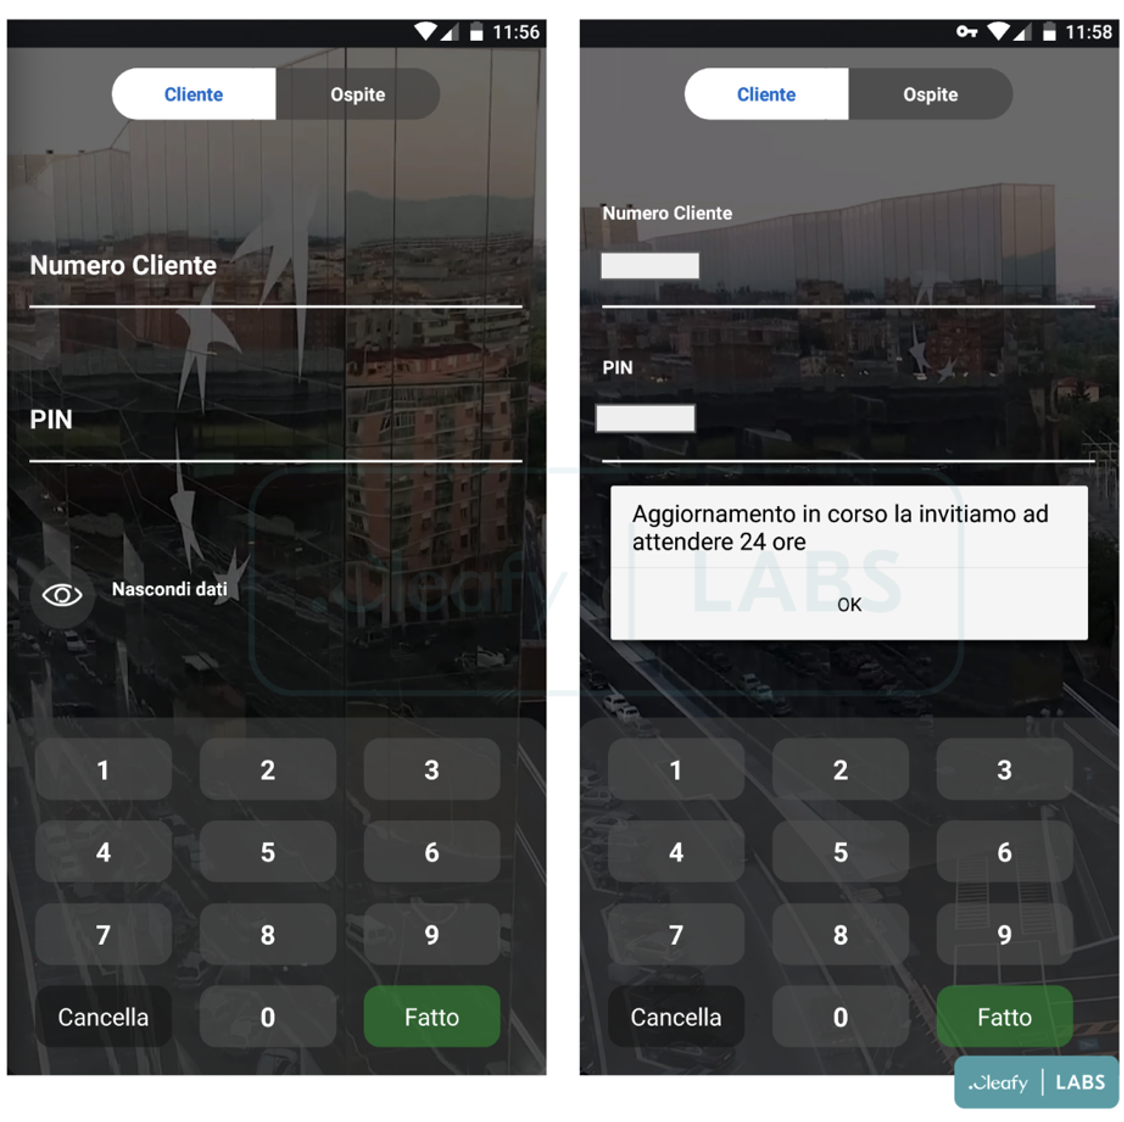
На целевой подход к атакам также указывает фокусировка BRATA на конкретной финансовой организации. Зловред переходит к следующей только в том случае, если упирается в контрмеры. Кроме того, BRATA теперь идёт в комплекте с фишинговым окном для наложения.


Попав в систему, Android-вредонос запрашивает разрешение на отправку и получение СМС-сообщений, что позволяет перехватывать одноразовые коды для аутентификации. BRATA также обращается к командному серверу, чтобы извлечь из ZIP-архива файл unrar.jar. Помимо прочего, троян обладает возможностями кейлогера.

Напомним, что в январе вредонос BRATA обзавёлся функциями отслеживания GPS и сброса устройства до заводских настроек. Последняя функциональностью используется для сокрытия следов присутствия в системе.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru