



Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Авторы банковского Android-трояна BRATA, который также обладает функциональностью вайпера, добавили своему детищу новые возможности по части закрепления на устройстве и кражи важной информации.

Итальянская компания Cleafy, занимающаяся изучением угроз для мобильных устройств, пристально наблюдала за активностью BRATA. Исследователи отметили, что в последних кампаниях троян несколько изменил свой подход, чтобы дольше оставаться в системе жертвы.

«Теперь действия BRATA уже напоминают целевые кибератаки APT-группировок (Advanced Persistent Threat). Отличительной особенностью такого подхода является упор на длительное присутствие в системе пользователя и кража конфиденциальных данных», — пишут специалисты в отчёте.

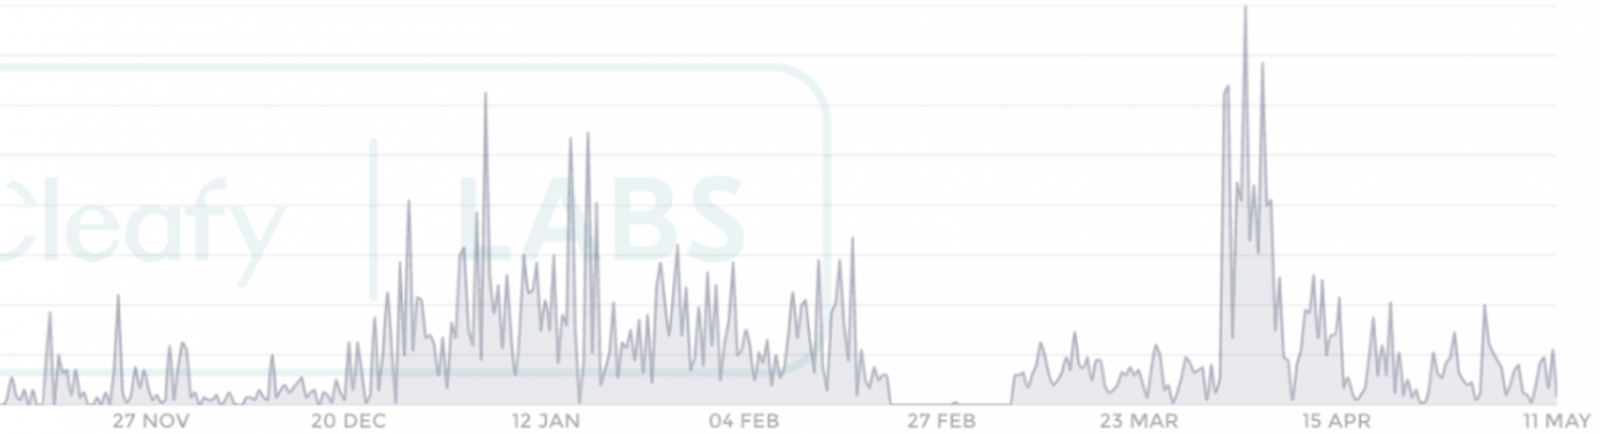
Всплески атак Android-вредоноса BRATA можно наблюдать на инфографике от экспертов Cleafy:


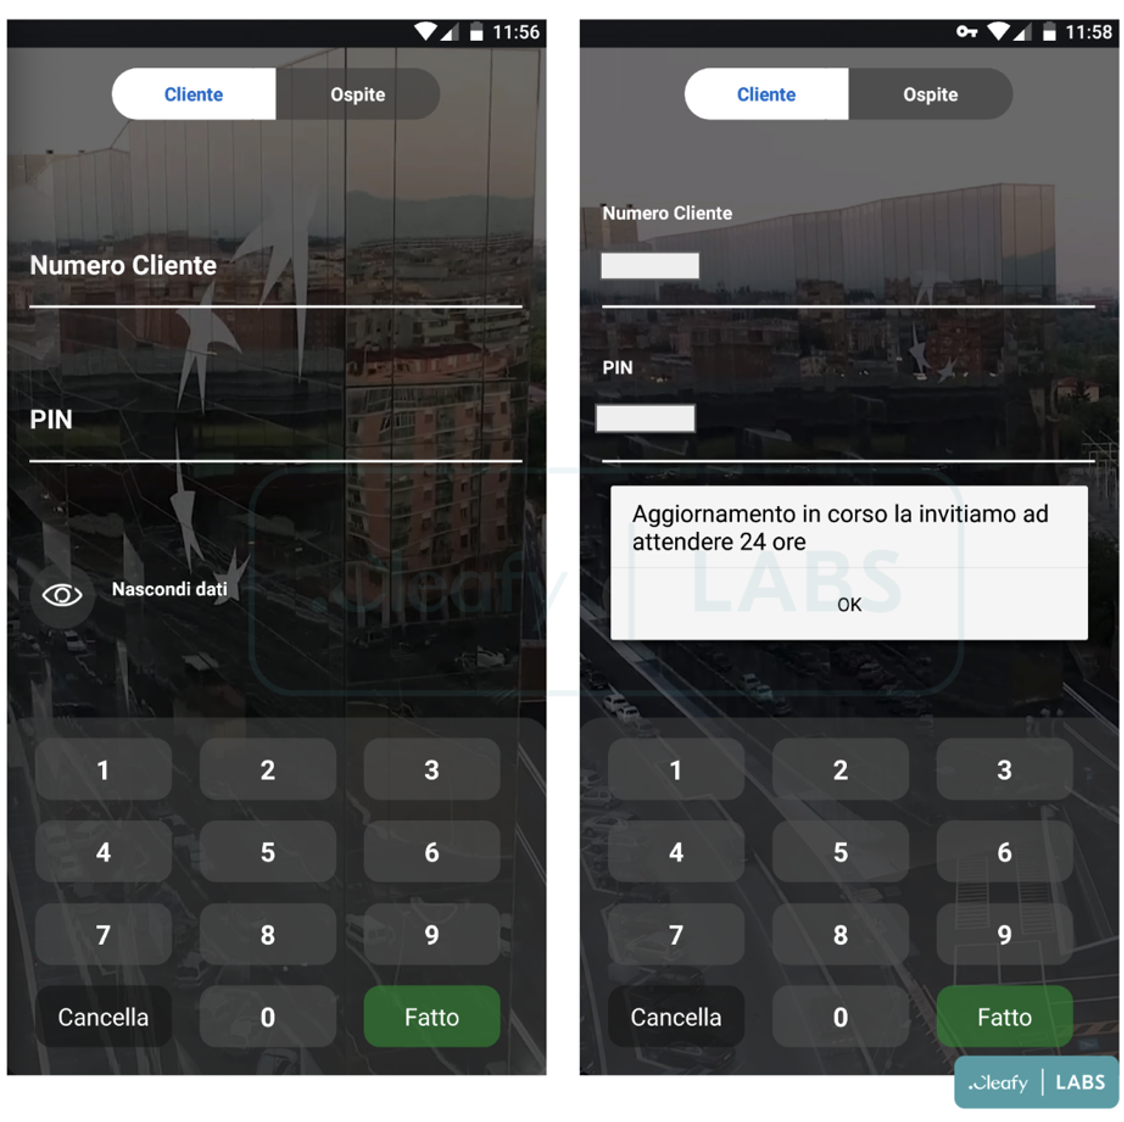
На целевой подход к атакам также указывает фокусировка BRATA на конкретной финансовой организации. Зловред переходит к следующей только в том случае, если упирается в контрмеры. Кроме того, BRATA теперь идёт в комплекте с фишинговым окном для наложения.


Попав в систему, Android-вредонос запрашивает разрешение на отправку и получение СМС-сообщений, что позволяет перехватывать одноразовые коды для аутентификации. BRATA также обращается к командному серверу, чтобы извлечь из ZIP-архива файл unrar.jar. Помимо прочего, троян обладает возможностями кейлогера.

Напомним, что в январе вредонос BRATA обзавёлся функциями отслеживания GPS и сброса устройства до заводских настроек. Последняя функциональностью используется для сокрытия следов присутствия в системе.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru