



Новый банковский Android-троян MaliBot обходит 2SV Google

Новый банковский Android-троян MaliBot обходит 2SV Google

Новый банковский Android-троян MaliBot обходит 2SV Google

Эксперты F5 обнаружили в дикой природе нового банковского трояна для Android, способного воровать учетные данные, куки и коды двухфакторной аутентификации (2FA). Многофункциональный зловред, нареченный MaliBot, также активно взаимодействует с оператором, открывая VNC-доступ к зараженному устройству.

Анализ опасной находки показал, что это сильно измененный и доработанный код банкера SOVA, с другим набором функций, мишеней, адресов C2 и методов упаковки. В настоящее время вредонос досаждает в основном жителям Испании и Италии; список интересующих его банков включает UniCredit, Santander, CaixaBank и CartaBCC. 

Распространяется MaliBot через мошеннические сайты, чаще всего под видом некого приложения Mining X или популярного кошелька CryptoApp (оригинал в Google Play собрал более 1 млн загрузок). Иногда встречаются и другие маскировочные имена — MySocialSecurity, Chrome. 

Чтобы заманить владельцев Android на вредоносные сайты, операторы зловреда используют смишинг: MaliBot умеет по команде проводить групповые СМС-рассылки, получая текст (с URL) и список адресатов с C2-сервера. Последний находится в России и некогда использовался для распространения файлового вируса Sality.

Функции нового Android-трояна многочисленны и разнообразны и включают следующие возможности:

  • сбор информации о зараженном устройстве (IP-адрес, AndroidID, модель, используемый язык, список установленных приложений, текущее состояние); 
  • журналирование выполняемых операций (успех, провал, ошибки) и событий телефонии (вызовы, СМС);
  • запуск и удаление приложений;
  • отправка СМС;
  • проведение оверлейных и инжект-атак;
  • кража данных из криптокошельков (Binance и Trust);
  • кража кодов MFA/2FA, в том числе из Google Authenticator;
  • кража куки;
  • кража СМС;
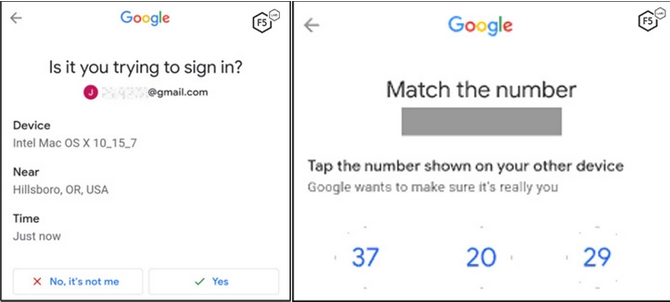
  • обход двухэтапной аутентификации Google;
  • обеспечение VNC-доступа и захват экрана.

Для выполнения своих задач в полном объеме троян после запуска подключается к C2-серверу и запрашивает у жертвы разрешение на доступ к специальным возможностям Android (Accessibility Service). С той же целью он регистрирует службы фоновой обработки, записи экрана, Accessibility, уведомлений (чтобы надоедать жертве, если она не дает доступ к спецвозможностям), а также приемники для перехвата СМС, звонков, сигналов тревоги и регистрации boot-активности.

Возможность использования Accessibility API и прямая связь с зараженным устройством позволяют оператору MaliBot обойти 2FA-преграды Google и войти в аккаунт жертвы со своего компьютера, используя украденные идентификаторы. Резидентный зловред при этом работает с окнами подсказок, нажимая нужные кнопки и вводя одноразовый код, высланный на C2-машину.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru