



Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

Угнать за 130 секунд: NFC-ключи от Теслы можно перехватить

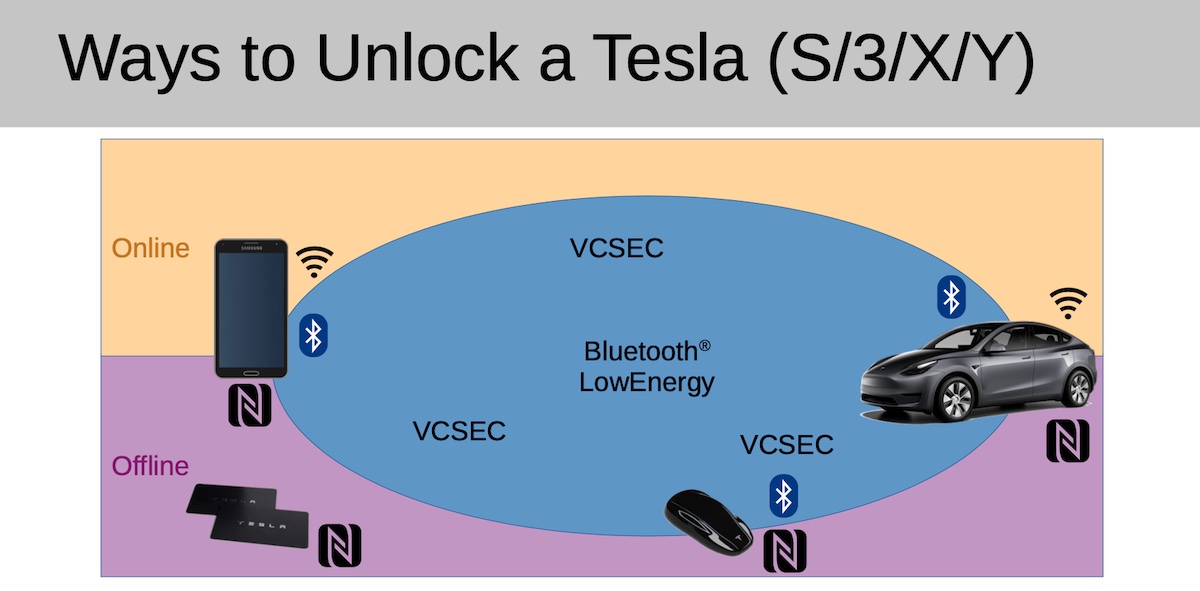
NFC-карта — один из трех способов открыть «Теслу». После этого у водителя есть две минуты и 10 секунд, чтобы поехать. Выяснилось, что не только у него.

На закрытой парковке у дома журналистки Anti-Malware.ru стоит пару “тесл”. Яркие лаконичные электрокары от Илона Маска выглядят стильно, современно и надежно. Машины слушаются мобильного приложения, брелока или NFC-карты, а от вандалов «Теслу» должен уберечь охранник стоянки.

Но “не всё так однозначно”. Энтузиасты нашли лазейку, позволяющую перехватить управление автокаром.

Уязвимость обнаружилась в связке мобильного приложения и NFC-ключей. Раньше, чтобы «Тесла» поехала, карта должна была находиться строго на центральной панели. Последние обновления упростили процесс: теперь начать движение можно сразу — главное, успеть сделать это в первые 130 секунд после разблокировки.

Как выяснилось, первыми минутами могут воспользоваться угонщики. В этот короткий период Тесла может принять новые ключи, без аутентификации и уведомлений на дисплее автомобиля.

«Аутентификация в первые 130 секунд носит слишком общий характер», — объясняет журналистам Мартин Херфурт, исследователь безопасности из Австрии.


Таймер был задуман для удобства: больше не нужно класть NFC-ключи на панель, просто сел и поехал.

Проблема в том, что в эти же 130 секунд Тесла охотно “общается” с любым Bluetooth-устройством поблизости и даже готова принять новый ключ, не сообщив об этом владельцу.

Для проверки гипотезы Херфурт разработал простую программу Teslakee, написанную тем же языком программирования VCSec, что и официальное приложение Tesla.

Эксперимент удался: Тесла с удовольствием приняла новую связку ключей, а владелец ничего не заметил. Исследователь взламывал Tesla Models 3 and Y. Он не тестировал новые модели S и X, но предполагает, что там тот же баг с NFC-ключами.

Херфурт написал об уязвимости автомобильному гиганту, но ответа не получил.

Проблема с NFC-ключами Теслы не в самой технологии, подчеркивает эксперт. Недостаток лишь в том, что 130 секунд — это “окно” двойного назначения: можно и поехать, и новые ключи подтянуть.

Пока официальные представители молчат, энтузиасты советуют всегда использовать PIN2Drive, не оставлять в машине NFC-ключи и чаще проверять “связки” в приложении.

Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru