



Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

Продажи Kaspersky в России выросли на 28% в 2021 году

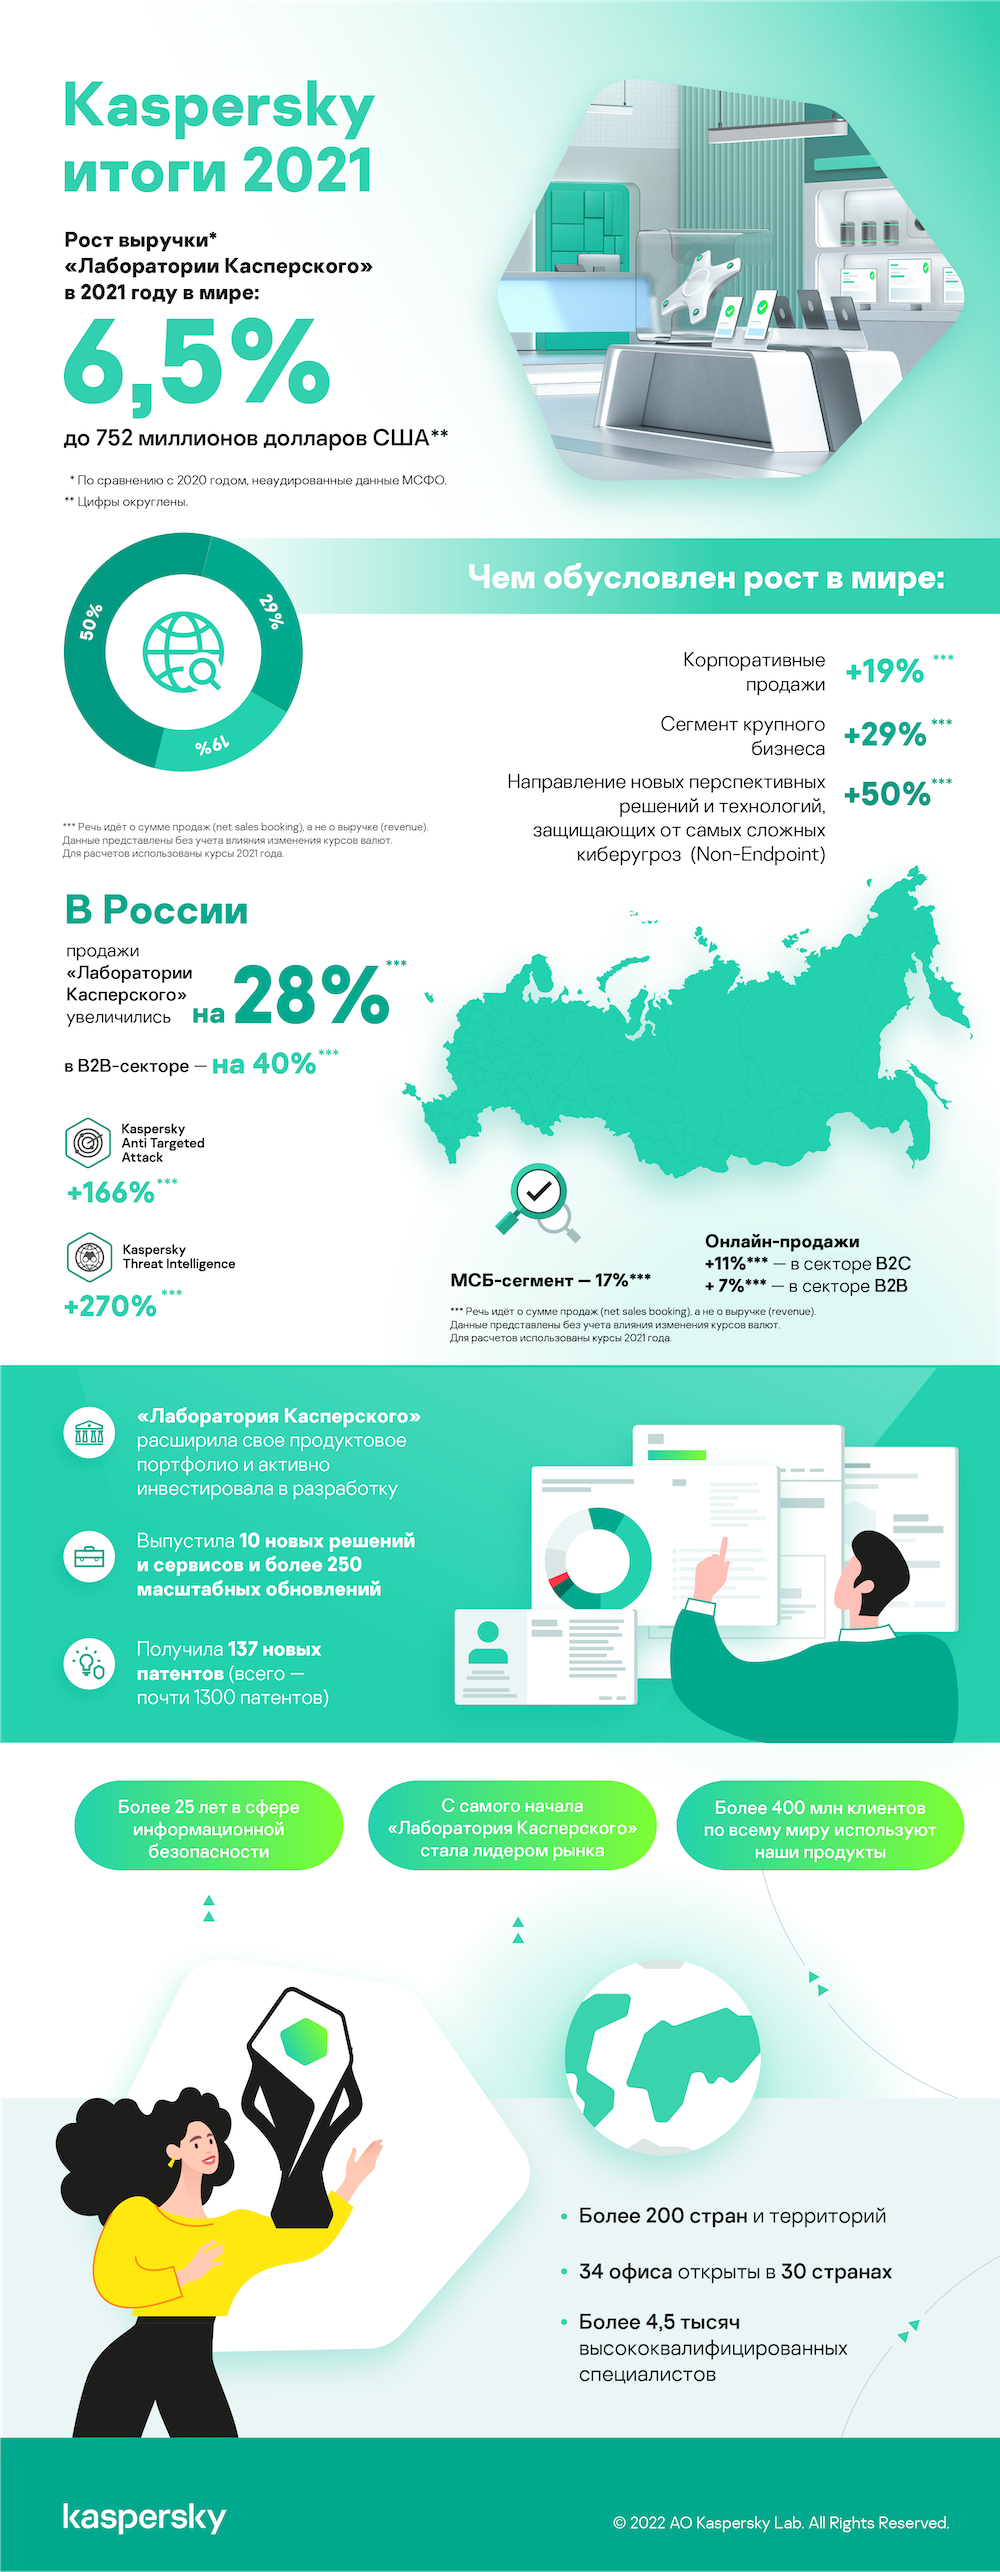
Антивирусный гигант «Лаборатория Касперского» отчитался по статистике продаж за 2021 год. По словам представителей компании, Kaspersky увеличила глобальную неаудированную выручку по МСФО на 6,5% — до 752 миллионов долларов США.

В России продажи «Лаборатории Касперского» увеличились на 28% (net sales booking), в B2B-секторе — на 40% (net sales booking). Существенно увеличился спрос на платформу Kaspersky Anti Targeted Attack (+166% (net sales booking)) и сервисы Kaspersky Threat Intelligence (+270% (net sales booking)). Значительный рост был достигнут в продажах решений для МСБ-сегмента — 17% (net sales booking). Что касается онлайн-продаж, то в секторе B2B они увеличились на 11% (net sales booking), а в секторе B2C — на 7% (net sales booking).

«В прошлом году компания добилась отличных результатов в России. Мы продолжаем лидировать в ключевых секторах бизнеса: на рынке востребованы как традиционные защитные решения для конечных устройств, так и неантивирусные технологии. Основной прирост пришёлся на защиту от сложных целевых атак, специализированные решения для промышленного сегмента, сервисы информационной безопасности».

«Также мы видим большой интерес к инновационным продуктам, например к системе Kaspersky Antidrone, и отмечаем востребованность комплексного подхода к кибербезопасности российских компаний, что проявляется в растущем спросе на нашу новую линейку для бизнеса Kaspersky Symphony», — добавляет Михаил Прибочий, управляющий директор «Лаборатории Касперского» в России и странах СНГ.

«В 2021 году результаты продаж корпоративных решений оказались лучшими за всю историю компании, мы запустили много новых продуктов. Была проделана большая работа, в том числе разработана новая стратегия бизнеса, которая позволяет компании стать более устойчивой, сильной и готовой к ежедневным вызовам», — рассказывает Андрей Ефремов, директор по развитию бизнеса «Лаборатории Касперского».

«Мы стремимся защищать всех своих клиентов — и компании, и домашних пользователей — от всех возможных векторов атак. В связи с этим наш приоритет — создать экосистему безопасности. В B2B такая экосистема позволит ответить на потребности самых разных заказчиков — от микробизнеса до поставщиков управляемых услуг, национальных центров мониторинга событий, крупных корпораций и госучреждений. Мы также продолжаем совершать новые шаги в рамках нашей Глобальной инициативы по информационной открытости, чтобы подтвердить свою репутацию независимого и ответственного игрока на рынке ИБ».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru