



Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Исследователи в области кибербезопасности рассказали о Linux-вредоносе, который, согласно их описанию, «практически невозможно детектировать». Получивший имя Symbiote зловред способен маскироваться в запущенных процессах и сетевом трафике жертвы.

За киберугрозой наблюдали специалисты компаний BlackBerry и Intezer, которые полагают, что авторы вредоноса начали работать над ним в ноябре 2021 года. При этом злоумышленники используют свою разработку для атак на финансовый сектор Латинской Америки.

«Основная цель Symbiote — украсть учётные данные и установить доступ к атакованной машине через бэкдор. От других Linux-вредоносов Symbiote отличается инфицированием запущенных процессов, поскольку большинство подобных зловредов использует отдельный исполняемый файл», — пишут в отчёте эксперты.

Бэкдор достигает своих целей с помощью «родной» функции Linux — LD_PRELOAD, ранее её использовали такие вредоносный программы, как Pro-Ocean и Facefish.


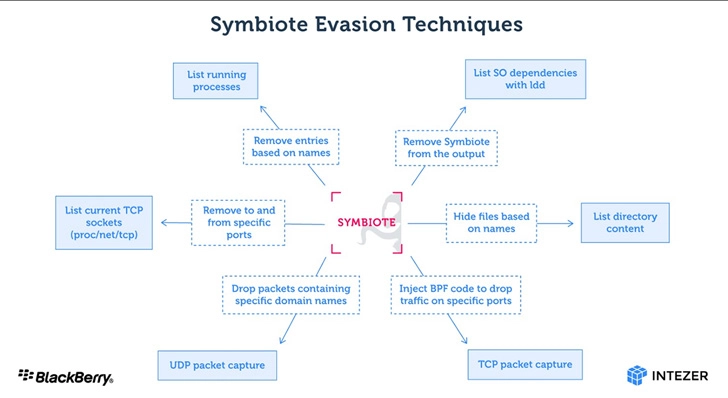
Помимо сокрытия своего в файловой системе, Symbiote также может прятать свой трафик, используя функцию Berkeley Packet Filter (eBPF). «Симбиот» внедряется в процесс софта-инспектора и задействует BPF для фильтрации результатов.

Следующим шагом Symbiote запускает функциональность руткита, чтобы ещё больше затруднить обнаружение в системе. Украденные учётные данные вредонос хранит в зашифрованном виде в файлах, замаскированных под C-заголовки.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru