



Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

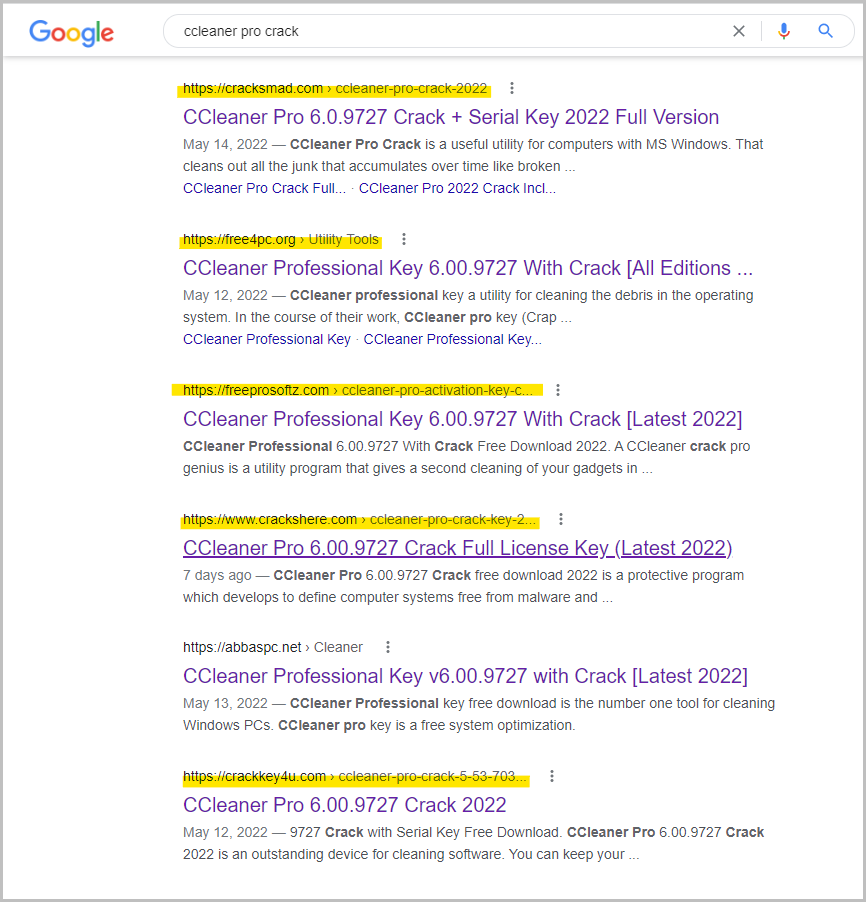
Вредоносная программа, пытающаяся добраться до паролей, данных банковских карт и криптовалютных кошельков, распространяется через поисковую выдачу, рекламирующую пиратскую версию софта CCleaner Pro для Windows.

Специалисты антивирусной компании Avast, анализировавшие эту киберпреступную активность, назвали кампанию “FakeCrack“. В среднем число ежедневных заражений, по статистике исследователей, составляет 10 тысяч.

Данные телеметрии, полученные от клиентов Avast, показали, что большая часть жертв находится во Франции, Бразилии, Индонезии и Индии. Распространяемый вредонос представляет собой программу для кражи персональных данных, которая также может перенаправлять веб-трафик.

Стоящие за FakeCrack киберпреступники используют хорошо известные методы продвижения в поисковой выдаче Google, которые гарантируют, что вредоносные ссылки попадут на первые места. Желающие бесплатно скачать CCleaner Professional пользователи в итоге оказываются на злонамеренных сайтах, которые впаривают им исполняемый файл вредоноса.


Исполняемый файл подаётся в ZIP-архиве и загружается, как правило, с легитимных хостинговых платформ вроде filesend.jp или mediafire.com. Архив защищён простым паролем — «1234», чтобы избежать детектирования антивирусами.

Специалисты Avast отметили восемь разных исполняемых файлов, встречающихся в таких архивах. Два наиболее популярных имени — “setup.exe” и “cracksetup.exe”. Попав в систему, зловред пытается вытащить данные из браузера Google Chrome, среди которых могут быть логины и пароли.

«Атакующие настроили IP-адрес на загрузку вредоносного скрипта Proxy Auto-Configuration (PAC). Каждый раз, когда жертва посещает один из указанных доменов, её трафик перенаправляется на прокси-сервер, находящийся под контролем злоумышленников», — пишет Avast в отчёте.

Эта функциональность добавляется с помощью ключа реестра — HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings. Жертвы могут отключить прокси в настройках Windows, пройдя в раздел « Сеть и Интернет».

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru