



Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Специалисты нашли критическую уязвимость в чипсетах UNISOC для смартфонов. С помощью специально созданного вредоносного пакета злоумышленник в теории может нарушить связь мобильного устройства.

На проблему указали исследователи из Check Point, описывающие её в отчёте следующим образом:

«Условный хакер или даже военные подразделения могут использовать эту уязвимость для нейтрализации сотовых коммуникаций в конкретной местности. Брешь присутствует в современной прошивке, не в самой операционной системе Android».

UNISOC — базирующаяся в Шанхае компания, которая на сегодняшний день является четвёртым по величине производителем мобильных процессоров. Её обходят только такие гиганты, как Mediatek, Qualcomm и Apple.

Уязвимость, о которой идёт речь, получила идентификатор CVE-2022-20210 и на текущий момент, к счастью, уже пропатчена. По шкале CVSS брешь получила 9,4 балла из 10.

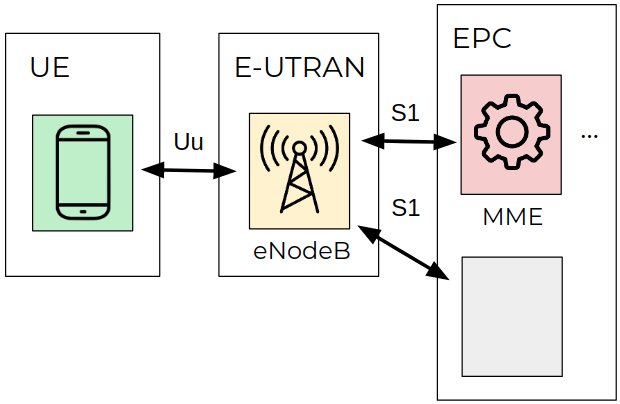
Выявить проблему помог обратный инжиниринг имплементации LTE-стека от UNISOC. Её суть оказалась в возможности переполнениях буфера, затрагивающей компонент для обработки NAS-сообщений. В случае эксплуатации дыра приводит к отказу в обслуживании.

Для защиты от уязвимости пользователям Android-устройств достаточно обновить ОС до актуальной версии.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru