



Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Специалисты нашли критическую уязвимость в чипсетах UNISOC для смартфонов. С помощью специально созданного вредоносного пакета злоумышленник в теории может нарушить связь мобильного устройства.

На проблему указали исследователи из Check Point, описывающие её в отчёте следующим образом:

«Условный хакер или даже военные подразделения могут использовать эту уязвимость для нейтрализации сотовых коммуникаций в конкретной местности. Брешь присутствует в современной прошивке, не в самой операционной системе Android».

UNISOC — базирующаяся в Шанхае компания, которая на сегодняшний день является четвёртым по величине производителем мобильных процессоров. Её обходят только такие гиганты, как Mediatek, Qualcomm и Apple.

Уязвимость, о которой идёт речь, получила идентификатор CVE-2022-20210 и на текущий момент, к счастью, уже пропатчена. По шкале CVSS брешь получила 9,4 балла из 10.

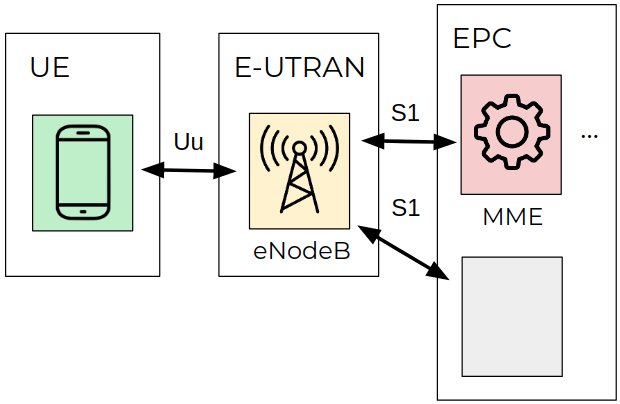
Выявить проблему помог обратный инжиниринг имплементации LTE-стека от UNISOC. Её суть оказалась в возможности переполнениях буфера, затрагивающей компонент для обработки NAS-сообщений. В случае эксплуатации дыра приводит к отказу в обслуживании.

Для защиты от уязвимости пользователям Android-устройств достаточно обновить ОС до актуальной версии.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru