



Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

В этом месяце исследователи зафиксировали рост числа детектирований вредоносной программы ChromeLoader, демонстрирующей повышенную активность в сравнении с началом 2022 года. Другими словами, атаки на пользователей через браузеры стали происходить чаще.

ChromeLoader представляет собой «угонщик браузеров», как его называют специалисты. Суть в том, что вредонос может модифицировать настройки интернет-обозревателей таким образом, что жертва видит в поисковой выдаче мошенническую рекламу.

Именно так злоумышленники могут распространять нежелательный софт, продвигать мошеннические опросы и другие схемы, а также промотировать сайты для знакомств и игры для взрослых.

На ландшафте киберугроз есть множество «угонщиков браузеров», но ChromeLoader выделяется своими агрессивными методами распространения, объёмом атак и использованием PowerShell.

Специалисты Red Canary пристально наблюдают за кампаниями распространителей ChromeLoader с февраля 2022 года. Как выяснили исследователи, операторы зловреда используют файл в формате ISO для заражения жертв.

Как правило, такие архивы маскируются под исполняемые файлы взломанных игр или платного софта. Поэтому чаще всего пользователи загружают ChromeLoader на компьютер самостоятельно с различных торрент-сайтов.

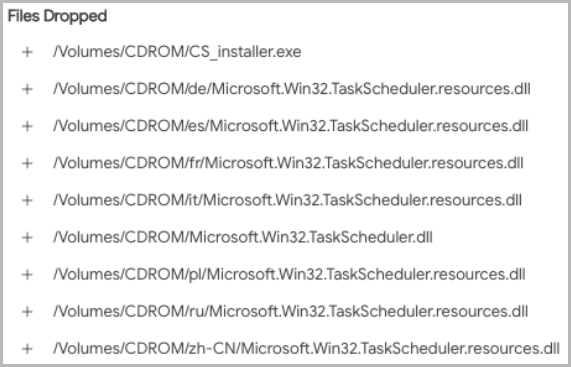
Также в Red Canary отметили посты в Twitter, предлагающие взломанные игры для Android, которые на деле оказываются ChromeLoader. Если пользователь запустит скачанный ISO на компьютере с Windows 10 или Windows 11, в системе монтируется дополнительный раздел. В этом разделе лежит исполняемый файл, замаскированный под кряк или кейген, с именем “CS_Installer.exe“.


В конечной стадии атаки ChromeLoader запускает команду PowerShell и загружает стороннее расширение для браузера Chrome. Причём пользователи macOS также в зоне риска — вредонос может взаимодействовать и с Safari.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru