



Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

В этом месяце исследователи зафиксировали рост числа детектирований вредоносной программы ChromeLoader, демонстрирующей повышенную активность в сравнении с началом 2022 года. Другими словами, атаки на пользователей через браузеры стали происходить чаще.

ChromeLoader представляет собой «угонщик браузеров», как его называют специалисты. Суть в том, что вредонос может модифицировать настройки интернет-обозревателей таким образом, что жертва видит в поисковой выдаче мошенническую рекламу.

Именно так злоумышленники могут распространять нежелательный софт, продвигать мошеннические опросы и другие схемы, а также промотировать сайты для знакомств и игры для взрослых.

На ландшафте киберугроз есть множество «угонщиков браузеров», но ChromeLoader выделяется своими агрессивными методами распространения, объёмом атак и использованием PowerShell.

Специалисты Red Canary пристально наблюдают за кампаниями распространителей ChromeLoader с февраля 2022 года. Как выяснили исследователи, операторы зловреда используют файл в формате ISO для заражения жертв.

Как правило, такие архивы маскируются под исполняемые файлы взломанных игр или платного софта. Поэтому чаще всего пользователи загружают ChromeLoader на компьютер самостоятельно с различных торрент-сайтов.

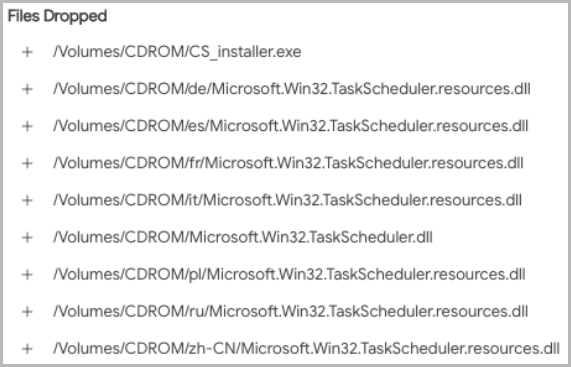
Также в Red Canary отметили посты в Twitter, предлагающие взломанные игры для Android, которые на деле оказываются ChromeLoader. Если пользователь запустит скачанный ISO на компьютере с Windows 10 или Windows 11, в системе монтируется дополнительный раздел. В этом разделе лежит исполняемый файл, замаскированный под кряк или кейген, с именем “CS_Installer.exe“.


В конечной стадии атаки ChromeLoader запускает команду PowerShell и загружает стороннее расширение для браузера Chrome. Причём пользователи macOS также в зоне риска — вредонос может взаимодействовать и с Safari.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru