



Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

В этом месяце исследователи зафиксировали рост числа детектирований вредоносной программы ChromeLoader, демонстрирующей повышенную активность в сравнении с началом 2022 года. Другими словами, атаки на пользователей через браузеры стали происходить чаще.

ChromeLoader представляет собой «угонщик браузеров», как его называют специалисты. Суть в том, что вредонос может модифицировать настройки интернет-обозревателей таким образом, что жертва видит в поисковой выдаче мошенническую рекламу.

Именно так злоумышленники могут распространять нежелательный софт, продвигать мошеннические опросы и другие схемы, а также промотировать сайты для знакомств и игры для взрослых.

На ландшафте киберугроз есть множество «угонщиков браузеров», но ChromeLoader выделяется своими агрессивными методами распространения, объёмом атак и использованием PowerShell.

Специалисты Red Canary пристально наблюдают за кампаниями распространителей ChromeLoader с февраля 2022 года. Как выяснили исследователи, операторы зловреда используют файл в формате ISO для заражения жертв.

Как правило, такие архивы маскируются под исполняемые файлы взломанных игр или платного софта. Поэтому чаще всего пользователи загружают ChromeLoader на компьютер самостоятельно с различных торрент-сайтов.

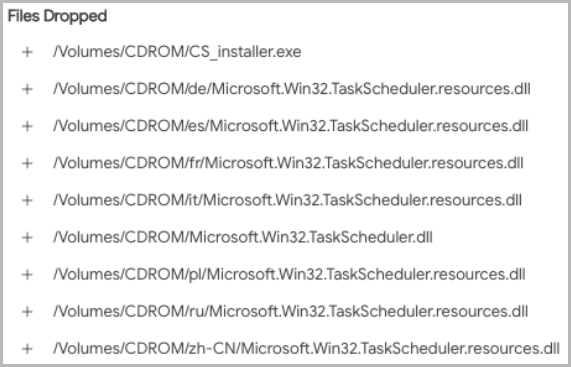
Также в Red Canary отметили посты в Twitter, предлагающие взломанные игры для Android, которые на деле оказываются ChromeLoader. Если пользователь запустит скачанный ISO на компьютере с Windows 10 или Windows 11, в системе монтируется дополнительный раздел. В этом разделе лежит исполняемый файл, замаскированный под кряк или кейген, с именем “CS_Installer.exe“.


В конечной стадии атаки ChromeLoader запускает команду PowerShell и загружает стороннее расширение для браузера Chrome. Причём пользователи macOS также в зоне риска — вредонос может взаимодействовать и с Safari.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru