



VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для двух серьёзных уязвимостей, затрагивающих продукты Workspace ONE Access, Identity Manager и vRealize Automation. Если злоумышленник использует эти бреши в атаке, ему удастся пробэкдорить корпоративные сети.

Первая и наиболее опасная уязвимость — CVE-2022-22972 — получила 9,8 балла по шкале CVSS. Баг может привести к обходу аутентификации и получению права уровня администратора, если у атакующего есть сетевой доступ к пользовательскому интерфейсу.

Второй бреши — CVE-2022-22973 — дали уже 7,8 балла по CVSS. С её помощью злоумышленник с локальным доступом может повысить права до root.

«Очень важно, чтобы все максимально оперативно установили вышедшие обновления или, по крайней мере, приняли меры по митигации выявленных проблем», — пишут представители VMware.

Параллельно VMware и CISA предупредили об активной эксплуатации двух других уязвимостей — CVE-2022-22954 и CVE-2022-22960, которые разработчики устранили в прошлом месяце. Через подготовленные эксплойты киберпреступники повышают права до root и разворачивают в сети инструмент Dingo J-spy для шпионажа.

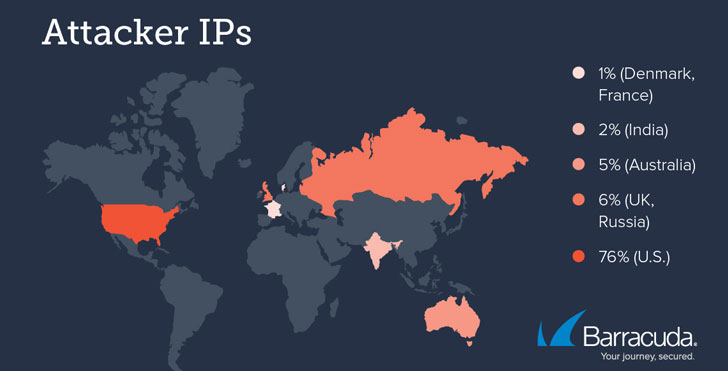
В отчёте Barracuda Networks также упоминаются многочисленные попытки эксплуатации CVE-2022-22954 и CVE-2022-22960. Интересно, что число таких атак существенно возросло после публикации информации о проблемах в безопасности.

Согласно зафиксированным IP-адресам, 76% процентов атак шло из США, второе место досталось России и Великобритании (6%).

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru