



VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для двух серьёзных уязвимостей, затрагивающих продукты Workspace ONE Access, Identity Manager и vRealize Automation. Если злоумышленник использует эти бреши в атаке, ему удастся пробэкдорить корпоративные сети.

Первая и наиболее опасная уязвимость — CVE-2022-22972 — получила 9,8 балла по шкале CVSS. Баг может привести к обходу аутентификации и получению права уровня администратора, если у атакующего есть сетевой доступ к пользовательскому интерфейсу.

Второй бреши — CVE-2022-22973 — дали уже 7,8 балла по CVSS. С её помощью злоумышленник с локальным доступом может повысить права до root.

«Очень важно, чтобы все максимально оперативно установили вышедшие обновления или, по крайней мере, приняли меры по митигации выявленных проблем», — пишут представители VMware.

Параллельно VMware и CISA предупредили об активной эксплуатации двух других уязвимостей — CVE-2022-22954 и CVE-2022-22960, которые разработчики устранили в прошлом месяце. Через подготовленные эксплойты киберпреступники повышают права до root и разворачивают в сети инструмент Dingo J-spy для шпионажа.

В отчёте Barracuda Networks также упоминаются многочисленные попытки эксплуатации CVE-2022-22954 и CVE-2022-22960. Интересно, что число таких атак существенно возросло после публикации информации о проблемах в безопасности.

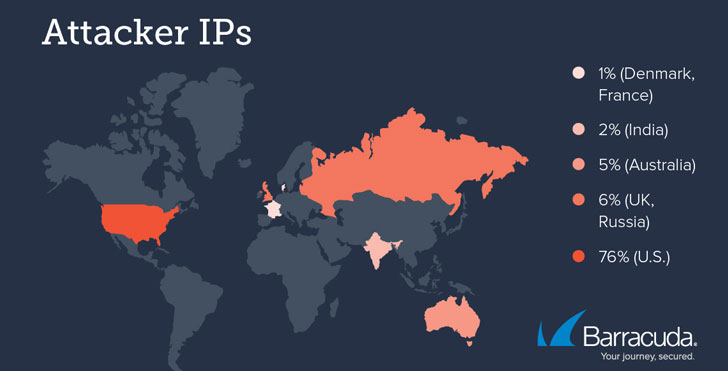
Согласно зафиксированным IP-адресам, 76% процентов атак шло из США, второе место досталось России и Великобритании (6%).

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru