



Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Вышла Kali Linux 2022.2 с GNOME 42 и десятью новыми инструментами

Разработчики Offensive Security выпустили Kali Linux 2022.2, ставший в этом году уже вторым релизом знаменитого дистрибутива для пентестеров. В новой версии появились дополнительные инструменты, усовершенствования рабочего стола и терминала.

Стоит отметить крупное обновление популярной среды рабочего стола — GNOME 42, также специалисты реализовали лучшую поддержку общих папок VirtualBox, альтернативную раскладку панели для ARM и многое другое.

Терминал теперь поддерживает усовершенствованную подсветку синтаксиса Enhanced Zsh и по умолчанию включает Python3-pip и Python3-virtualenv. Ценителей юмора порадует скринсейвер на тему первого апреля.

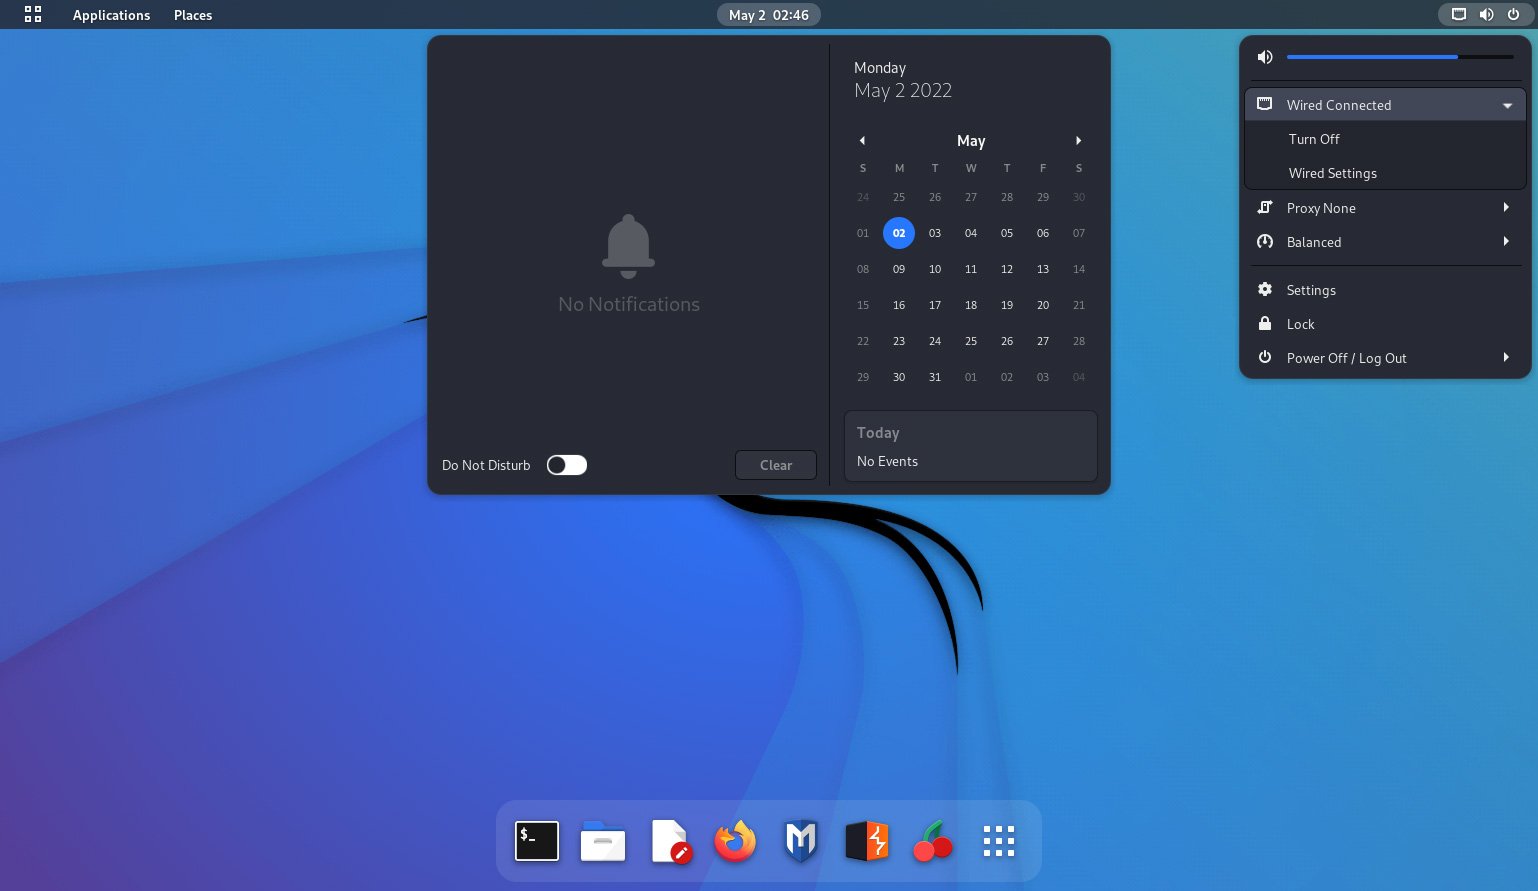
Обновление до Gnome 42 привнесло более чистый вид, а также предоставило пользователям встроенный инструмент для снятия скриншотов и записи экрана устройства. Дополнительно разработчики обновили темы Kali-Dark и Kali-Light.


Ещё один апдейт — до KDE Plasma 5.24, в котором улучшения получили дизайн и интерфейс. Кстати, новый интересный скринсейвер показали на видео:


А вот так выглядит список новых инструментов в Kali 2022.2:

  • BruteShark - инструмент для сетевой форензики (NFAT).
  • Evil-WinRM - WinRM-шелл.
  • Hakrawler - веб-краулер, разработанный для лёгкого и быстрого обнаружения конечных точек.
  • Httpx - быстрый и многозадачный HTTP-тулкит.
  • LAPSDumper - тулза для дампа паролей LAPS.
  • PhpSploit - фреймворк для постэксплуатации.
  • PEDump - дампирует исполняемые файлы Win32.
  • SentryPeer - SIP-ханипот для VoIP.
  • Sparrow-wifi - графический анализатор Wi-Fi для Linux.
  • wifipumpkin3 - мощный фреймворк.
Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru