



Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Исследователи проанализировали функцию «Найти iPhone» (Find My iPhone) на iOS и нашли новый вектор атаки, позволяющий взаимодействовать с прошивкой и загружать вредоносные программы в Bluetooth-чип. Атака сработает даже в том случае, если iPhone выключен.

Продемонстрированный экспертами метод опирается на принцип работы чипов, отвечающих за беспроводную передачу данных (Bluetooth, NFC, UWB): они продолжают функционировать даже в том случае, если устройство на iOS выключено.

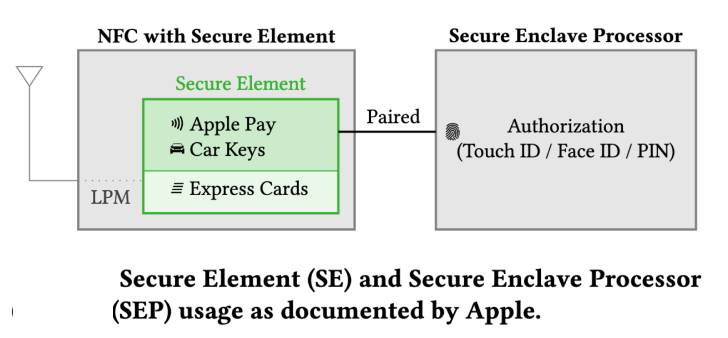
Такой принцип реализован именно для корректной работы функций вроде «Найти iPhone». При этом у всех трёх проанализированных чипов есть прямой доступ к безопасному элементу (SE), объясняют эксперты Secure Mobile Networking Lab в отчёте (PDF).

«Bluetooth- и UWB-чипы подключены к Secure Element (SE) в чипе NFC. А там, между прочим, хранятся секреты, которые должны быть доступны в режиме низкого энергопотребления (LPM). Поскольку поддержка LPM реализована на аппаратном уровне, её нельзя изменить софтовыми компонентами».

«В результате на современных iPhone подобные чипы будут функционировать даже после того, как пользователь выключит смартфон. Такое поведение создаёт дополнительные риски».


Подробнее о найденном векторе атаки исследователи планируют рассказать на мероприятии ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec 2022), которое пройдёт на этой неделе. Но уже сейчас известен принцип: специалисты нашли способ изменить поток LPM-приложения и внедрить вредонос.

Команда исследователей считает, что Apple разрабатывала завязанные на LPM функции, не учитывая риски, а держа в уме исключительно наращивание функциональности.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru