



Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Исследователи проанализировали функцию «Найти iPhone» (Find My iPhone) на iOS и нашли новый вектор атаки, позволяющий взаимодействовать с прошивкой и загружать вредоносные программы в Bluetooth-чип. Атака сработает даже в том случае, если iPhone выключен.

Продемонстрированный экспертами метод опирается на принцип работы чипов, отвечающих за беспроводную передачу данных (Bluetooth, NFC, UWB): они продолжают функционировать даже в том случае, если устройство на iOS выключено.

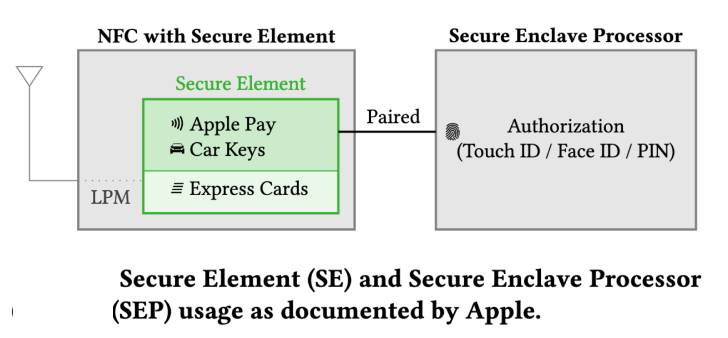
Такой принцип реализован именно для корректной работы функций вроде «Найти iPhone». При этом у всех трёх проанализированных чипов есть прямой доступ к безопасному элементу (SE), объясняют эксперты Secure Mobile Networking Lab в отчёте (PDF).

«Bluetooth- и UWB-чипы подключены к Secure Element (SE) в чипе NFC. А там, между прочим, хранятся секреты, которые должны быть доступны в режиме низкого энергопотребления (LPM). Поскольку поддержка LPM реализована на аппаратном уровне, её нельзя изменить софтовыми компонентами».

«В результате на современных iPhone подобные чипы будут функционировать даже после того, как пользователь выключит смартфон. Такое поведение создаёт дополнительные риски».


Подробнее о найденном векторе атаки исследователи планируют рассказать на мероприятии ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec 2022), которое пройдёт на этой неделе. Но уже сейчас известен принцип: специалисты нашли способ изменить поток LPM-приложения и внедрить вредонос.

Команда исследователей считает, что Apple разрабатывала завязанные на LPM функции, не учитывая риски, а держа в уме исключительно наращивание функциональности.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru