



Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Эксперты нашли способ запустить вредонос на выключенном iPhone

Исследователи проанализировали функцию «Найти iPhone» (Find My iPhone) на iOS и нашли новый вектор атаки, позволяющий взаимодействовать с прошивкой и загружать вредоносные программы в Bluetooth-чип. Атака сработает даже в том случае, если iPhone выключен.

Продемонстрированный экспертами метод опирается на принцип работы чипов, отвечающих за беспроводную передачу данных (Bluetooth, NFC, UWB): они продолжают функционировать даже в том случае, если устройство на iOS выключено.

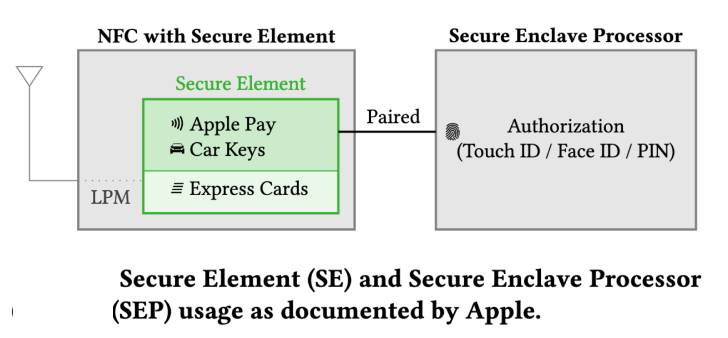
Такой принцип реализован именно для корректной работы функций вроде «Найти iPhone». При этом у всех трёх проанализированных чипов есть прямой доступ к безопасному элементу (SE), объясняют эксперты Secure Mobile Networking Lab в отчёте (PDF).

«Bluetooth- и UWB-чипы подключены к Secure Element (SE) в чипе NFC. А там, между прочим, хранятся секреты, которые должны быть доступны в режиме низкого энергопотребления (LPM). Поскольку поддержка LPM реализована на аппаратном уровне, её нельзя изменить софтовыми компонентами».

«В результате на современных iPhone подобные чипы будут функционировать даже после того, как пользователь выключит смартфон. Такое поведение создаёт дополнительные риски».


Подробнее о найденном векторе атаки исследователи планируют рассказать на мероприятии ACM Conference on Security and Privacy in Wireless and Mobile Networks (WiSec 2022), которое пройдёт на этой неделе. Но уже сейчас известен принцип: специалисты нашли способ изменить поток LPM-приложения и внедрить вредонос.

Команда исследователей считает, что Apple разрабатывала завязанные на LPM функции, не учитывая риски, а держа в уме исключительно наращивание функциональности.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru