



Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

В админ-интерфейсе межсетевых экранов Zyxel объявилась новая уязвимость, позволяющая удаленно и без аутентификации выполнить на устройстве сторонний код. Вендор негласно закрыл опасную дыру, а обнародовал этот факт только спустя две недели.

Уязвимость CVE-2022-30525 (9,8 балла CVSS) обнаружил в прошлом месяце исследователь из Rapid7. Получив отчет, Zyxel подтвердила наличие проблемы и 28 апреля выпустила патчи, не уведомив об этом автора находки. Соответствующий бюллетень безопасности был опубликован вчера, 12 мая, после согласования сроков раскрытия информации.

Согласно этому документу, новая неприятная находка классифицируется как внедрение команд с использованием CGI-интерфейса. Причина появления проблемы указана в блог-записи Rapid7 — отсутствие санации данных, вводимых пользователем, который при авторизации может проставить имя как nobody, аноним.

Уязвимая функциональность вызывается при подаче команды setWanPortSt; в результате злоумышленник получает возможность провести инъекцию, используя параметр mtu или data, и открыть обратный шелл. В Rapid7 создали PoC-эксплойт, который уже включен как модуль в состав фреймворка Metasploit.

Уязвимости подвержены продукты Zyxel, поддерживающие Zero Touch Provisioning (ZTP) — автонастройку параметров:

  • USG FLEX 100, 100W, 200, 500, 700;
  • USG FLEX 50(W) / USG20(W)-VPN;
  • все модели линейки ATP;
  • все файрволы с функциями VPN.

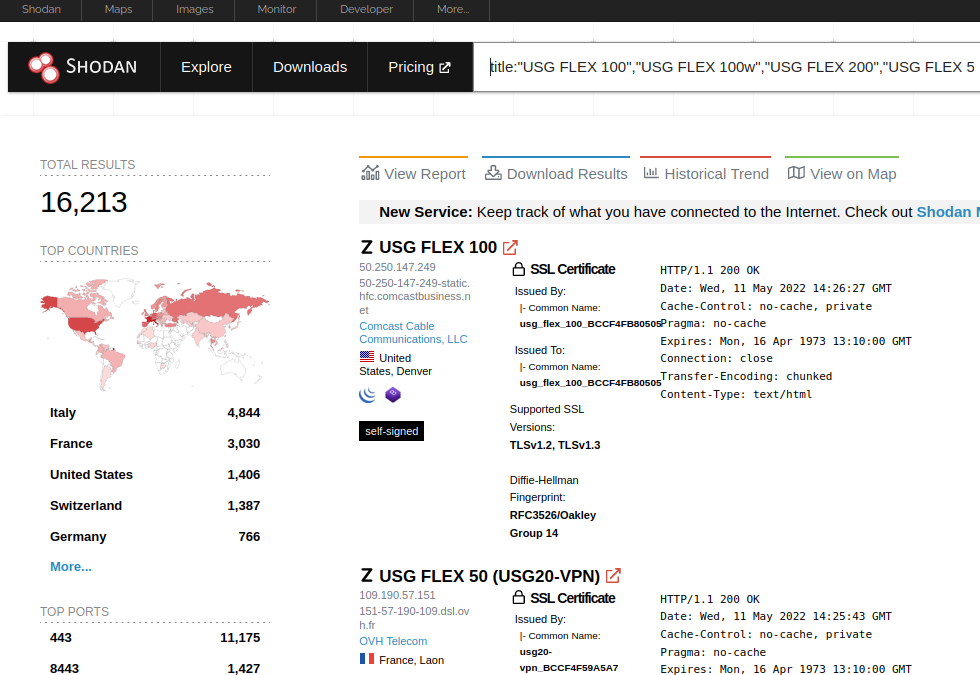
Патч включен в обновление прошивки ZLD V5.30, которое пользователям настоятельно рекомендуется установить. Поиск по Shodan, проведенный в Rapid7, выявил свыше 16 тыс. уязвимых устройств Zyxel, доступных из интернета.


Это уже вторая критическая уязвимость в файрволах, которую производителю пришлось устранять за последние два месяца. В конце марта вышли новые прошивки, закрывшие возможность получения админ-доступа к таким устройствам в обход аутентификации (CVE-2022-0342).

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru