



Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

В админ-интерфейсе межсетевых экранов Zyxel объявилась новая уязвимость, позволяющая удаленно и без аутентификации выполнить на устройстве сторонний код. Вендор негласно закрыл опасную дыру, а обнародовал этот факт только спустя две недели.

Уязвимость CVE-2022-30525 (9,8 балла CVSS) обнаружил в прошлом месяце исследователь из Rapid7. Получив отчет, Zyxel подтвердила наличие проблемы и 28 апреля выпустила патчи, не уведомив об этом автора находки. Соответствующий бюллетень безопасности был опубликован вчера, 12 мая, после согласования сроков раскрытия информации.

Согласно этому документу, новая неприятная находка классифицируется как внедрение команд с использованием CGI-интерфейса. Причина появления проблемы указана в блог-записи Rapid7 — отсутствие санации данных, вводимых пользователем, который при авторизации может проставить имя как nobody, аноним.

Уязвимая функциональность вызывается при подаче команды setWanPortSt; в результате злоумышленник получает возможность провести инъекцию, используя параметр mtu или data, и открыть обратный шелл. В Rapid7 создали PoC-эксплойт, который уже включен как модуль в состав фреймворка Metasploit.

Уязвимости подвержены продукты Zyxel, поддерживающие Zero Touch Provisioning (ZTP) — автонастройку параметров:

  • USG FLEX 100, 100W, 200, 500, 700;
  • USG FLEX 50(W) / USG20(W)-VPN;
  • все модели линейки ATP;
  • все файрволы с функциями VPN.

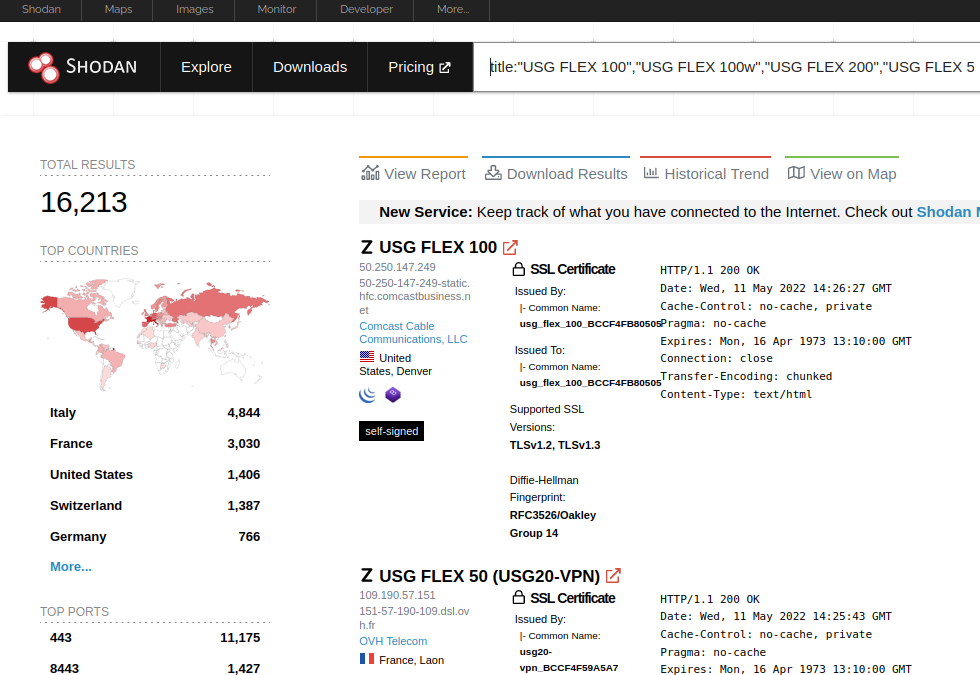
Патч включен в обновление прошивки ZLD V5.30, которое пользователям настоятельно рекомендуется установить. Поиск по Shodan, проведенный в Rapid7, выявил свыше 16 тыс. уязвимых устройств Zyxel, доступных из интернета.


Это уже вторая критическая уязвимость в файрволах, которую производителю пришлось устранять за последние два месяца. В конце марта вышли новые прошивки, закрывшие возможность получения админ-доступа к таким устройствам в обход аутентификации (CVE-2022-0342).

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru