



Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Исследователи в области кибербезопасности выявили новую кампанию киберпреступников, распространяющих вредоносную программу RedLine. На этот раз злоумышленники задействовали платформу YouTube и сыграли на общем интересе к теме невзаимозаменяемых токенов (NFT).

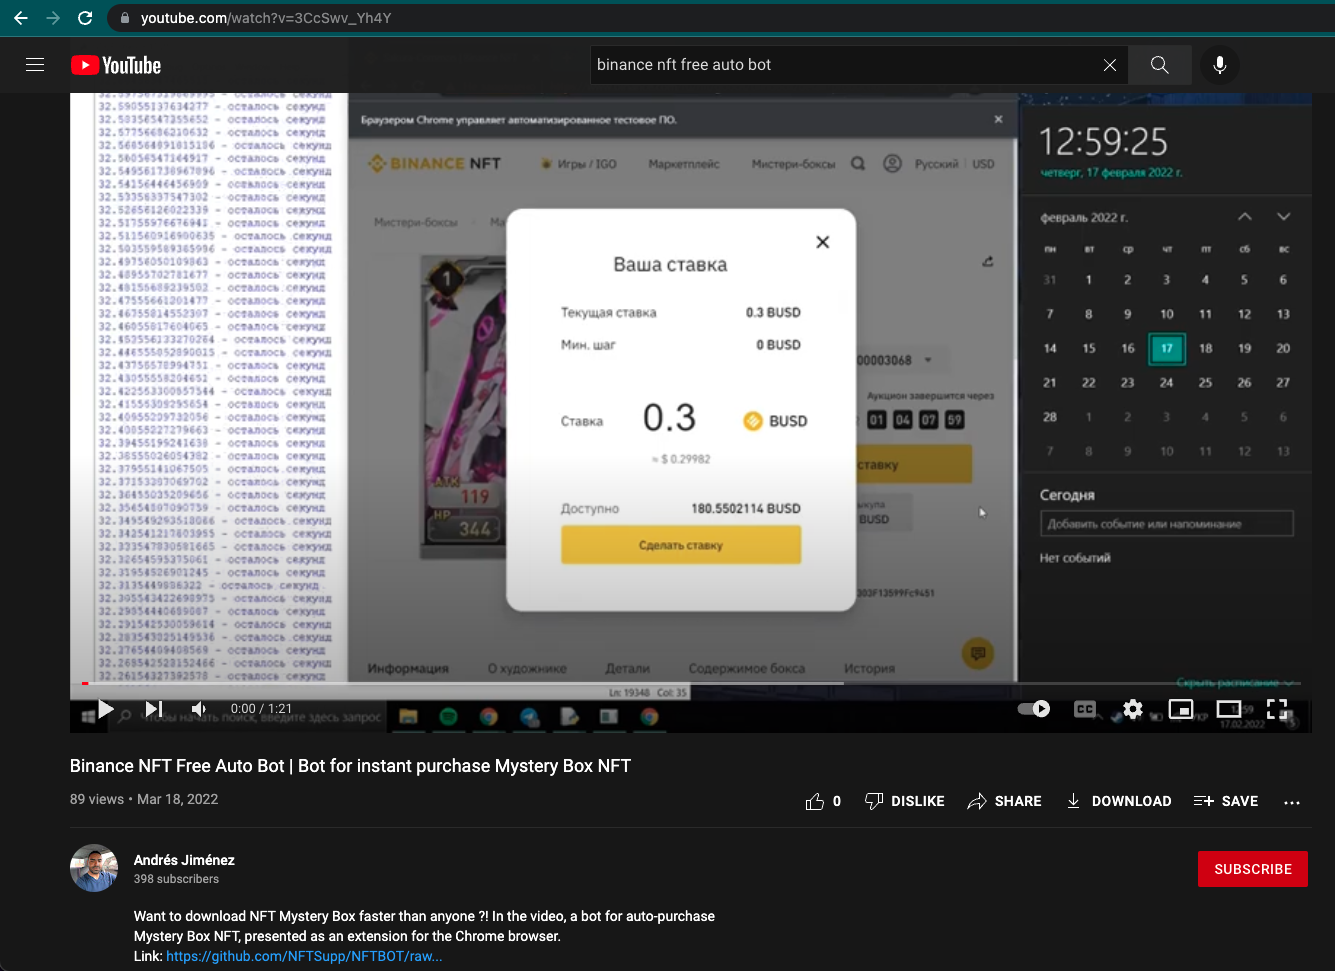
В качестве приманки операторы RedLine предлагают пользователям услуги некоего бота, который поможет автоматически приобрести Binance NFT Mystery Boxes, когда они станут доступны.

Свои предложения злоумышленники публикуют в описании к видеороликам, размещённым на YouTube. Потенциальной жертве предлагают загрузить на GitHub фейковый бот, который на деле оказывается инфостилером RedLine.

«Операторы вредоносной программы начали использовать GitHub в качестве площадки для хранения пейлоадов. Пусть вас не вводит в заблуждение дешевизна RedLine — этот зловред предлагает серьёзные функциональные возможности, которые могут привести к утечке важных данных жертвы», — объясняет Густаво Палазоло из Netskope Threat Labs.

Упомянутые видеоролики размещены на YouTube пользователем под именем Andrés Jiménez, у которого на данный момент около 400 подписчиков. Четыре ролика до сих пор доступны, а Google пока не реагирует на уведомления от экспертов.


По ссылкам в описании скачивается архив с именем BinanceNFT.bot v.1.3.zip, в котором содержатся исполняемый файлы BinanceNFT.bot v.1.3.exe и VC_redist.x86.exe. Первый является семплом RedLine, второй — установщиком Microsoft Visual C++ Redistributable. Также в архиве можно найти текстовый файл README.txt, где прописана инструкция по установке фейкового бота.

Интересно, что вредонос не будет запускаться на компьютере пользователей из следующих стран:

  • Армения
  • Азербайджан
  • Беларусь
  • Казахстан
  • Кыргызстан
  • Молдова
  • Россия
  • Таджикистан
  • Украина
  • Узбекистан

Напомним, что в начале года мы анализировали безопасность NFT и давали общее представление о невзаимозаменяемых токенах в статье «Что такое NFT и насколько безопасны невзаимозаменяемые токены». В прошлом месяце стало известно, что набор эксплойтов RIG доставляет RedLine через баг Internet Explorer.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru