



ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

Новая версия закона обязывает таксомоторные службы передавать ФСБ данные о поездках. Документ “Об организации перевозок пассажиров и багажа легковым такси” опубликован на официальном сайте Госдумы. Федеральная служба безопасности также может получить информацию о геолокации автомобиля.

На 130 страницах законопроекта описываются изменения в процедурах оформления, проверки и выдачи разрешений службам такси и агрегаторам. Все документы можно подать на Госуслугах или через МФЦ.

В новой версии закона должны появиться два региональных реестра: в первый внесут данные перевозчиков, во второй — сведения о самих машинах.

В обязанностях агрегаторов прописаны требования полгода хранить сведения журналов заказов. А статья 14 в “Основаниях для осуществления деятельности службы заказа легкового такси” содержит такой пункт:

“Служба заказа легкового такси обязана предоставить органам федеральной службы безопасности автоматизированный удаленный доступ к информационным системам и базам данных, используемым для получения, хранения, обработки и передачи заказов легкового такси”.

Еще от агрегаторов требуют открывать филиалы в регионах и контролировать количество машин. В автомобилях появятся датчики внимания, а сами регионы вправе устанавливать требования по экологическому классу таксомотора. Службы такси смогут заключать договоры с самозанятыми, но водителя с тремя неоплаченными штрафа должны будут отстранить от работы. Таксиста также могут уволить, если выяснится, что он не знает местности.

В пояснительной записке к законопроекту необходимость изменений объясняют растущей популярность заказов такси через приложения агрегаторов — 80% всех заказов. “Практически все небольшие участники рынка являются партнерами "Яндекс.Такси", некоторые обеспечивают подключение водителей также к Gett, Uber, "Максим", "Ситимобил", — говорится в документе.

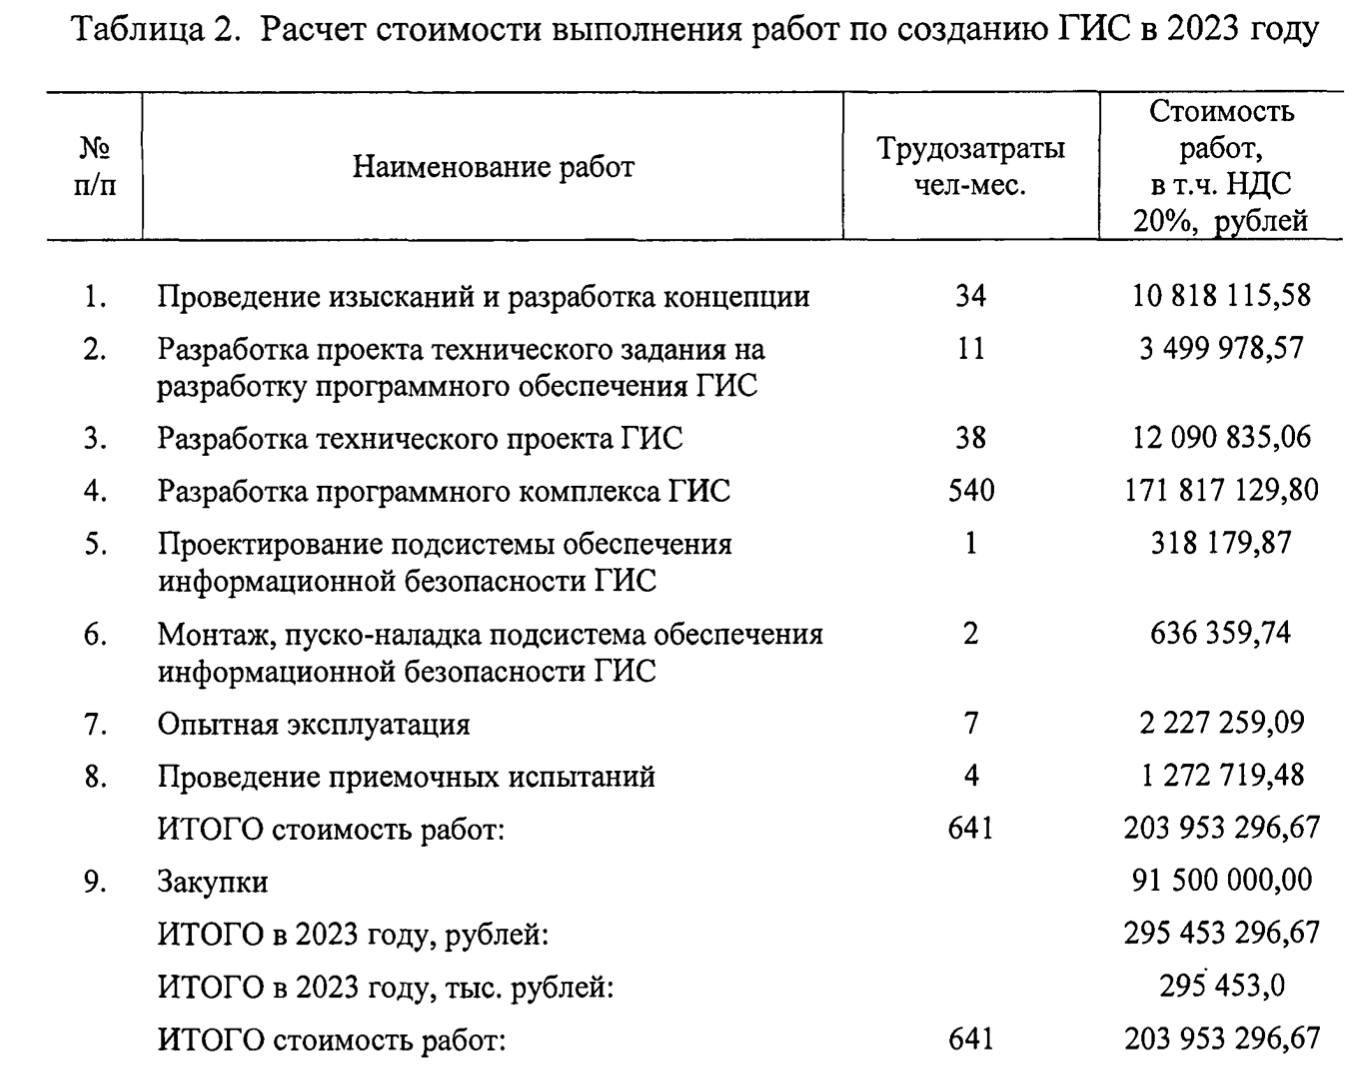
На разработку единой базы данных перевозчиков законодателям в 2023 году нужно 204 млн рублей.


Если документ примут в трех чтениях без изменений, его одобрит Совет Федерации и подпишет президент, закон вступит в силу в сентябре 2023 года.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru