



ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

ФСБ может получить удаленный доступ к базам таксистов

Новая версия закона обязывает таксомоторные службы передавать ФСБ данные о поездках. Документ “Об организации перевозок пассажиров и багажа легковым такси” опубликован на официальном сайте Госдумы. Федеральная служба безопасности также может получить информацию о геолокации автомобиля.

На 130 страницах законопроекта описываются изменения в процедурах оформления, проверки и выдачи разрешений службам такси и агрегаторам. Все документы можно подать на Госуслугах или через МФЦ.

В новой версии закона должны появиться два региональных реестра: в первый внесут данные перевозчиков, во второй — сведения о самих машинах.

В обязанностях агрегаторов прописаны требования полгода хранить сведения журналов заказов. А статья 14 в “Основаниях для осуществления деятельности службы заказа легкового такси” содержит такой пункт:

“Служба заказа легкового такси обязана предоставить органам федеральной службы безопасности автоматизированный удаленный доступ к информационным системам и базам данных, используемым для получения, хранения, обработки и передачи заказов легкового такси”.

Еще от агрегаторов требуют открывать филиалы в регионах и контролировать количество машин. В автомобилях появятся датчики внимания, а сами регионы вправе устанавливать требования по экологическому классу таксомотора. Службы такси смогут заключать договоры с самозанятыми, но водителя с тремя неоплаченными штрафа должны будут отстранить от работы. Таксиста также могут уволить, если выяснится, что он не знает местности.

В пояснительной записке к законопроекту необходимость изменений объясняют растущей популярность заказов такси через приложения агрегаторов — 80% всех заказов. “Практически все небольшие участники рынка являются партнерами "Яндекс.Такси", некоторые обеспечивают подключение водителей также к Gett, Uber, "Максим", "Ситимобил", — говорится в документе.

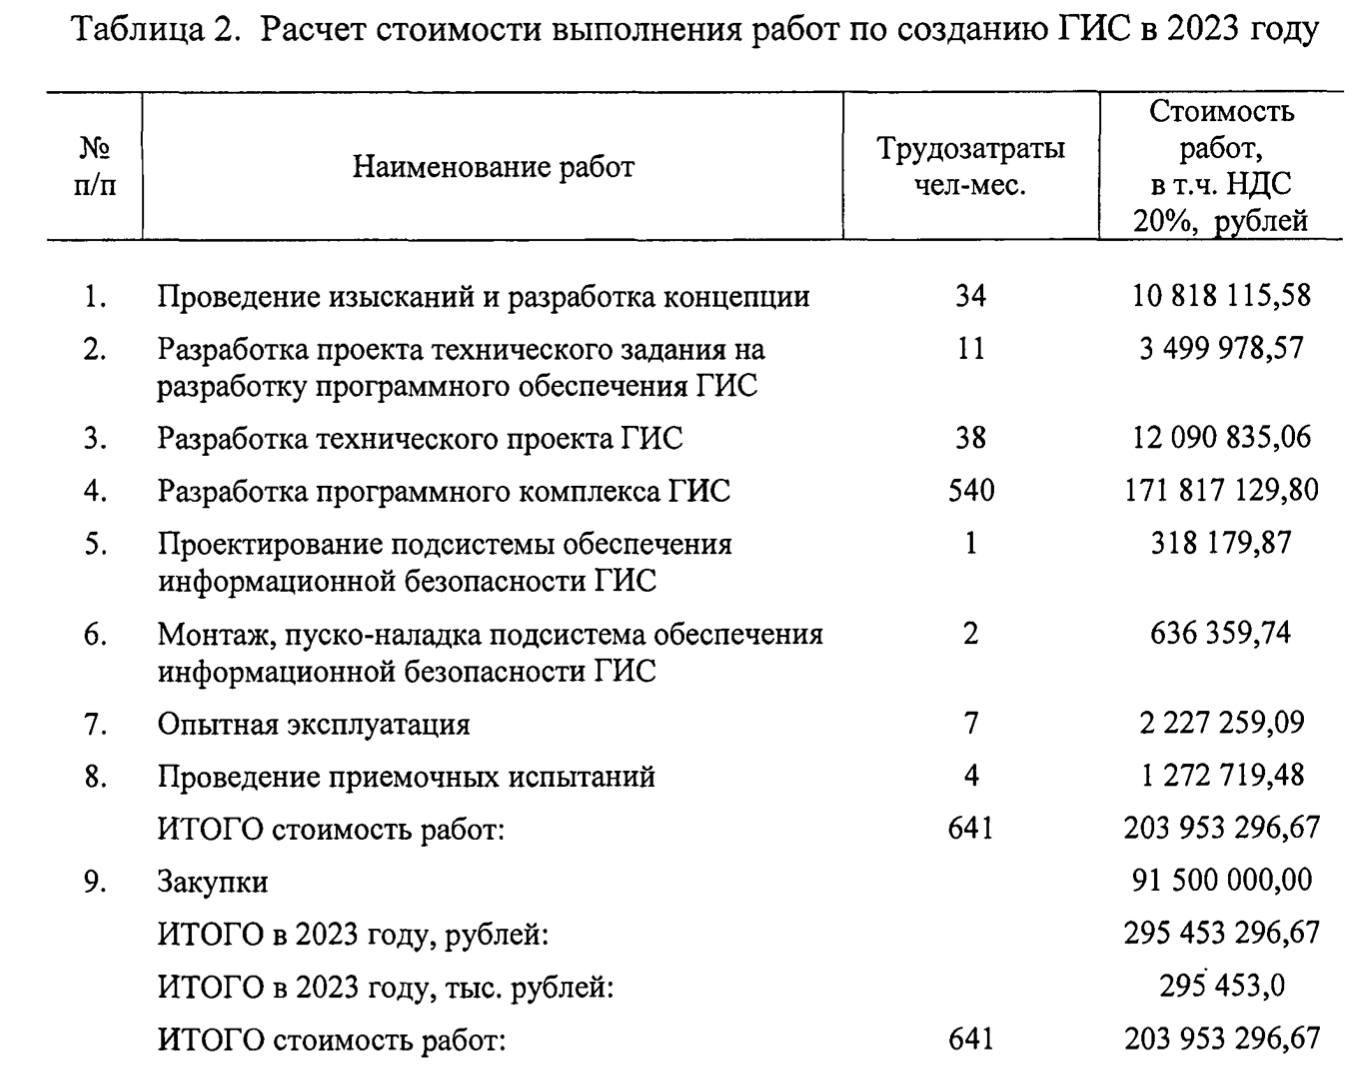
На разработку единой базы данных перевозчиков законодателям в 2023 году нужно 204 млн рублей.


Если документ примут в трех чтениях без изменений, его одобрит Совет Федерации и подпишет президент, закон вступит в силу в сентябре 2023 года.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru