



HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP выпустила обновления BIOS, устраняющие две опасные уязвимости. По данным компании, проблемы затрагивают сотни моделей компьютеров и позволяют запустить код с самыми высокими правами в операционной системе.

Как известно, уровень ядра Windows является наиболее привилегированным в ОС. Если условному злоумышленнику удастся проникнуть туда, он сможет взаимодействовать с драйверами и получить доступ к BIOS.

Выявленные уязвимости получили идентификаторы CVE-2021-3808 и CVE-2021-3809, обеим присвоили 8,8 балла по шкале CVSS 3.1. Другими словами, их можно рассматривать как баги высокой степени риска.

На данный момент HP не раскрывает технические детали уязвимостей, поскольку пользователям нужно время, чтобы установить апдейты. В официальном уведомлении компания пишет следующее:

«Проблемы в безопасности затрагивают BIOS (UEFI-прошивку) отдельных моделей компьютеров от HP. Бреши позволяют выполнить произвольный код».

Судя по всему, дыры угрожают владельцам лэптопов серий Zbook Studio, ZHAN Pro, EliteBook, ProBook и Elite Dragonfly, а также настольных компьютеров корпоративного уровня EliteDesk и ProDesk. Помимо этого, могут быть затронуты PoS-устройства Engage и рабочие станции Z1 и Z2.

На уязвимости, к слову, указал Николас Старке, который в ноябре 2021 года отправил представителям HP соответствующий отчёт. В блоге исследователь описывает суть багов чуть более подробно, чем производитель:

«Атакующий может выполнить код с правами ядра (CPL == 0) и повысить привилегии до System Management Mode (SMM). Таким образом, у злоумышленника появляется полный контроль над хостом и масса векторов дальнейшей атаки».

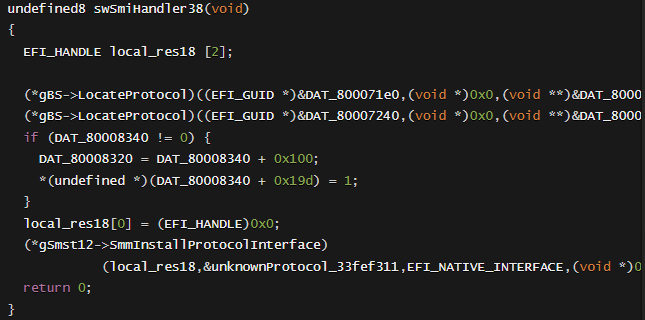
Проблема, судя по всему, кроется в SMI-обработчике. Для эксплуатации киберпреступнику придётся определить адрес функции «LocateProtocol» в памяти и перезаписать её вредоносным кодом. Выполнить этот код можно с помощью обработчика SMI.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru