



HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP устранила баг перезаписи прошивки более чем в 200 моделях устройств

HP выпустила обновления BIOS, устраняющие две опасные уязвимости. По данным компании, проблемы затрагивают сотни моделей компьютеров и позволяют запустить код с самыми высокими правами в операционной системе.

Как известно, уровень ядра Windows является наиболее привилегированным в ОС. Если условному злоумышленнику удастся проникнуть туда, он сможет взаимодействовать с драйверами и получить доступ к BIOS.

Выявленные уязвимости получили идентификаторы CVE-2021-3808 и CVE-2021-3809, обеим присвоили 8,8 балла по шкале CVSS 3.1. Другими словами, их можно рассматривать как баги высокой степени риска.

На данный момент HP не раскрывает технические детали уязвимостей, поскольку пользователям нужно время, чтобы установить апдейты. В официальном уведомлении компания пишет следующее:

«Проблемы в безопасности затрагивают BIOS (UEFI-прошивку) отдельных моделей компьютеров от HP. Бреши позволяют выполнить произвольный код».

Судя по всему, дыры угрожают владельцам лэптопов серий Zbook Studio, ZHAN Pro, EliteBook, ProBook и Elite Dragonfly, а также настольных компьютеров корпоративного уровня EliteDesk и ProDesk. Помимо этого, могут быть затронуты PoS-устройства Engage и рабочие станции Z1 и Z2.

На уязвимости, к слову, указал Николас Старке, который в ноябре 2021 года отправил представителям HP соответствующий отчёт. В блоге исследователь описывает суть багов чуть более подробно, чем производитель:

«Атакующий может выполнить код с правами ядра (CPL == 0) и повысить привилегии до System Management Mode (SMM). Таким образом, у злоумышленника появляется полный контроль над хостом и масса векторов дальнейшей атаки».

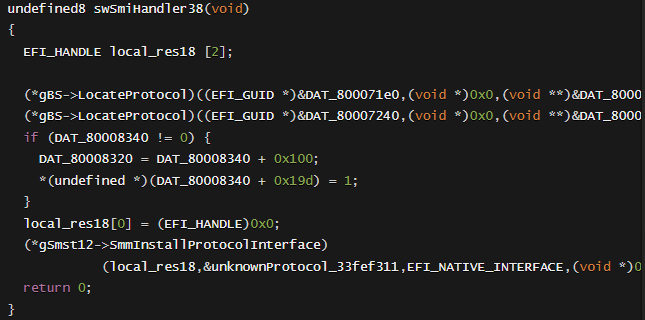
Проблема, судя по всему, кроется в SMI-обработчике. Для эксплуатации киберпреступнику придётся определить адрес функции «LocateProtocol» в памяти и перезаписать её вредоносным кодом. Выполнить этот код можно с помощью обработчика SMI.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru