



Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

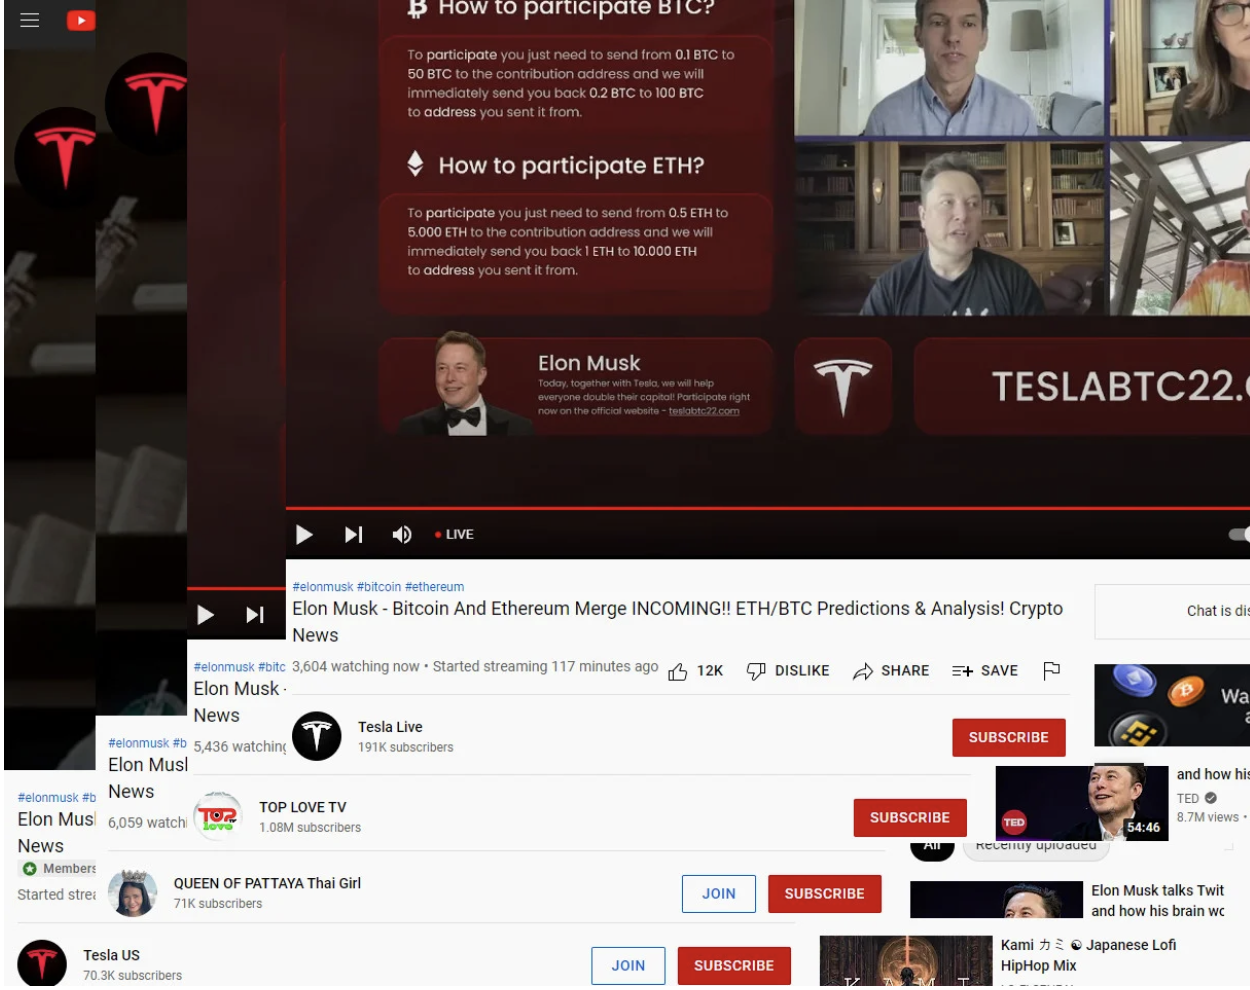
Цыганский трюк “удвой свои сбережения” жив и прекрасно себя чувствует. Специалисты антивируса McAfee обратили внимание на видеоролики, в которых Илон Маск агитирует перевести криптовалюту на чужой кошелек.

Для манипуляции преступники используют конференцию инвестиционного холдинга Ark Invest «The ₿ Word» годичной давности. На стриме Илон Макс, Джек Дорси и Кэти Вуд рассуждают о рынке криптовалюты. На этот крючок хакеры и сажают доверчивых вкладчиков.

Ссылки на мошеннические сайты вмонтированы заставками в исходное видео конференции.

В McAfee нашли три десятка подобных сайтов. Только за 5 мая киберпреступники “увели” 280 тыс. долларов. Общая сумма переводов к моменту публикации превышает 1,3 миллиона.

Для убедительности хакеры используют домены с подходящим набором триггерных слов и комбинаций: Tesla, Elon Musk, Ark Invest. 

На YouTube больше десятка сомнительных каналов, опирающихся на популярный стрим миллиардеров о криптовалюте, на них от ста тысяч до миллиона подписчиков. Скорее всего, просмотры были накручены или угнаны вместе с каналом.


YouTube каждый день удаляет подобный контент, но хакеры снова множат скимминговые каналы и сайты. Схема жизнеспособна еще и потому, что сами владельцы криптокошельков слишком доверчивы и готовы на любые авантюры в поисках новых решений увеличить капитал.

Сам Ark Invest открестился от причастности к махинациям еще 3 недели назад, закрепив предупреждение о хакерах на официальном YouTube-канале фонда:

“Ark Invest осведомлены о мошенниках и заявляют, что YouTube-каналы, маскирующиеся под фонд, не имеют к нему никакого отношения. Ark никогда не использовали YouTube или другие соцсети для вымогательства, в том числе в криптовалюте”.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru