



Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

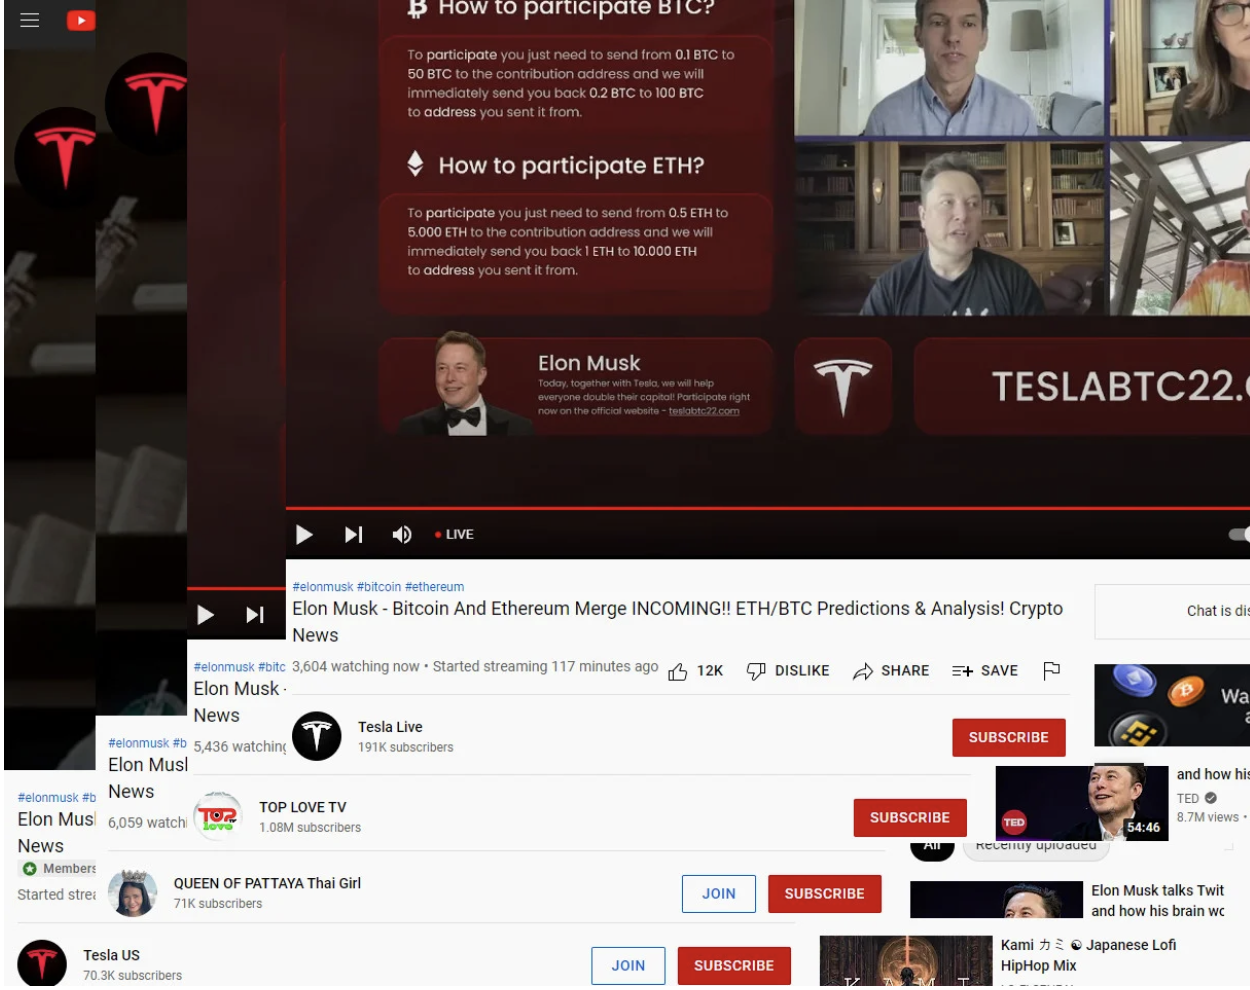
Цыганский трюк “удвой свои сбережения” жив и прекрасно себя чувствует. Специалисты антивируса McAfee обратили внимание на видеоролики, в которых Илон Маск агитирует перевести криптовалюту на чужой кошелек.

Для манипуляции преступники используют конференцию инвестиционного холдинга Ark Invest «The ₿ Word» годичной давности. На стриме Илон Макс, Джек Дорси и Кэти Вуд рассуждают о рынке криптовалюты. На этот крючок хакеры и сажают доверчивых вкладчиков.

Ссылки на мошеннические сайты вмонтированы заставками в исходное видео конференции.

В McAfee нашли три десятка подобных сайтов. Только за 5 мая киберпреступники “увели” 280 тыс. долларов. Общая сумма переводов к моменту публикации превышает 1,3 миллиона.

Для убедительности хакеры используют домены с подходящим набором триггерных слов и комбинаций: Tesla, Elon Musk, Ark Invest. 

На YouTube больше десятка сомнительных каналов, опирающихся на популярный стрим миллиардеров о криптовалюте, на них от ста тысяч до миллиона подписчиков. Скорее всего, просмотры были накручены или угнаны вместе с каналом.


YouTube каждый день удаляет подобный контент, но хакеры снова множат скимминговые каналы и сайты. Схема жизнеспособна еще и потому, что сами владельцы криптокошельков слишком доверчивы и готовы на любые авантюры в поисках новых решений увеличить капитал.

Сам Ark Invest открестился от причастности к махинациям еще 3 недели назад, закрепив предупреждение о хакерах на официальном YouTube-канале фонда:

“Ark Invest осведомлены о мошенниках и заявляют, что YouTube-каналы, маскирующиеся под фонд, не имеют к нему никакого отношения. Ark никогда не использовали YouTube или другие соцсети для вымогательства, в том числе в криптовалюте”.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru