



RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

Российский видеохостинг RuTube «лежит» уже третий день, хотя сам сервис отрицает фатальные последствия взлома. APT-атака началась в ночь на 9 мая. Утром платформа, на которую два месяца грузили петабайты архивов, переводили госканалы и блоги, перестала отвечать.

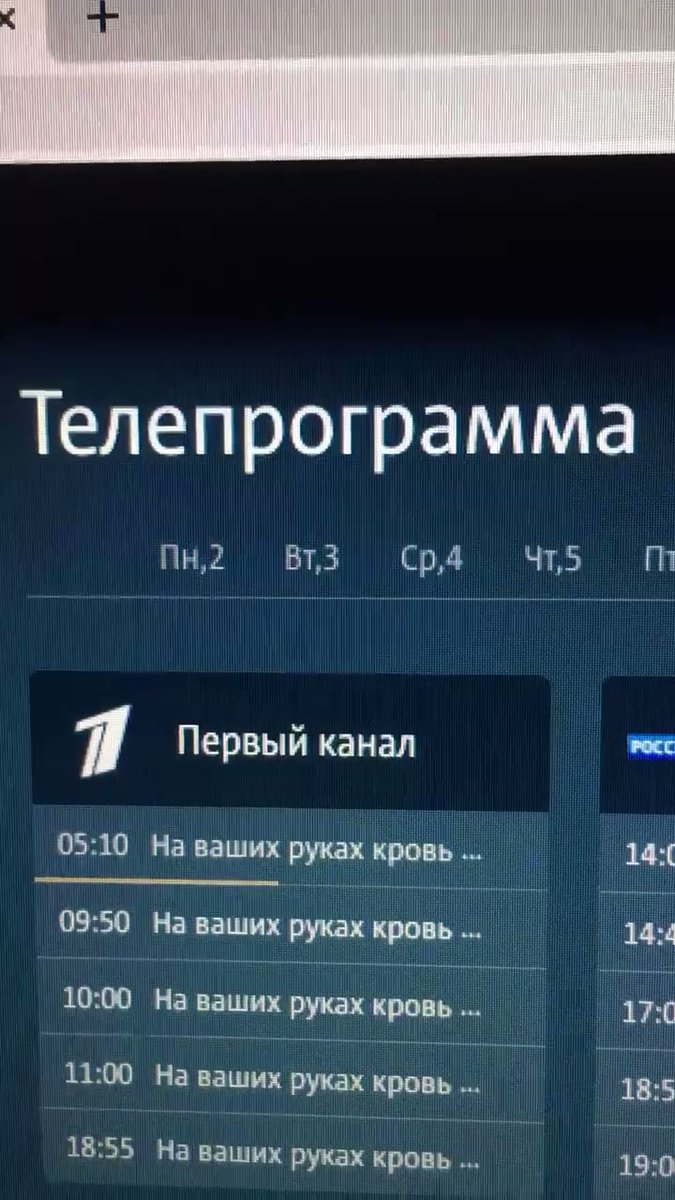
Примерно в это же время хакеры перехватили «Сервис-ТВ», который транслирует бегущую строку и программу передач для платного телевидения. Вместо анонсов Парада Победы абоненты «Ростелекома», МТС и НТВ+ увидели антивоенные сообщения. То же случилось и с расписанием на Яндексе. Скриншоты экранов посыпались в телеграм-каналы.

Не успели операторы «почистить» ленту анонсов, как сдалась сама «Лента.ру». Тексты с заголовками и критикой появились на главной странице сайта. Сначала их публикацию тоже приписали хакерам, но позже ответственность на себя взяли три сотрудников издания. Они разместили спорные материалы без согласования с редакцией. Контент быстро удалили.

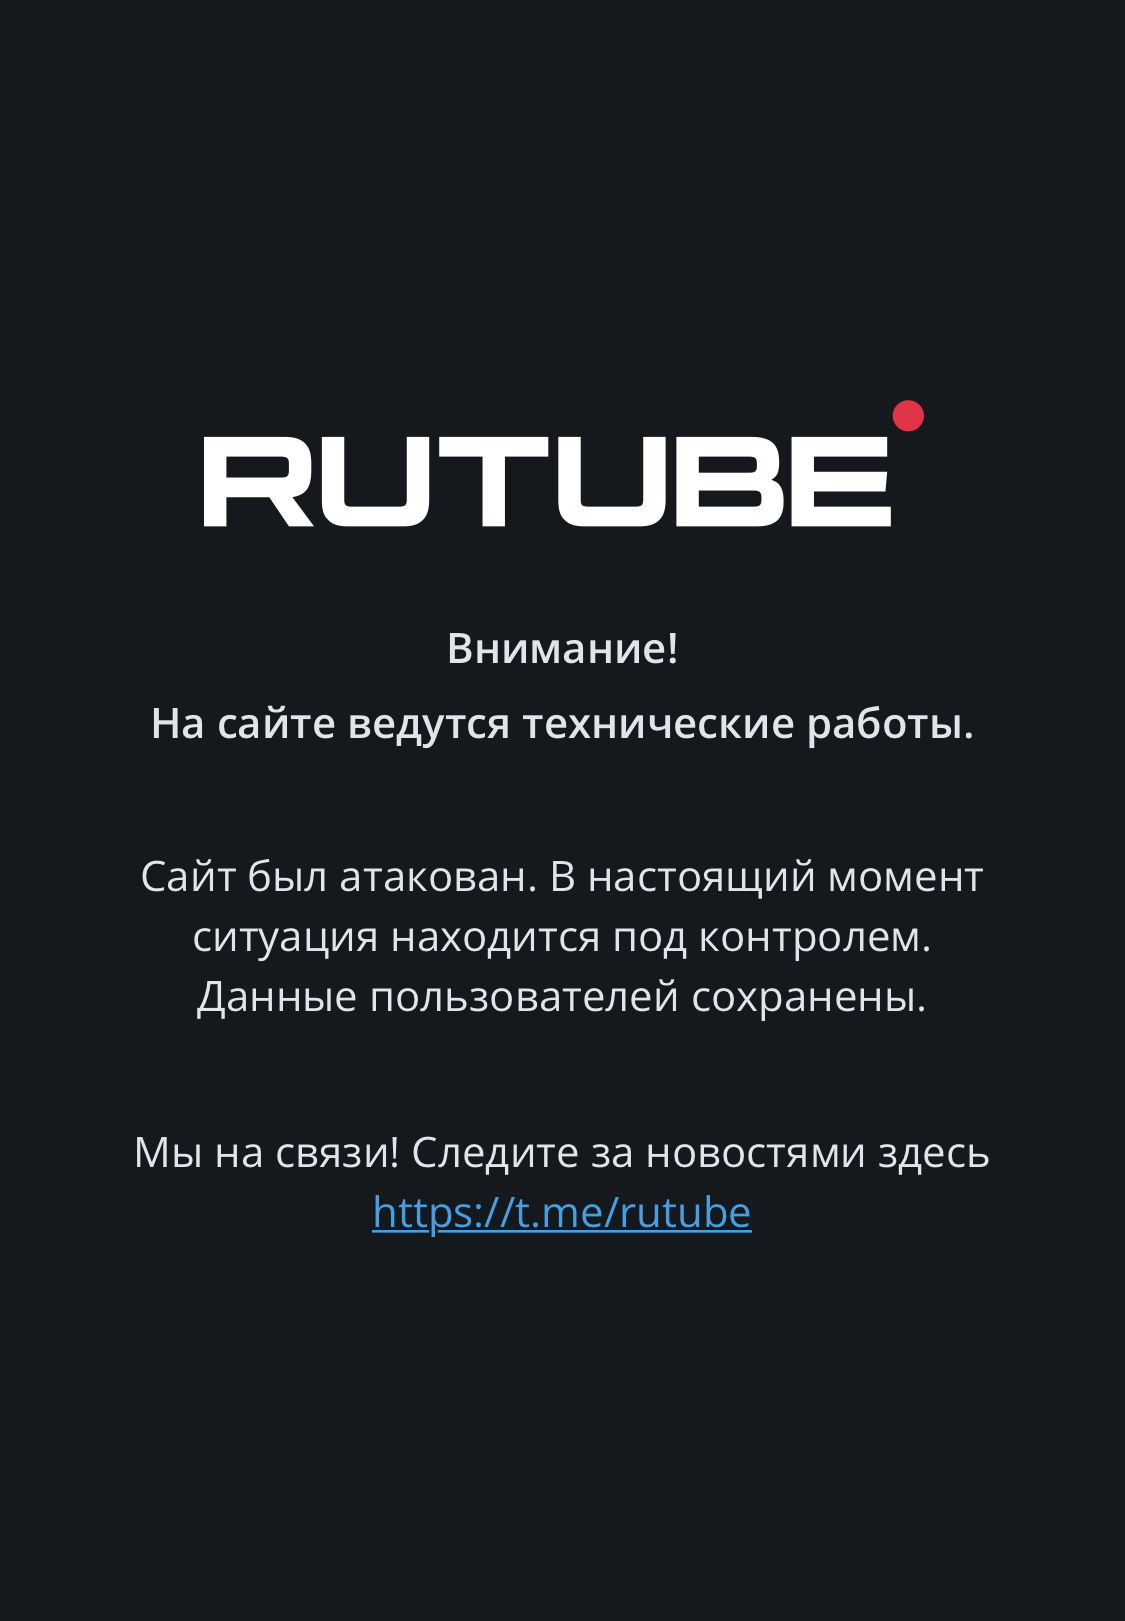
Больше всех пострадал RuTube. Весь день 9 мая на хостинге «велись восстановительные работы». 10 мая в прессу утекла информация о том, что хакеры стёрли исходный код, а оживить хостинг невозможно. В самом RuTube «слив» опровергают. Представители сервиса заявляют, что все библиотеки целы, исходный код доступен. Сроки “починки” не называются:


«В результате атаки на RuTube было поражено более 75% баз и инфраструктуры основной версии и 90% резервных копий и кластеров для восстановления баз данных».

В самом RuTube заявляли, что в марте количество посещений платформы удвоилось, а число уникальных пользователей превысило 21 миллион. Майская кибератака на RuTube стала самой мощной в истории сервиса. На момент публикации хостинг по-прежнему недоступен.

Update: компания Group-IB опровергает причастность к взлому RuTube

"Заявляем, что Group-IB полностью опровергает информацию о том, что продукты компании используются или когда-либо использовались для защиты от кибератак офисной или серверной инфраструктур или отдельных приложений видеохостера Rutube. Group-IB подчеркивает, что во время атаки 9 мая 2022 года, равно как и до нее, продукты Group-IB не использовались для защиты Rutube. <…> Group-IB к реагированию на инцидент, имевший место 9 мая, не привлекалась", — сообщили в Group-IB.

О том что, именно компании Group-IB занималась кибербезопасностью в RuTube ранее написали некоторые телеграм-каналы. Поводом для таких выводов стали всплывшие контракты Group-IB с "Руформ", компанией-владелицей видеохостинга. Соглашение подписали ещё год назад, но в Group-IB заявляют, что контракты были аннулированы по инициативе «Руформ», а сами работы так и не начались.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru