



RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

Российский видеохостинг RuTube «лежит» уже третий день, хотя сам сервис отрицает фатальные последствия взлома. APT-атака началась в ночь на 9 мая. Утром платформа, на которую два месяца грузили петабайты архивов, переводили госканалы и блоги, перестала отвечать.

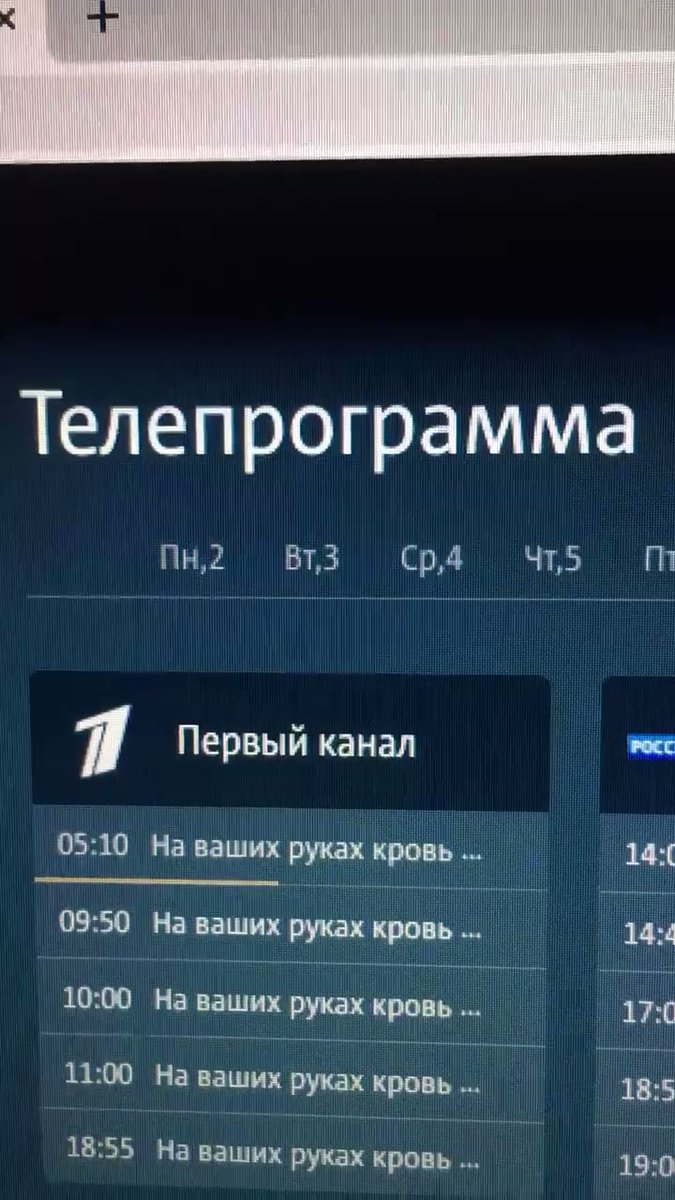
Примерно в это же время хакеры перехватили «Сервис-ТВ», который транслирует бегущую строку и программу передач для платного телевидения. Вместо анонсов Парада Победы абоненты «Ростелекома», МТС и НТВ+ увидели антивоенные сообщения. То же случилось и с расписанием на Яндексе. Скриншоты экранов посыпались в телеграм-каналы.

Не успели операторы «почистить» ленту анонсов, как сдалась сама «Лента.ру». Тексты с заголовками и критикой появились на главной странице сайта. Сначала их публикацию тоже приписали хакерам, но позже ответственность на себя взяли три сотрудников издания. Они разместили спорные материалы без согласования с редакцией. Контент быстро удалили.

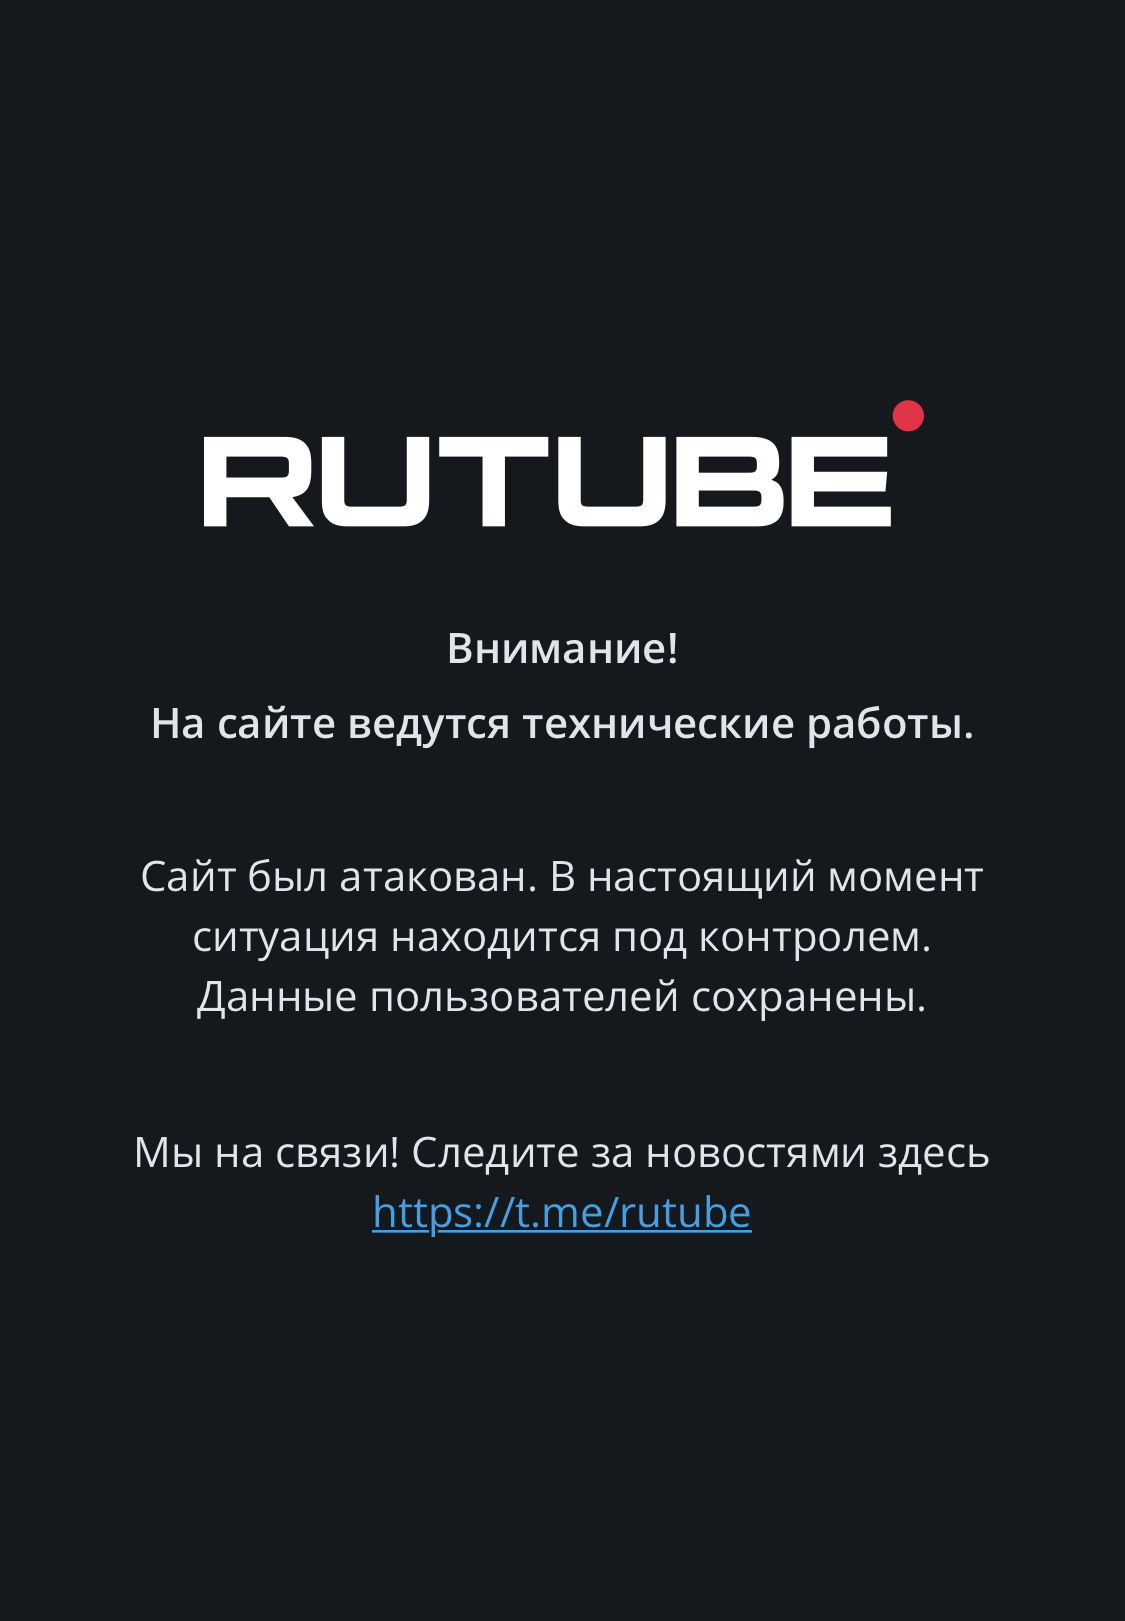
Больше всех пострадал RuTube. Весь день 9 мая на хостинге «велись восстановительные работы». 10 мая в прессу утекла информация о том, что хакеры стёрли исходный код, а оживить хостинг невозможно. В самом RuTube «слив» опровергают. Представители сервиса заявляют, что все библиотеки целы, исходный код доступен. Сроки “починки” не называются:


«В результате атаки на RuTube было поражено более 75% баз и инфраструктуры основной версии и 90% резервных копий и кластеров для восстановления баз данных».

В самом RuTube заявляли, что в марте количество посещений платформы удвоилось, а число уникальных пользователей превысило 21 миллион. Майская кибератака на RuTube стала самой мощной в истории сервиса. На момент публикации хостинг по-прежнему недоступен.

Update: компания Group-IB опровергает причастность к взлому RuTube

"Заявляем, что Group-IB полностью опровергает информацию о том, что продукты компании используются или когда-либо использовались для защиты от кибератак офисной или серверной инфраструктур или отдельных приложений видеохостера Rutube. Group-IB подчеркивает, что во время атаки 9 мая 2022 года, равно как и до нее, продукты Group-IB не использовались для защиты Rutube. <…> Group-IB к реагированию на инцидент, имевший место 9 мая, не привлекалась", — сообщили в Group-IB.

О том что, именно компании Group-IB занималась кибербезопасностью в RuTube ранее написали некоторые телеграм-каналы. Поводом для таких выводов стали всплывшие контракты Group-IB с "Руформ", компанией-владелицей видеохостинга. Соглашение подписали ещё год назад, но в Group-IB заявляют, что контракты были аннулированы по инициативе «Руформ», а сами работы так и не начались.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru