



Китайские власти поручили госучреждениям заменить иностранные компьютеры

Китайские власти поручили госучреждениям заменить иностранные компьютеры

Китайские власти поручили госучреждениям заменить иностранные компьютеры

Зарубежные издания сообщают о новых ограничениях на правительственном уровне КНР. В частности, Bloomberg отмечает, что китайские власти велели госструктурам избавиться от 50 миллинов иностранных компьютеров.

На замену таких устройств китайскими аналогами государственным учреждениям дали два года. В течение этого времени госструктуры должны будут установить машины, работающие на китайской операционной системе.

Как пишет Bloomberg, под новые правила могут попасть не менее 50 миллионов устройств, а в будущем КНР распространит эту же политику на региональные госучреждения. Само собой, такие указания напрямую связаны с нежеланием Китая зависеть от стран-конкурентов, которой считаются те же США.

Поскольку сейчас на геополитическом уровне всё крайне непросто, КНР явно готовится к возможным новым санкциям со стороны Запада. В случае описанного импортозамещения Пекин меньше пострадает от санкций.

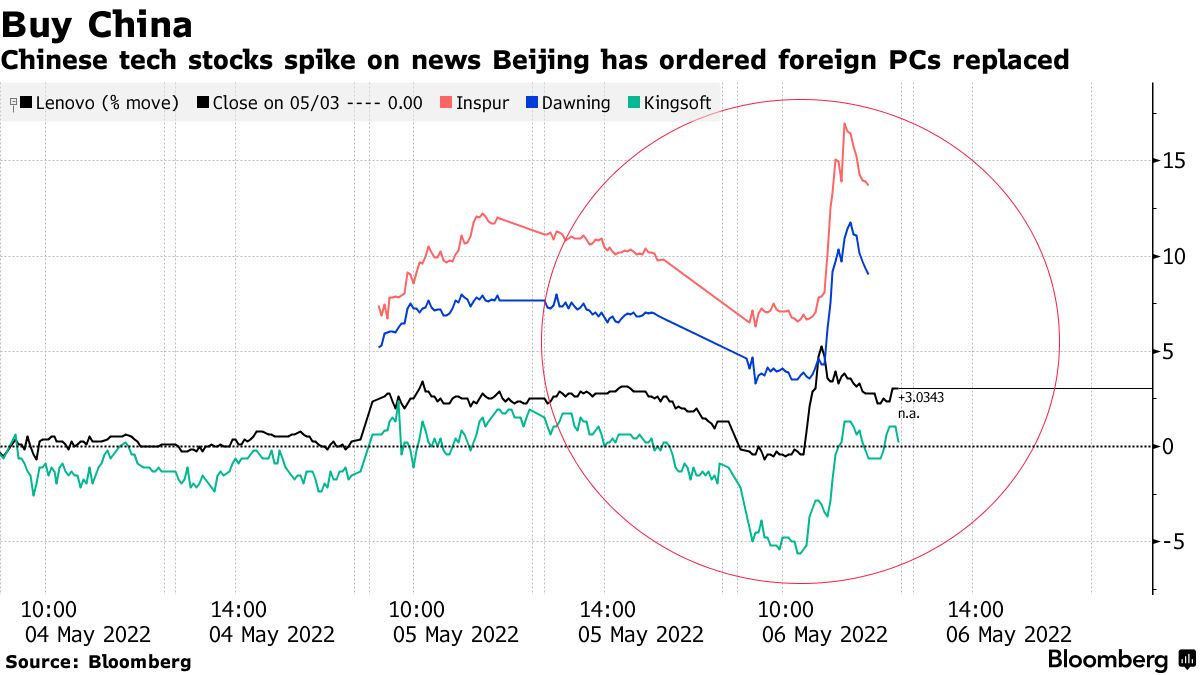
Кстати, рынок уже отреагировал на решение КНР. Акции китайских ИТ-компаний резко выросли после заявлений властей:

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru