



CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

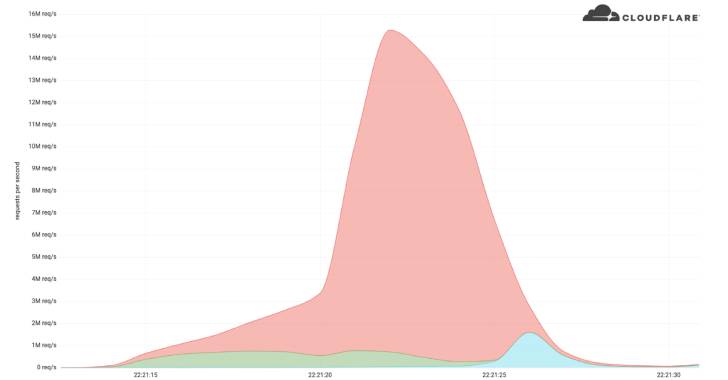
Cloudflare столкнулась с очень мощной DDoS-атакой, которая в пике достигала 15,3 млн запросов в секунду. По словам специалистов компании, эта атака стала одной из самых серьёзных DDoS, зарегистрированных на сегодняшний день.

«DDoS-атаки HTTPS — самые требовательные по части задействованных ресурсов, поскольку злоумышленникам нужно работать с зашифрованным соединением TLS. Таким образом, киберпреступнику сложнее запустить атаку, но и жертве сложнее её отбить», — комментируют киберкампанию представители Cloudflare.

В компании отказались называть имя клиента, столкнувшегося с рекордной DDoS, однако известно, что сама продолжительность атаки была невелика — менее 15 секунд. Как правило, в таких кампаниях не обходится без участия ботнета, заваливающего сеть жертвы вредоносным трафиком.


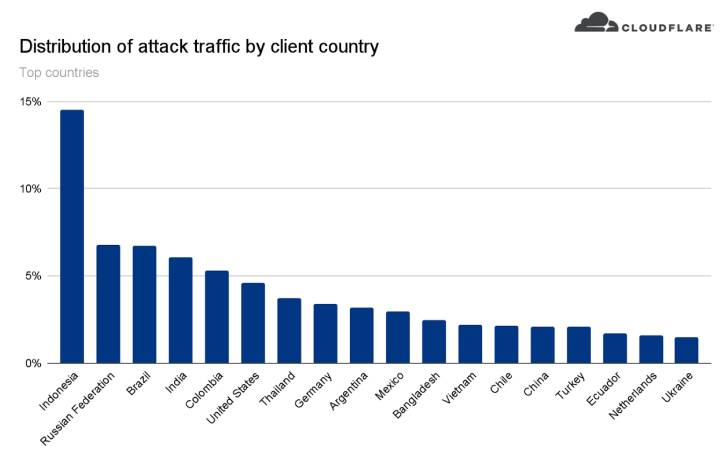
Как выяснили эксперты Cloudflare, данная DDoS-атака проводилась с классического ботнета, включающего около 6 тысяч скомпрометированных устройств. 15% зафиксированного трафика шли из Индонезии, после которой идут Россия, Бразилия, Индия, Колумбия и США.


К слову, DDoS в последнее время постоянно бьют рекорды. Например, в октябре Microsoft сообщала о DDoS-атаке мощностью 2,4 Tbps. А в январе техногигант уже рассказал об отражении новой рекордно мощной DDoS — 3,47 Tbps.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru