



Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

Разработчики Android-приложений теперь будут перечислять собираемые данные

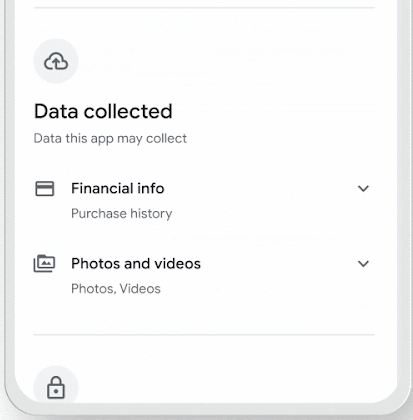
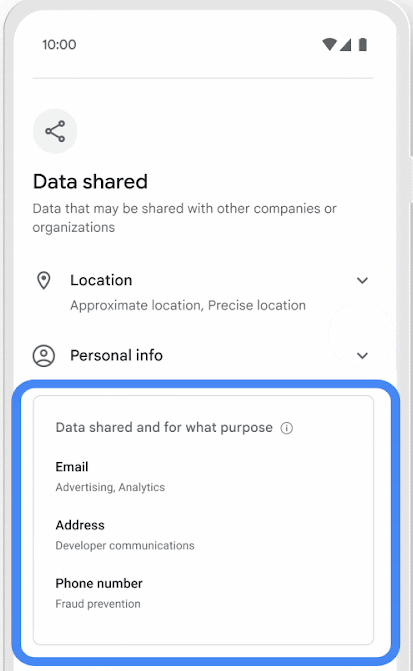
Google постепенно вводит новый раздел «Data Safety» в официальном магазине приложений для Android — Play Store. В этой секции разработчики софта должны перечислить, какие именно пользовательские данные они собирают.

Таким образом, Data Safety станет отличным источником информации, который поможет пользователям принять решение, стоит ли доверять конкретным Android-приложениям. Причём интересно, что девелоперы должны не только указывать, какие данные собирают, но и какой информацией они делятся с третьими лицами.


У пользователей есть возможность подробнее ознакомиться с тем или иным пунктом, если он заинтересует.


Вызывает интерес ещё одна особенность Data Safety: по каждому приложению разработчик будет отчитываться о защитных механизмах, которые он использовал при создании софта. Будут учитываться лучшие практики защиты мобильных устройств вроде стандарта MASVS.

Кроме того, новый раздел Google Play Store будет обозначать, следует ли приложение политикам Google Play Families Policy, которые прямо касаются безопасности несовершеннолетних владельцев мобильных устройств на Android.

Поскольку Data Safety вводится постепенно, некоторые пользователи не сразу увидят нововведение в магазине. В этом случае придётся немного подождать.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru